内部統制は、まちがいと不正を、担当者の注意力ではなく仕事の進め方そのもので防ぐために、会社が自ら作って回す仕組みです。
内部統制を作る4つの手
業務プロセスの明確化 … だれが、どの順で、何をするかを決めて書き出す
職務分掌 … 1つの仕事の権限を、複数の人や部署に分けて持たせる
実施ルールの設定 … 承認の段階や金額の上限など、判断の基準を先に決める
チェック体制の確立 … 決めたとおりに動いているかを、別の人や部署が確かめる
防ぎたいものは2種類あります。誤謬(ごびゅう)は、うっかりした意図しないまちがいです。 不正は、わざと行うごまかしです。誤謬はチェックで見つけられますが、 不正は本人が隠そうとするので、1人では完結できない形にしておく必要があります。 それが次の職務分掌です。
職務分掌とけん制
職務分掌の基本は、申請する人と承認する人を分けることです。 自分で出した経費の申請を自分で承認できると、架空の経費でもそのまま通ってしまいます。 自分の仕事を自分で承認できる状態があれば、それだけで職務分掌になっていません。
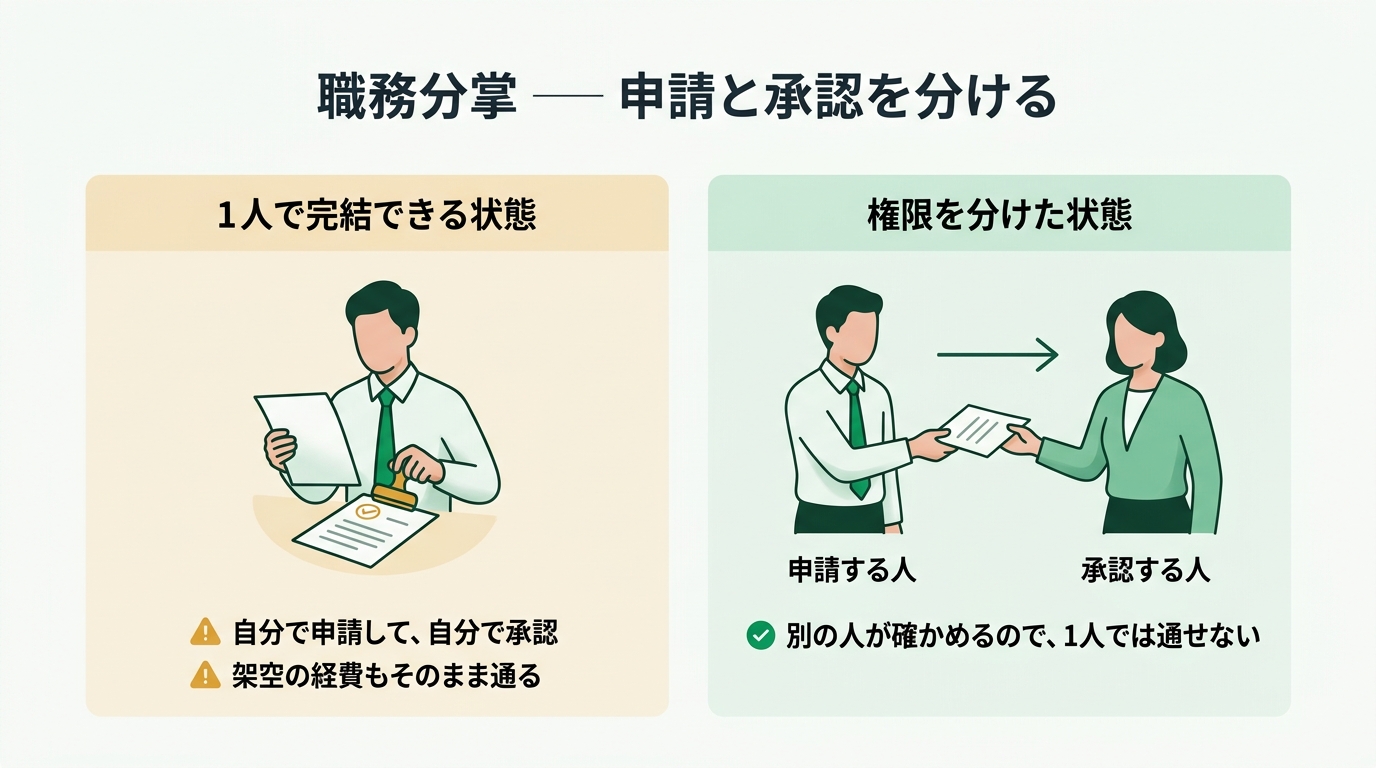
申請する人と承認する人を分けると、1人では不正を通せなくなります。
注意したいのは、仕事を複数人で分担することと職務分掌は違う、という点です。 1つの作業を2人で手分けしても、お互いをチェックしていなければ不正は防げません。 職務分掌は「量を分ける」のではなく「権限を分けて、互いに確かめ合う形にする」ことです。
互いに確かめ合う働きをけん制(内部けん制)といいます。 同じ部署の上司が承認するだけでなく、別の部署が日々の手続の中で確かめると、 部署ぐるみの不正も通りにくくなります。たとえば経費の精算なら、申請した部署の上長の承認に加えて、 経理部門が書類と領収書を審査し、経理部門の責任者が承認する、という流れです。
年に1回、監査人が書類を抜き出して確かめるのは、日々の手続の中で行うけん制とは別のものです。 これはあとから独立した立場で評価する活動で、次の節の「モニタリング」の中の独立的評価にあたります。
ある会社では、備品の発注と、届いた品物の検収(中身の確認)を同じ担当者が行っています。 不正を防ぐための職務分掌として、最も適切なのはどれですか。
× 量を分けただけで、それぞれが自分の分を自分で完結できます。互いに確かめる形になっていません。
× 業務プロセスの明確化です。大事な手ですが、同じ人が発注と検収をできる状態は残ります。
○ 正解 発注の担当者と、届いた品物の検収をする担当者を別の人にするです。
発注した本人が検収もできると、注文していない品物を「届いた」ことにして代金を払わせることができます。検収を別の人にすると、1人では完結できなくなります。
× 本人の注意力に頼る方法で、わざと行う不正は防げません。
6つの基本的要素(J-SOX)
上場企業には、財務報告に関する内部統制を経営者が評価して報告し、監査人がそれを監査する制度があります。 内部統制報告制度で、J-SOX とも呼ばれます。 その基準(金融庁)は、内部統制を、4つの目的が達成されているという合理的な保証を得るために、業務に組み込まれ、組織の全員で行うプロセスと定めていて、それを6つの基本的要素で組み立てています。
4つの目的
業務の有効性及び効率性/報告の信頼性/事業活動に関わる法令等の遵守/資産の保全
「法令の遵守」は目的の側、「ITへの対応」は次の部品の側にあります。
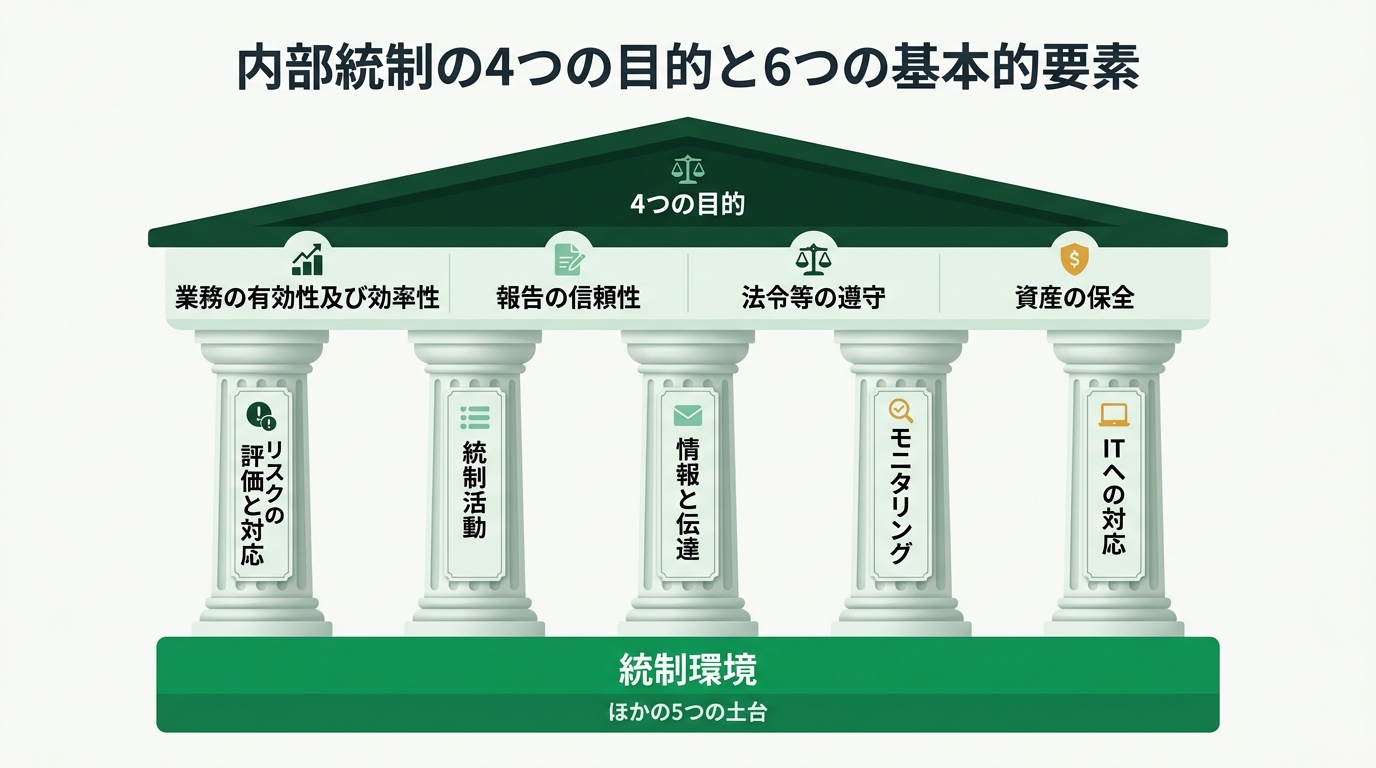
目的が屋根、基本的要素が柱と土台。統制環境はほかの5つを支える土台です。
6つの基本的要素
統制環境 … 経営者の姿勢、誠実性と倫理観、組織の構造など。ほかの5つの土台になる
リスクの評価と対応 … 目標の達成を妨げるリスクを洗い出して評価し、回避・低減・移転・受容などから対応を選ぶ
統制活動 … 経営者の指示が実行されるための方針と手続。権限と職責の付与、職務分掌など
情報と伝達 … 必要な情報が組織の内と外、関係者の間で正しく伝わるようにする。法令による開示など外への伝達も含む
モニタリング … 内部統制が働いているかを続けて評価する。業務の中で行う日常的モニタリングと、内部監査などが行う独立的評価がある
ITへの対応 … 組織の内外のITに適切に対応する。IT環境への対応とITの利用及び統制からなる
リスクへの対応は、評価したリスクごとに回避・低減・移転・受容などから選ぶものです。 すべてを回避するのは、事業そのものをやめるのに近く、現実的ではありません。 また、誤りが見つかったときに速やかに知らせる・公表するのは、「情報と伝達」の働きです。 同じく情報と伝達の仕組みの1つに内部通報制度があります。問題を見つけた人が、 ふだんの上司を通す経路とは別に、経営者や監査役等、外部の弁護士などの窓口へ直接知らせられるようにするものです。 上司が関わっている問題は、上司を通すと届かないからです。
ITへの対応は「新しいITを入れろ」ではない
基準は、ITへの対応を要素に加えたことについて、新しいITシステムの導入や、既存システムの更新を求めるものではないと断っています。いまあるITの使い方を広げたり変えたりして目的が達成できるなら、それで構いません。 また、ITを使っても内部統制が完全になるわけではありません。基準は内部統制の限界として、 判断の誤り、不注意、複数の担当者による共謀で働かなくなる場合があることを挙げています。 ITを入れればミスがすべてなくなる、という言い方は誤りです。
IT を使った統制には2つの層があります。
ITに係る統制の2つの層
全般統制 … システムの開発・保守の管理、運用の管理、アクセス管理、外部委託の管理など。業務処理統制が正しく働く土台
業務処理統制 … 業務のシステムに組み込まれた統制。入力のチェック、エラーの修正と再処理、マスタデータの管理、利用者の認証や操作範囲の限定
たとえば、ログイン画面で利用者IDとパスワードを照合し、一致しなければ業務の画面に進ませない処理は、 システムによるアクセス制御(業務処理統制の1つ)です。 「だれにどの権限を与えるか」を決めて登録するアクセス権の付与は、その前に人が行う管理の作業で、 照合の処理そのものとは別のものです。
3つのラインモデル
3つのラインモデルは、リスクを管理する役割を3つの層に分け、 それぞれの責任をはっきりさせる考え方です。金融庁の基準も、内部統制とリスク管理を一体で整える例として挙げています。
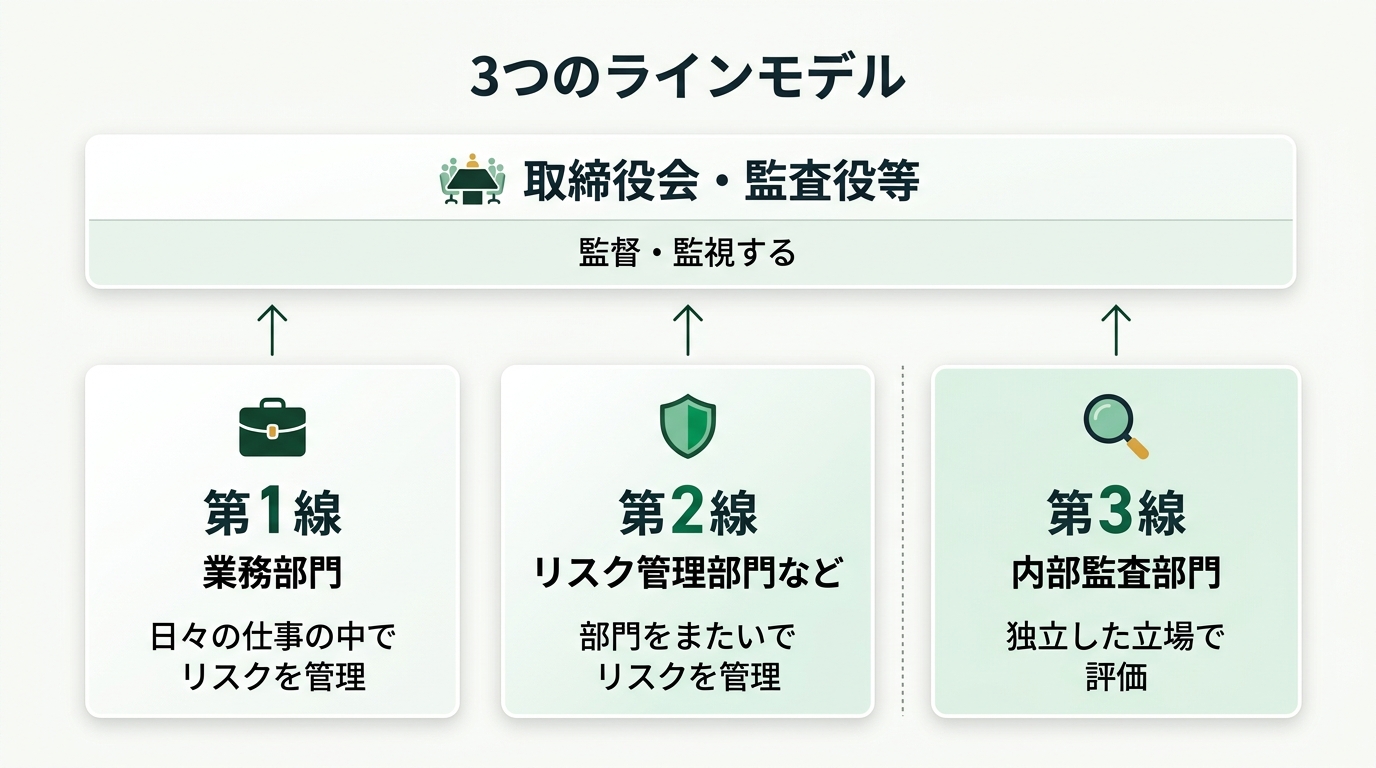
第3線の内部監査部門だけが、業務から独立した立場に立ちます。
第1線と第2線は、自分たちの業務の中でリスクを管理する側です。 第3線の内部監査部門は、業務から独立した立場で、第1線と第2線の働きを評価します。 評価する側が評価される業務に関わっていると、独立した評価になりません。
ITガバナンスとITマネジメント
ITガバナンス(デジタルガバナンス)は、取締役会などの経営陣が、組織の価値と信頼を高めるために、ITをどう使うべきかというIT戦略と方針を決め、その実現まで見届ける活動です。これに対してITマネジメントは、決まった方針と戦略に従ってITの使い方を管理し、結果を経営者に報告する活動です。
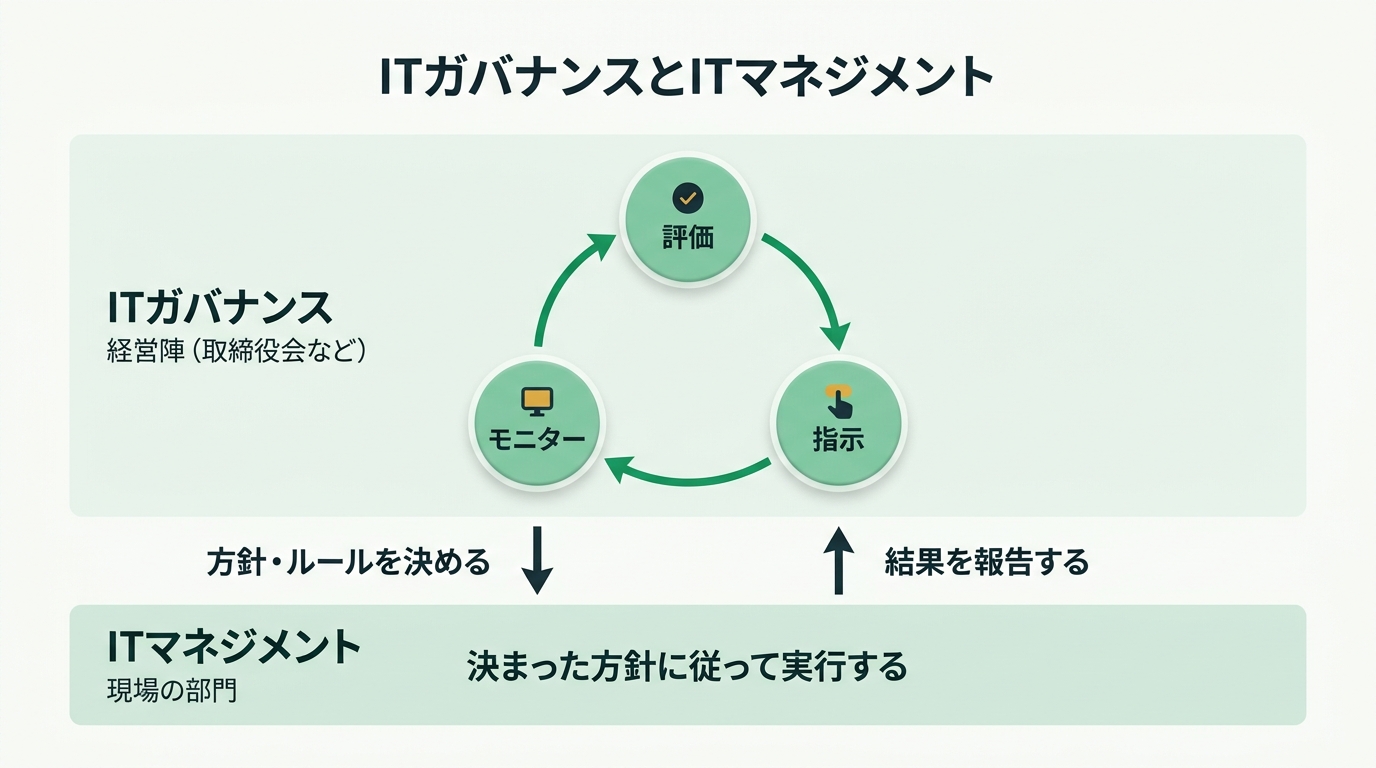
経営陣は評価・指示・モニターを回して方針を決め、現場はそれに従って実行し、結果を報告します。
ガバナンスとマネジメントの分け方
ITガバナンス … 取締役会などの経営陣が、ITの使い方の方針とルールを決め、その実現を見届ける。例:IT投資を判断する基準を定める
ITマネジメント … 現場の部門が、決まった方針とルールに従って実行し、結果を経営者に報告する。例:開発プロジェクトの予算を管理する、サービスの約束(SLA)を守るよう運用する
ITガバナンスの責任は、経営陣が負います。 分析や調査を専門家に頼むことはできますが、戦略の立案から結果の確認までを外部に丸ごと任せたり、 最終的な責任を担当部門に移したりすることはできません。経営陣の活動は、次の3つに整理されます。
ITガバナンスにおける経営陣の3つの活動
評価 … いまのITの使い方と、これからの使い方の案を評価する。いまの事業だけでなく、将来の事業を支えられるかも見る
指示 … 戦略を実現するために、責任と人員を組織に割り当て、方針を示す
モニター … 戦略で想定した効果がどこまで出ているかを確かめるために、情報を集める
経営陣が方針や規範を決めても、経営陣自身が守らなければ、組織には広まりません。 決めた側が率先して守ることも、ガバナンスを働かせる条件です。
似た言葉と混同しないようにしておきます。ITサービスを運用するときのよい事例を集めたものは ITIL(サービスマネジメントの章)、プロジェクトに知識や技法を当てはめることは プロジェクトマネジメント(プロジェクトマネジメントの章)、システム開発とその取引の作業項目を定義して標準化したものは共通フレームです。どれも ITガバナンスではありません。
次のうち、ITガバナンス(ルールを決める側)の活動にあたるのはどれですか。
× 決まった運用に従って実行し、結果を報告する活動で、ITマネジメントの側です。
○ 正解 全社で使うクラウドサービスを選ぶときの基準を定めるです。
どのサービスなら使ってよいかというルールを決める活動なので、経営陣が責任を持つITガバナンスの側です。
× 決まったルールに従う活動です。
× 決まった目標に従って運用する活動です。
まとめ
この回で持ち帰ること
1. 内部統制は、会社が自ら作る仕組み。4つの手=業務プロセスの明確化・職務分掌・実施ルールの設定・チェック体制の確立
2. 職務分掌は権限を分けて確かめ合う形にすること。申請者が自分を承認できたら失格。量を分けるだけの分担は職務分掌ではない
3. J-SOX の内部統制は目的4つ(業務の有効性と効率性・報告の信頼性・法令等の遵守・資産の保全)と基本的要素6つ(統制環境・リスクの評価と対応・統制活動・情報と伝達・モニタリング・ITへの対応)
4. ITへの対応は新しいITの導入を求めるものではない。内部統制は共謀や不注意で働かなくなることもある
5. 3つのラインモデル=第1線 業務部門・第2線 リスク管理部門など・第3線 内部監査部門(独立して評価)
6. ITガバナンス=経営陣がルールを決めて見届ける(評価・指示・モニター)。ITマネジメント=ルールに従って実行し報告する
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の11問です。
ITガバナンス
令和4年度 問40ITガバナンスの説明令和5年度 問53ルールを決める活動令和6年度 問53ITガバナンスの評価の対象令和8年度 問35ITガバナンスにおける経営陣の活動令和8年度 問41取締役会等のリーダーシップのリスク
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 金融庁 企業会計審議会「財務報告に係る内部統制の評価及び監査の基準」「財務報告に係る内部統制の評価及び監査に関する実施基準」(2023年4月7日)。 練習問題は当サイトが説明のために作ったものです。