不正アクセス禁止法(不正アクセス行為の禁止等に関する法律)は、ネットワーク越しにIDとパスワードなどで守られているコンピュータに、他人のIDを使うなどして入り込む行為と、それにつながる行為を禁じる法律です。
法律が守るもの ── アクセス制御機能
この法律が守るのは、コンピュータそのものではなく、ネットワーク越しの利用を、入力された符号を確かめて許す仕組みです。条文が定める言葉は次のとおりです。
アクセス管理者 … ネットワークにつながったコンピュータについて、ネットワークを通じた利用を管理する者。会社のシステムなら、その運用者である会社
利用権者 … アクセス管理者から、そのコンピュータを使うことを許された者
識別符号 … アクセス管理者が利用権者ごとに付ける符号。パスワードのように他人に知らせてはならない符号、顔や指紋・声など身体の特徴から作る符号、署名から作る符号の3種類。IDとパスワードを組み合わせたものも識別符号にあたる
アクセス制御機能 … 入力された符号が識別符号かどうかを自動で確かめ、正しければ利用の制限を解く機能。ログイン画面の認証がその代表
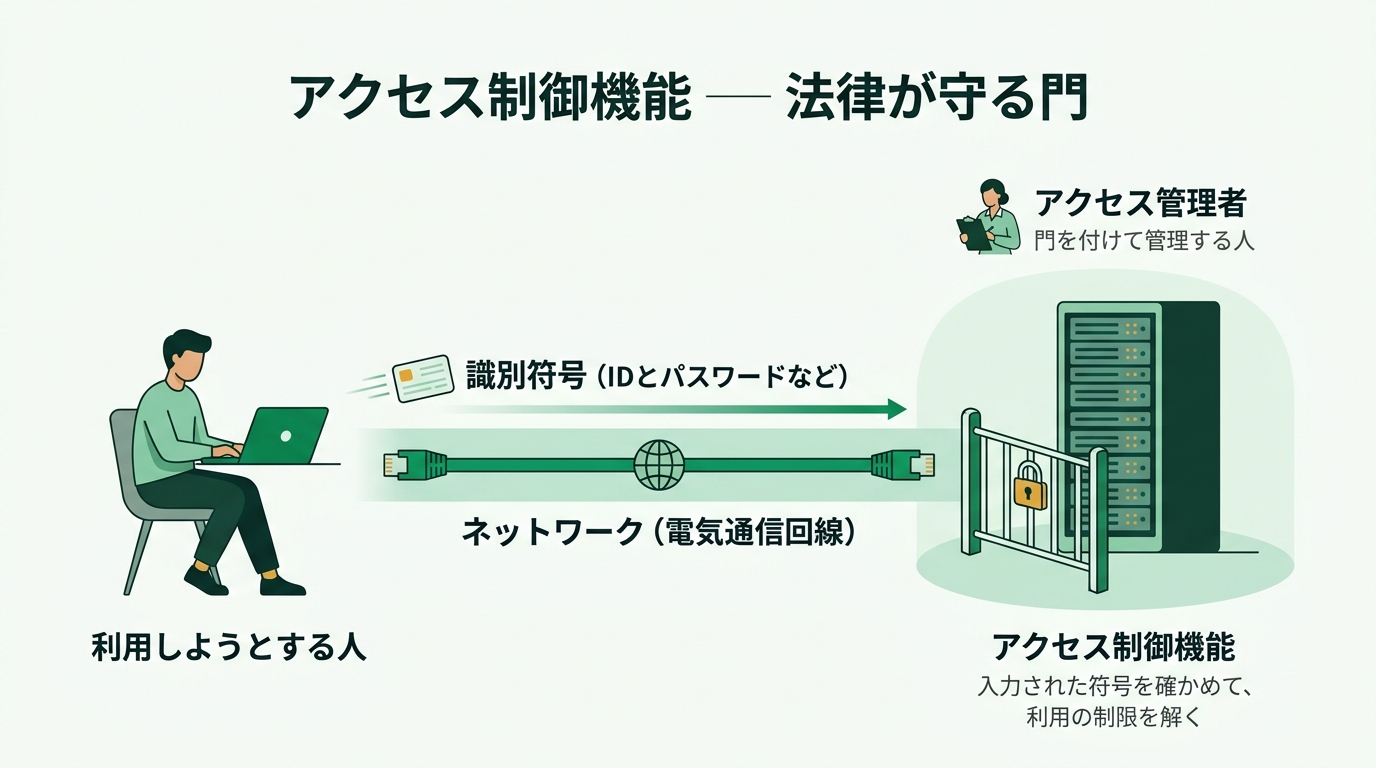
ネットワーク越しに識別符号を確かめて利用を許す門が、法律の守る「アクセス制御機能」です。
条文の定義には、どれも「電気通信回線(ネットワーク)を通じて」という条件が入っています。 守られているのは、ネットワーク越しに識別符号を確かめて利用を許す門です。 会社のサーバやWebサービスへのログインは、ふつう手元の端末からネットワークを通じて行うので、この門の話にあたります。 一方で、ネットワークにつながっていない機器をその場で操作することや、手元に取り込んだ文書ファイルを開くためのパスワードは、この法律のアクセス制御機能の話にはあたりません。だからといって許されるわけではなく、別の法律や社内の決まりの問題になります。
不正アクセス行為の3つの形
第3条は「何人も、不正アクセス行為をしてはならない」と定めています。その不正アクセス行為は、第2条で次の3つの形に限って定義されています。
他人の識別符号を入力する … 他人のIDとパスワードをネットワーク越しに入力し、その人として使える状態にする
制限を免れる情報や命令を入力する … 識別符号ではない情報や命令を入力し、ソフトウェアの弱点などを突いて、門を通らずに使える状態にする
別のコンピュータの門で守られた先へ入る … 認証を別のコンピュータが受け持っている構成で、その守りをすり抜ける情報や命令を入力して使える状態にする
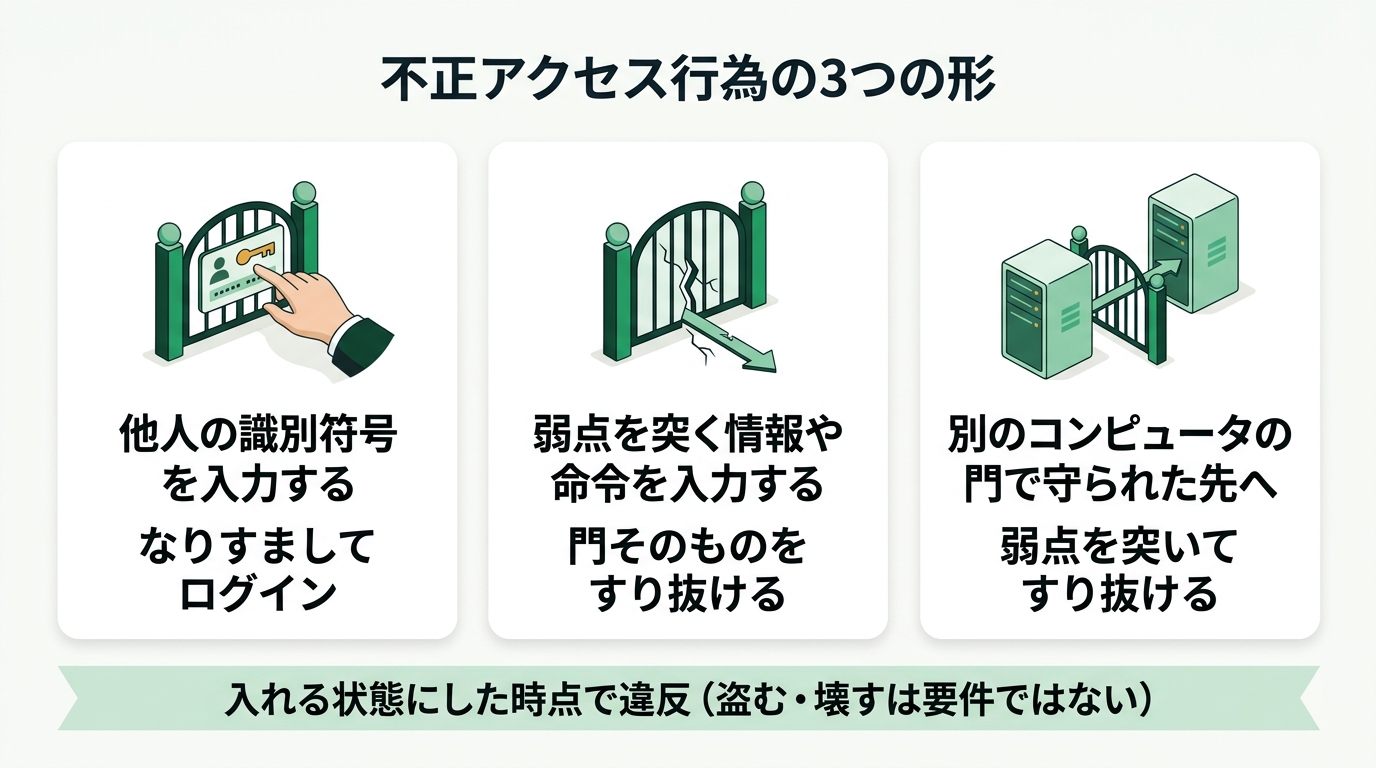
どの形も、制限されている利用をできる状態にした時点で不正アクセス行為になります。
3つとも、条文の結びは「制限されている利用をし得る状態にさせる行為」です。 入れる状態にした時点で不正アクセス行為で、情報を盗んだり壊したりしたかどうかは問われません。 実際の被害が出ていなくても罰せられる、というのはこのことです。罰則は3年以下の拘禁刑又は100万円以下の罰金です。
除かれるのは、アクセス管理者自身が行う場合と、承諾を得て行う場合です。他人の識別符号を入力する形では、アクセス管理者か、その識別符号の利用権者(本人)の承諾があれば不正アクセス行為になりません。弱点を突く形では、承諾できるのはアクセス管理者だけです。自社のシステムの守りを確かめる検査を、管理者の承諾を得て行うのはこの例外にあたります。なお、ここでいう具体的な攻撃の手口は「攻撃手法」の回で扱います。
次のうち、不正アクセス禁止法の不正アクセス行為にあたるものはどれですか。
× 自分の識別符号で、許された利用をしているだけです。他人の識別符号の入力でも、制限をすり抜ける入力でもありません。
○ 正解 自宅から、上司のIDとパスワードを本人に無断で入力し、会社の勤怠システムにログインしたです。
ネットワーク越しに他人の識別符号を入力し、制限されている利用をできる状態にしています。本人(利用権者)とアクセス管理者のどちらの承諾もありません。何も書き換えていなくても、ログインした時点で不正アクセス行為です。
× この法律の不正アクセス行為は、ネットワークを通じて行う利用が対象です。ネットワークにつながっていない装置をその場で操作する場合はあたりません。
× 入力していないので不正アクセス行為ではありません。取得の禁止も「不正アクセス行為に使う目的」での取得が対象で、本人に返す行為はあたりません。
不正アクセス行為を助長する行為など
この法律は、不正アクセスそのものの手前にある行為も禁じています。どれも対象は他人の識別符号です。
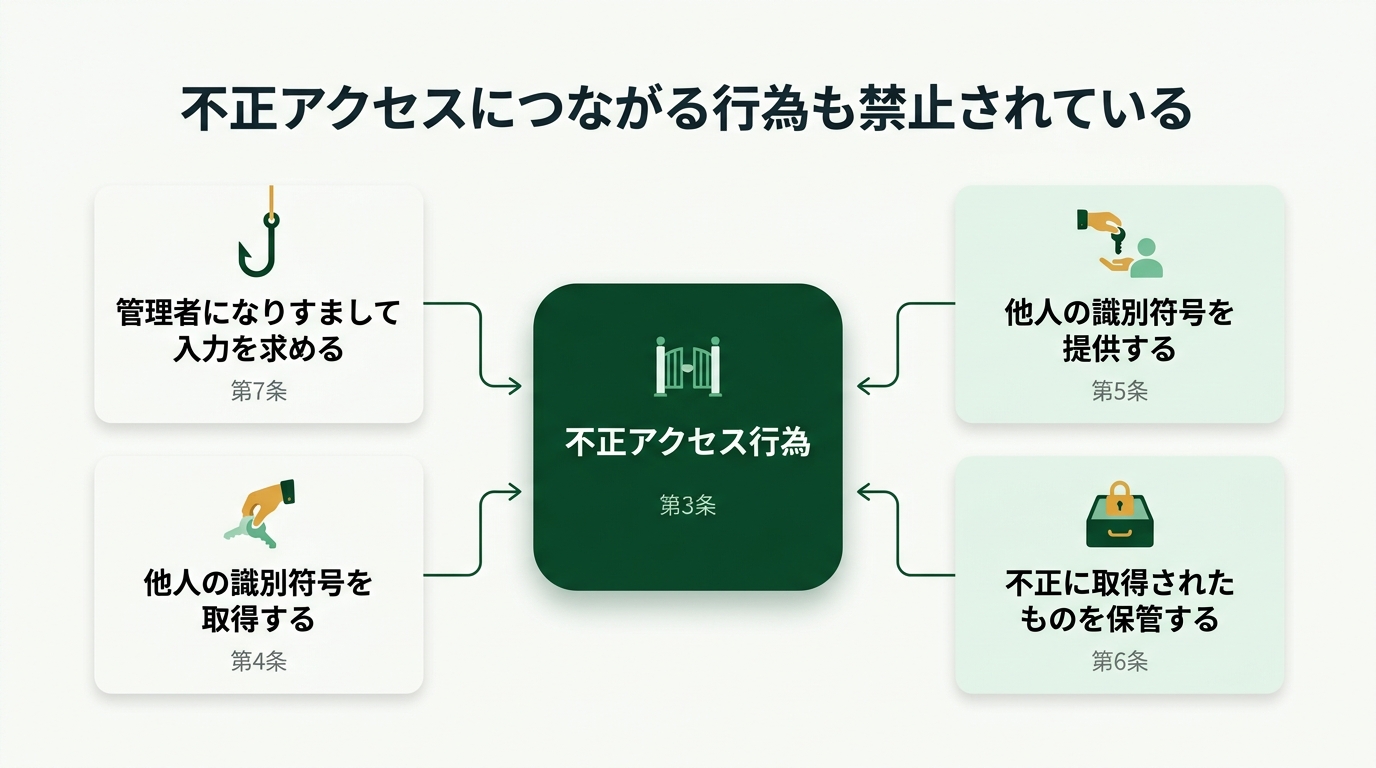
取得・提供・保管・入力の要求は、不正アクセスそのものの手前で禁止されています。
取得の禁止(第4条) … 不正アクセス行為に使う目的で、他人の識別符号を手に入れてはならない
提供の禁止(第5条) … 業務その他正当な理由がないのに、他人の識別符号を、アクセス管理者と本人以外の者に教えてはならない。見出しは「不正アクセス行為を助長する行為の禁止」
保管の禁止(第6条) … 不正アクセス行為に使う目的で、不正に取得された他人の識別符号を保管してはならない
入力を不正に求める行為の禁止(第7条) … アクセス管理者になりすまして、識別符号の入力を求める偽のWebサイトを公開したり、そうしたメールを利用者に送ったりしてはならない
第7条は、いわゆるフィッシングを、だまし取る前の段階で禁じたものです。偽のサイトを公開した時点、メールを送った時点で違反になります。
第5条の提供は、取得や保管と違って「不正アクセスに使う目的」を条件にしていません。他人のIDとパスワードを、正当な理由なく本人に無断で第三者に教えれば、相手が使うかどうかに関係なく違反です。相手が不正アクセスに使うつもりだと知って教えた場合は、罰則がさらに重くなります(知らなかった場合は30万円以下の罰金、知っていた場合は1年以下の拘禁刑又は50万円以下の罰金)。
一方で、条文が対象にしているのは他人の識別符号です。自分のIDとパスワードを同僚に教えたり、メモにして貼ったりするのは、情報セキュリティの決まりには反しますが、第5条の提供にはあたりません。取得・提供・保管・入力の要求は、どれも他人の識別符号をめぐる行為として禁じられています。
防ぐ側の決まり ── アクセス管理者の努力義務
この法律は、門を付ける側にも決まりを置いています。第8条は、アクセス制御機能を付けたアクセス管理者に、次のことに努めるよう定めています。
符号の適正な管理 … 利用者の識別符号と、それを確かめるために使う符号(登録されたパスワードの情報など)を適正に管理する
有効性の検証 … アクセス制御機能が働いているかを常に確かめる
機能の高度化など … 必要があると認めるときは、速やかに機能を強くするなど、不正アクセス行為から守るための措置をとる
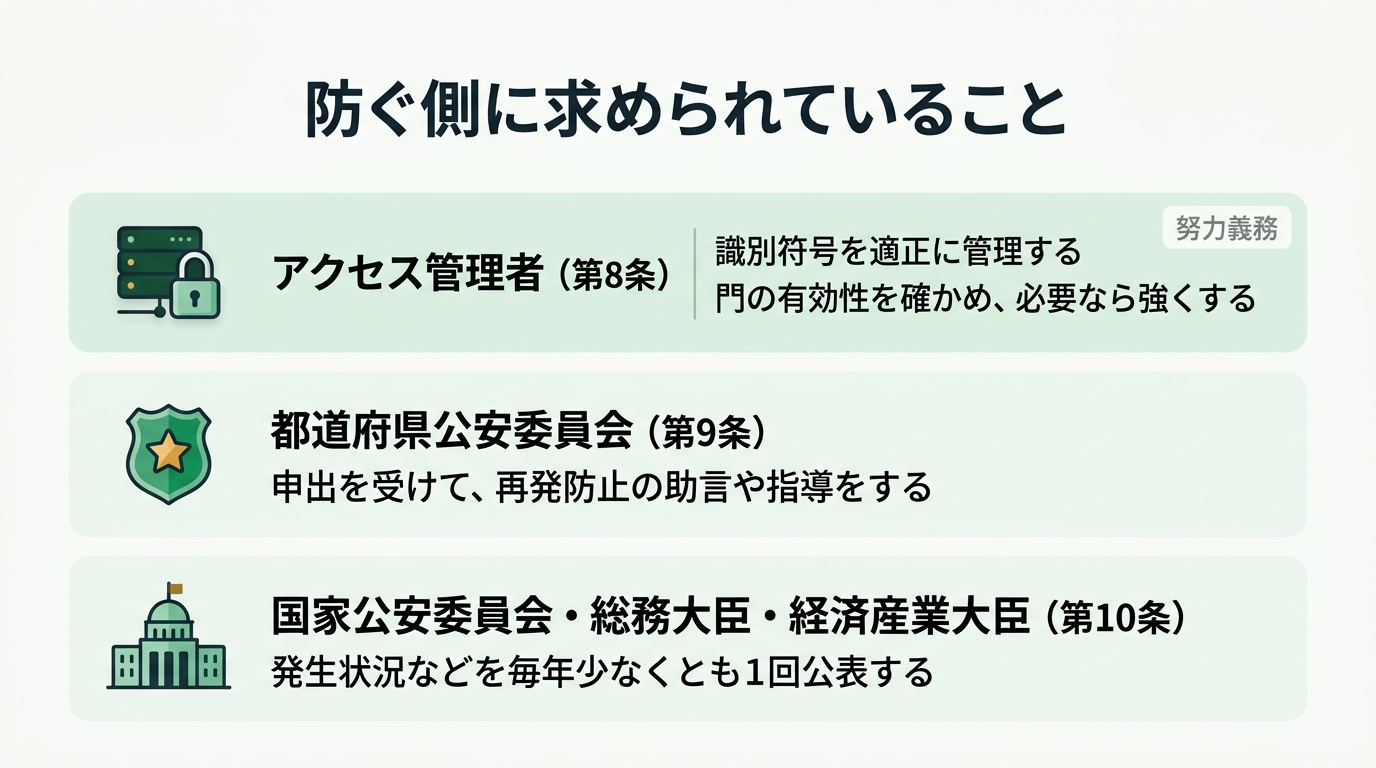
門を付けたアクセス管理者には、管理と見直しに努める義務があります。
条文の書き方は「努めるものとする」で、アクセス管理者の防御は、罰則のない努力義務です。守りが弱かったことを理由にアクセス管理者が罰せられる、という決まりはこの法律にはありません。
公的な支えもあります。不正アクセスの被害を受けたアクセス管理者が申し出て、それが相当と認められると、都道府県公安委員会が、再発を防ぐための資料の提供・助言・指導などの援助をします(第9条)。また国家公安委員会・総務大臣・経済産業大臣は、不正アクセス行為の発生状況と、アクセス制御機能の技術の研究開発の状況を、毎年少なくとも1回公表します(第10条)。
利用する側にとっての備えは、この法律の裏返しです。自分の識別符号を人に教えない、他人の識別符号を聞いても使わず広めない、運営者を名乗って入力を求めるメールやサイトに応じない。これで、不正アクセスに加担することも、その足がかりを渡すことも避けられます。
当てはまるかを見分ける3つの問い
規制にあたるかは、次の3つを順に確かめます。
1. 他人の識別符号か。自分のIDとパスワードの扱いは、この法律の禁止行為にあたらない
2. ネットワーク越しの利用を制限する門の符号か。手元の文書ファイルのパスワードなどはあたらない
3. 条文にある行為か。入力して使える状態にする・取得する・提供する・保管する・管理者を装って入力を求める、のどれか
3つめの一覧に無い行為は、悪質であってもこの法律の規制ではありません。たとえば、他人のIDやパスワードを使えなくするマルウェアを作る行為は、この法律の禁止行為のどれにもあたりません。マルウェアの作成は、刑法の別の罪(次の「その他のセキュリティ関連法規」の回)で扱われます。
社内のできごとのうち、不正アクセス禁止法で規制されているものはどれですか。
× 識別符号の適正な管理はアクセス管理者の努力義務で、罰則はありません。管理としては見直すべき状態ですが、この法律が禁じる行為ではありません。
× 第7条が禁じているのはメールを送る側です。受け取って削除した人は何の違反もしていません。
× アクセス管理者(会社)の承諾を得て行うものは、不正アクセス行為から除かれています。
○ 正解 社員が、通販サイトの運営会社を装い、IDとパスワードを入力させる偽のログインページを作って公開したです。
アクセス管理者になりすまして、識別符号の入力を求めるページを誰でも見られる状態に置いています。第7条の禁止行為で、まだ誰も入力していなくても、公開した時点で違反です。
まとめ
この回で持ち帰ること
1. 守るのはアクセス制御機能=ネットワーク越しに識別符号(IDとパスワード、生体、署名)を確かめて利用の制限を解く門
2. 不正アクセス行為=他人の識別符号を入力する/制限を免れる情報や命令を入力する、で使える状態にすること。被害がなくても入れる状態にした時点で違反
3. アクセス管理者自身や、承諾を得て行うものは除かれる
4. 他人の識別符号の取得・提供・保管、管理者を装った入力の要求も禁止。提供は目的を問わず違反(不正アクセス行為を助長する行為)
5. 自分のIDとパスワードの扱い、手元のファイルのパスワード、マルウェアの作成は、この法律の禁止行為ではない
6. アクセス管理者には、符号の管理と機能の見直しに努める努力義務。公安委員会の援助と、年1回以上の発生状況の公表がある
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の3問です。
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 「不正アクセス行為の禁止等に関する法律」(平成11年法律第128号。e-Gov 法令検索で確認した2025年6月1日施行の現行条文)。 練習問題は当サイトが説明のために作ったものです。