データを守る暗号と、相手や作り手が本物かを確かめる署名と認証は、どれも「どの鍵を、だれが持っているか」で働きが決まります。
共通鍵暗号と公開鍵暗号
データを第三者に読めない形に変えるのが暗号化、元に戻すのが復号です。使う鍵の持ち方で2つの方式があります。
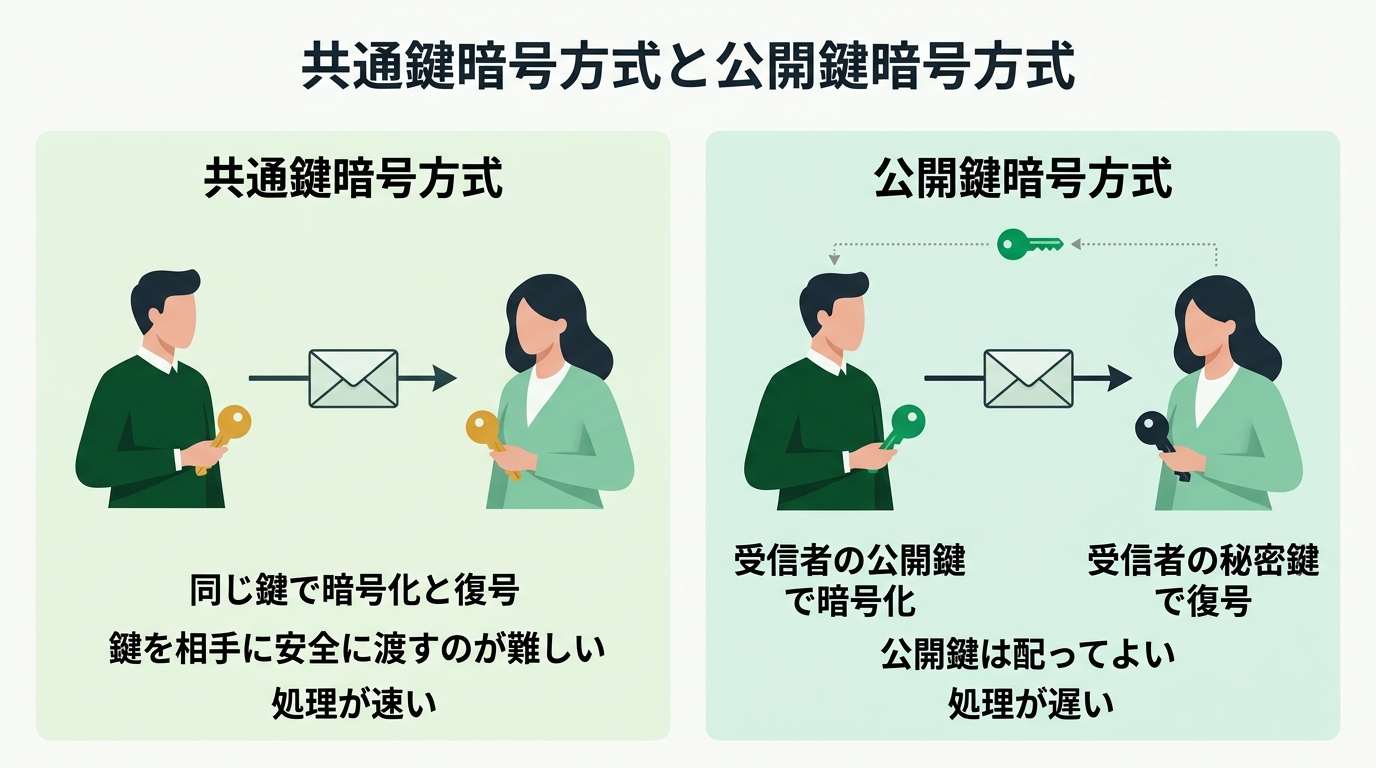
公開鍵暗号では、受信者の公開鍵で暗号化し、受信者の秘密鍵で復号します。
2つの方式
共通鍵暗号方式 … 暗号化と復号に同じ鍵を使う。処理が速い。鍵を知られたら終わりなので、相手ごとに別の鍵を用意し、安全に渡すのが難しい
公開鍵暗号方式 … 公開鍵と秘密鍵の対を使う。暗号化と復号の鍵が異なる。公開鍵はだれに配ってもよいので配布は容易。処理は遅い。代表が RSA暗号
公開鍵と秘密鍵は対になっていて、片方で暗号化したものは、対のもう片方でしか戻せません。 秘密鍵は持ち主だけが持ち、公開鍵はだれでも手に入ります。だから、相手だけに読ませたい情報を送るときは、 受信者の公開鍵で暗号化し、受信者は自分の秘密鍵で復号します。 受信者の秘密鍵を持っているのは受信者だけなので、途中で盗まれても読めません。
逆に、送信者の秘密鍵で暗号化したものは、送信者の公開鍵で戻せます。公開鍵はだれでも持っているので秘密は守れませんが、 「この秘密鍵を持つ本人が作った」ことの証明になります。これが後で出てくるデジタル署名の原理です。 まとめると、ある人が受け取ったものを読めるのは、共通鍵(自分も持っている)、自分の公開鍵で暗号化したもの(自分の秘密鍵で戻せる)、 相手の秘密鍵で暗号化したもの(相手の公開鍵で戻せる)の3つです。相手の公開鍵で暗号化したものは、相手の秘密鍵が無いと読めません。
実際の通信では、両方の長所を組み合わせるハイブリッド暗号方式がよく使われます。 メッセージ本体は速い共通鍵で暗号化し、その共通鍵を受信者の公開鍵で暗号化していっしょに送ります。 受信者は自分の秘密鍵で共通鍵を取り出し、それでメッセージを復号します。
なお、大規模な量子コンピュータが実現すると RSA などいまの公開鍵暗号が解読されるおそれがあり、それにも耐えるように作る暗号を耐量子計算機暗号(PQC)といいます。PQC はいまのコンピュータで計算する暗号で、量子の状態に乗せて情報を送る量子暗号とは別のものです。
ハッシュ関数とブロックチェーン
ハッシュ関数は、どんな長さのデータからでも、決まった長さの値(ハッシュ値)を作る関数です。SHA-256 などがあります。暗号と違って鍵は使わず、元に戻すこともしません。
ハッシュ値の性質
同じ入力なら同じ値 … 同じ関数に同じデータを入れれば、いつでも同じハッシュ値になる
少しでも違えば別の値 … 1文字変わっても違う値になるので、改ざんの検出に使える
元に戻せない … ハッシュ値から元のデータは求められない
関数が違えば値も違う … 同じデータでも、SHA-256 と SHA-512 では別の値になる
ブロックチェーンは、取引の記録をまとめたブロックに1つ前のブロックのハッシュ値を入れて、鎖のようにつないだ台帳です。 途中のブロックを書き換えるとハッシュ値が変わって次のブロックと合わなくなり、しかも同じ台帳を多くの参加者が持っています。 ブロックチェーンが向くのは、記録の改ざんや食い違いを防ぎたい場面です。 暗号資産のほか、社債を電子的に発行して記録する用途にも使われます。処理の高速化や大量データの検索のための技術ではありません。
デジタル署名とタイムスタンプ
デジタル署名は、データをだれが作ったかと、途中で書き換えられていないかを確かめるしくみです。 送信者は本文のハッシュ値(メッセージダイジェスト)を作り、自分の秘密鍵で暗号化して署名にします。 署名を作る鍵なので署名鍵とも呼びます。受信者は、署名を送信者の公開鍵(検証鍵)で戻し、届いた本文から自分で作ったハッシュ値と比べます。
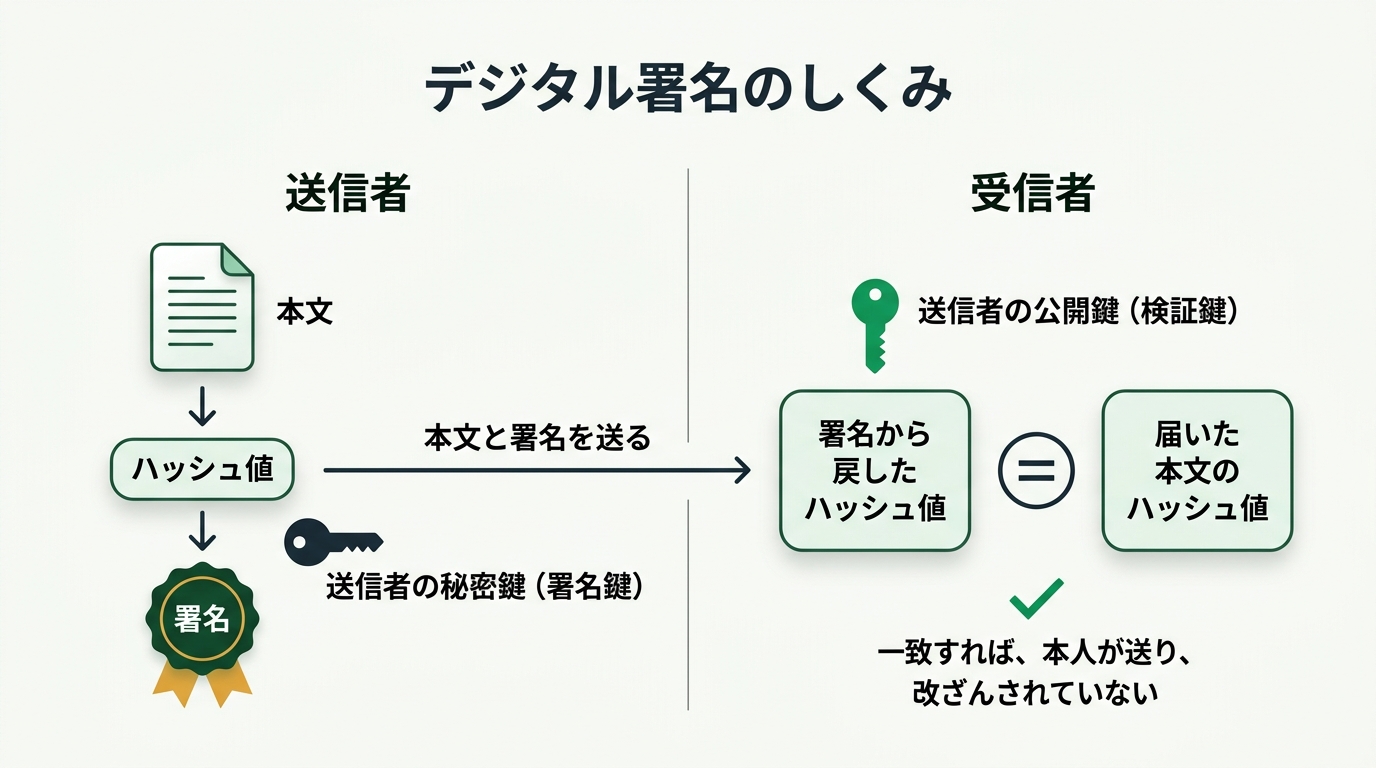
署名は送信者の秘密鍵で作り、受信者は送信者の公開鍵で確かめます。
一致すれば、署名はその秘密鍵を持つ送信者本人が作ったもので(なりすましではない)、本文は改ざんされていないと分かります。 改ざんされていないことを完全性といい、デジタル署名が高めるのはこれです。 許された人だけが読めること(機密性)や、使いたいときに使えること(可用性)は高まりません。
デジタル署名は本文を暗号化しません(隠すには別に暗号化する)。改ざんを防ぐのではなく検知するしくみです。 確かめるのは送信者本人で、使うのは送信者の公開鍵です。メールサーバのサーバ証明書で検証するものでも、どのメールサーバから送られたかを判別するものでもありません。
プログラムにもデジタル署名を付けられます。出所が分からないプログラムの発行元を調べたいときは、そのデジタル署名を確かめます。 ハッシュ値では「だれが作ったか」は分かりません。アクセス権や所有者情報は、手元のコンピュータの設定にすぎません。
タイムスタンプ(時刻認証)は、第三者がデータに時刻を付けて、その時刻にそのデータが存在し、それ以後変わっていないことを示すしくみです。署名が「だれが」を示すのに対し、こちらは「いつ」を示します。
社内の経費システムから届いた通知メールにデジタル署名が付いていて、検証すると一致しました。この結果から言えることとして、最も適切なのはどれですか。
× デジタル署名は本文を暗号化しません。途中で読まれたかどうかは分かりません。
○ 正解 署名した本人が送ったもので、届くまでに本文は書き換えられていないです。
送信者の公開鍵で戻したハッシュ値と、届いた本文のハッシュ値が一致したので、送信者の秘密鍵で作られた署名であり、本文も変わっていないと分かります。
× 署名は書き換えを防ぐしくみではなく、書き換えられたら検知できるしくみです。
× 届くかどうか(可用性)には、デジタル署名は関係しません。
公開鍵基盤(PKI)と認証局
手元の公開鍵が本当にその人のものかは、鍵を見ても分かりません。これを第三者が保証するしくみが公開鍵基盤(PKI)で、保証する機関が認証局(CA)です。
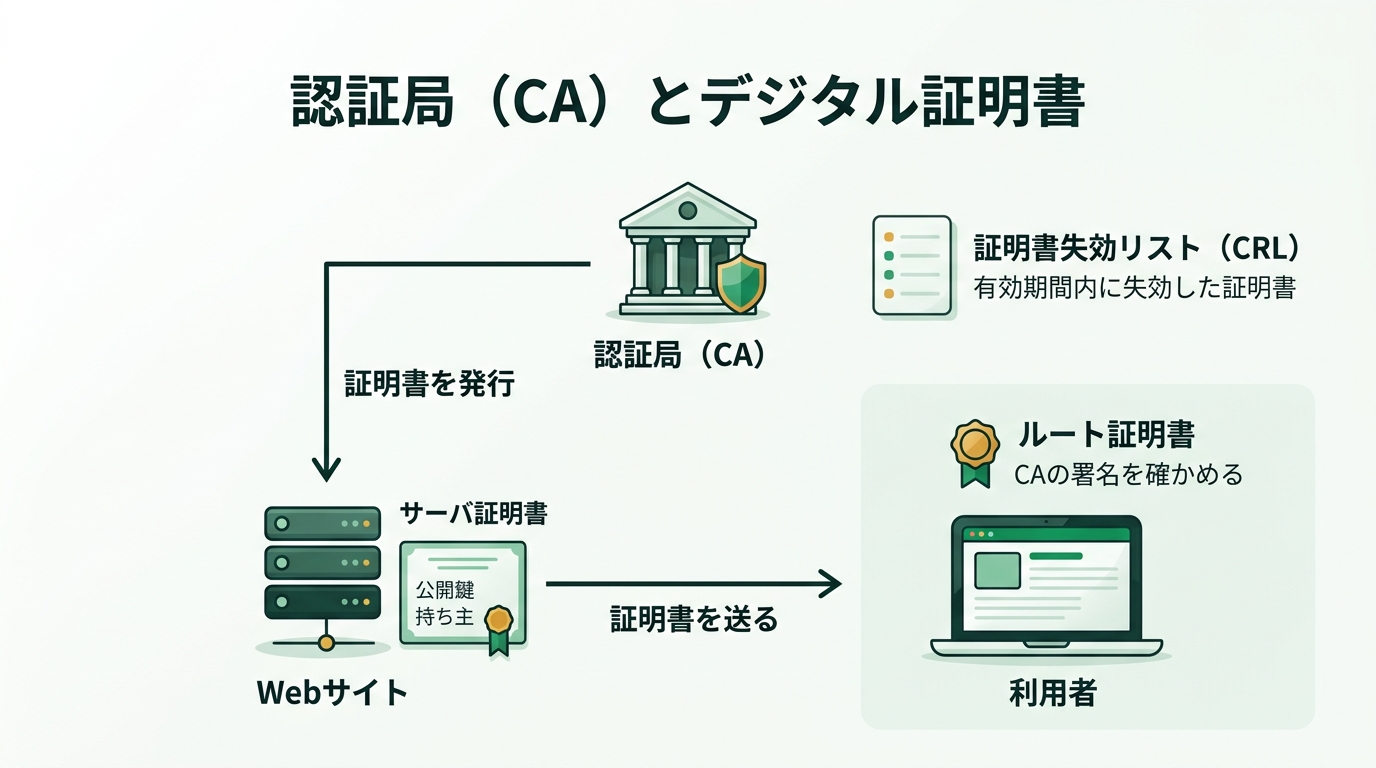
公開鍵が本当にその持ち主のものかを、第三者の認証局が証明書で保証します。
認証局は持ち主を確かめたうえで、公開鍵と持ち主を結び付けたデジタル証明書(公開鍵証明書)に自分の署名を付けて発行します。 認証局の仕事は、公開鍵証明書を発行・失効させて、公開鍵の正当性を保証することです。 証明書には認証局の署名が付いているので、電子証明書(デジタル証明書の別名)そのものが正当であることも、発行した認証局が保証しています。 PKI は第三者の認証局が保証するしくみで、知人が署名した鍵を信頼する「信頼の輪」とは別の考え方です。秘密鍵を公開したり、共通鍵の持ち主を確かめたりするしくみでもありません。
証明書の種類
サーバ証明書 … Webサイトなどのサーバに発行し、そのサイトが本物の運営者のものだと示す
クライアント証明書 … 利用者や端末に発行し、接続してきた側が正規の利用者だと示す
ルート証明書 … いちばん上の認証局が自分で発行した証明書。OS やブラウザにあらかじめ入っていて、ほかの証明書の署名を確かめる起点になる
秘密鍵が漏れたなどの理由で、証明書を有効期間の途中で失効させることがあります。 失効させた証明書を公開する一覧が証明書失効リスト(CRL)です。 有効期間が満了した証明書は、それだけで使えないので CRL には載せません。期間を延長した証明書や、期限の無い証明書を載せるものでもありません。
利用者認証と生体認証
システムに入る人が本人かを確かめるのが利用者認証です。基本はログイン(利用者IDとパスワード)で、 ログインした人にどの情報や機能を使わせるかを決めて管理するのがアクセス管理です。本人を確かめる材料は3種類に分けられます。
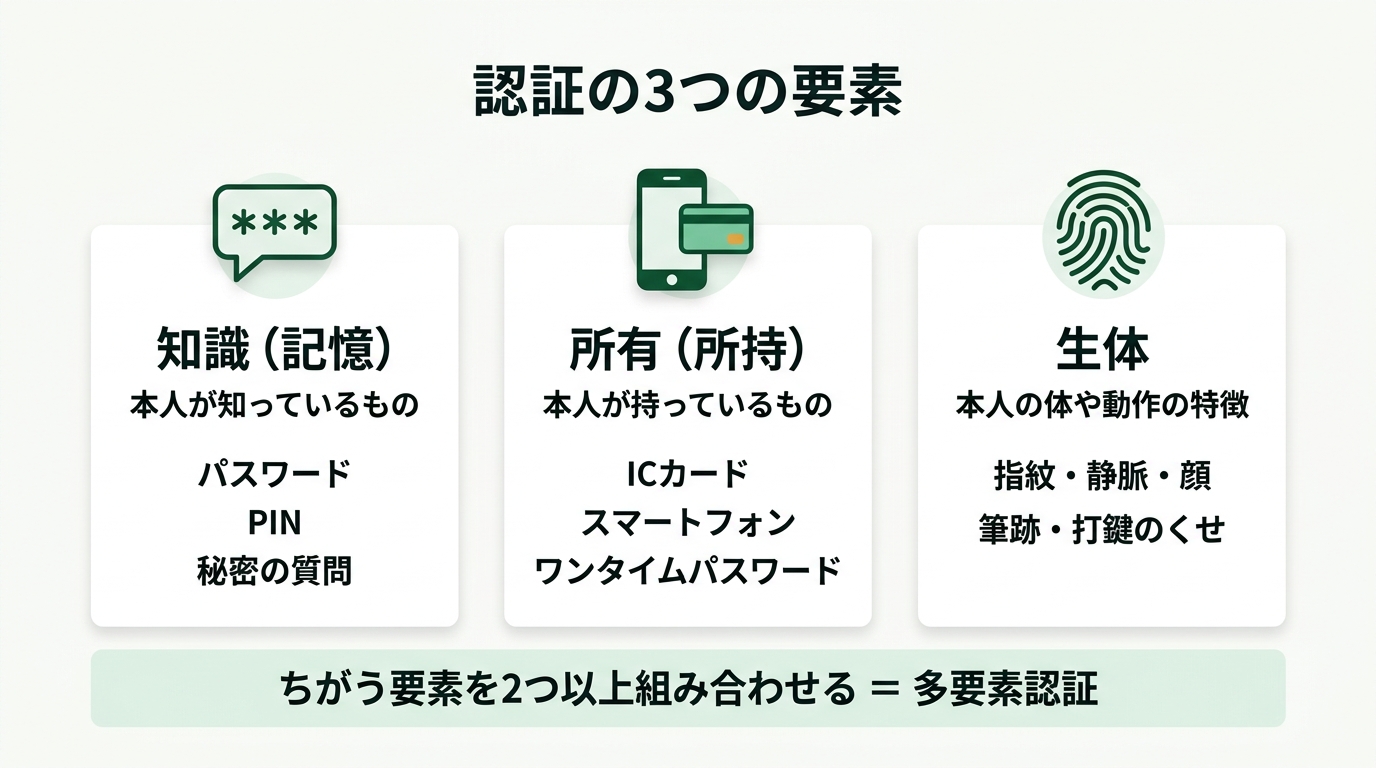
要素の種類が2つ以上そろって、はじめて多要素認証です。
知識(記憶)・所有(所持)・生体の3つです。SMS に届くコードで確かめる認証は、そのスマートフォンを持っていることを確かめるので所有です。 PIN(PINコード)は数字の列からなる暗証番号で、知識です。ワンタイムパスワードは1回だけ使える使い捨てのパスワードで、専用の機器やスマートフォンに表示されます。
違う種類の要素を2つ以上組み合わせるのが多要素認証(2つなら二要素認証)です。認証を何回かに分けて行うのは多段階認証です。 パスワードに秘密の質問を足しても、段階は2つですが要素は知識だけなので、多要素認証になりません。 パスワードに足すなら、ICカード(所有)や顔(生体)です。
利用者認証の用語
シングルサインオン … 1回の認証で、複数のサーバやアプリケーションにログインできるようにする
リスクベース認証 … いつもと違う端末・場所などからのログインを検知したときだけ、秘密の質問などの追加の認証を求める
パスキー … 端末に保存した鍵でログインする。パスワードを入力せず、端末の指紋認証や PIN で鍵を使う
eKYC … オンラインで行う本人確認。身分証の画像と、その場で撮った顔写真を照らし合わせる方法など
画面の表の中で、覚えておいた位置にある文字をパスワードとして入れる方式(マトリクス認証などと呼ばれる)は、覚えているのが位置という知識だけなので、多要素認証ではありません。 チャレンジレスポンス認証は、サーバが毎回違う値(チャレンジ)を送り、利用者側がその値とパスワードから計算した値を返すことで、パスワードそのものをネットワークに流さずに確かめる方式です。
無操作での自動ログアウト、パスワードを続けて間違えたときのアカウントロック、古いパスワードの変更の催促は、「いつもと違うときだけ追加で確かめる」ものではないので、リスクベース認証ではありません。 また、ネットワークカメラなどの IoT 機器は、出荷時の初期パスワードのまま使いません。初期パスワードは同じ製品で共通だったり公開されていたりするので、第三者がログインして入り込み(不正侵入)、映像を見られます。大量の通信を送りつけてサービスを止める DDoS 攻撃は、パスワードでは防げない別の脅威です。
生体認証
生体認証(バイオメトリクス認証)には、指紋・静脈パターン・虹彩・顔・網膜などの身体的特徴を使うものと、 署名の筆跡や筆圧、キーボードを打つ速さやタイミング(キーストローク)などの行動的特徴を使うものがあります。 知識ではないのでのぞき見(ショルダーハック)では盗めず、スマートフォンにも広く載っています。 歪んだ文字の画像を読ませる方法は、人か機械かを見分けるだけで生体認証ではありません。決めた順に点をなぞる、画面のキーボードでパスワードを入れる、は知識による認証です。
読み取る特徴は毎回少しずつ違うので、どこまで似ていれば本人とみなすかを決めて判定します。このとき2つの誤りが起こります。片方を下げるともう片方が上がるので、両方を0にはできません(他人受入率を0に近づけるほど、本人もほとんど通れなくなります)。
生体認証の2つの誤り
他人受入率(FAR) … 他人を本人と誤って受け入れてしまう割合。低いほど安全
本人拒否率(FRR) … 本人なのに拒否してしまう割合。低いほど便利
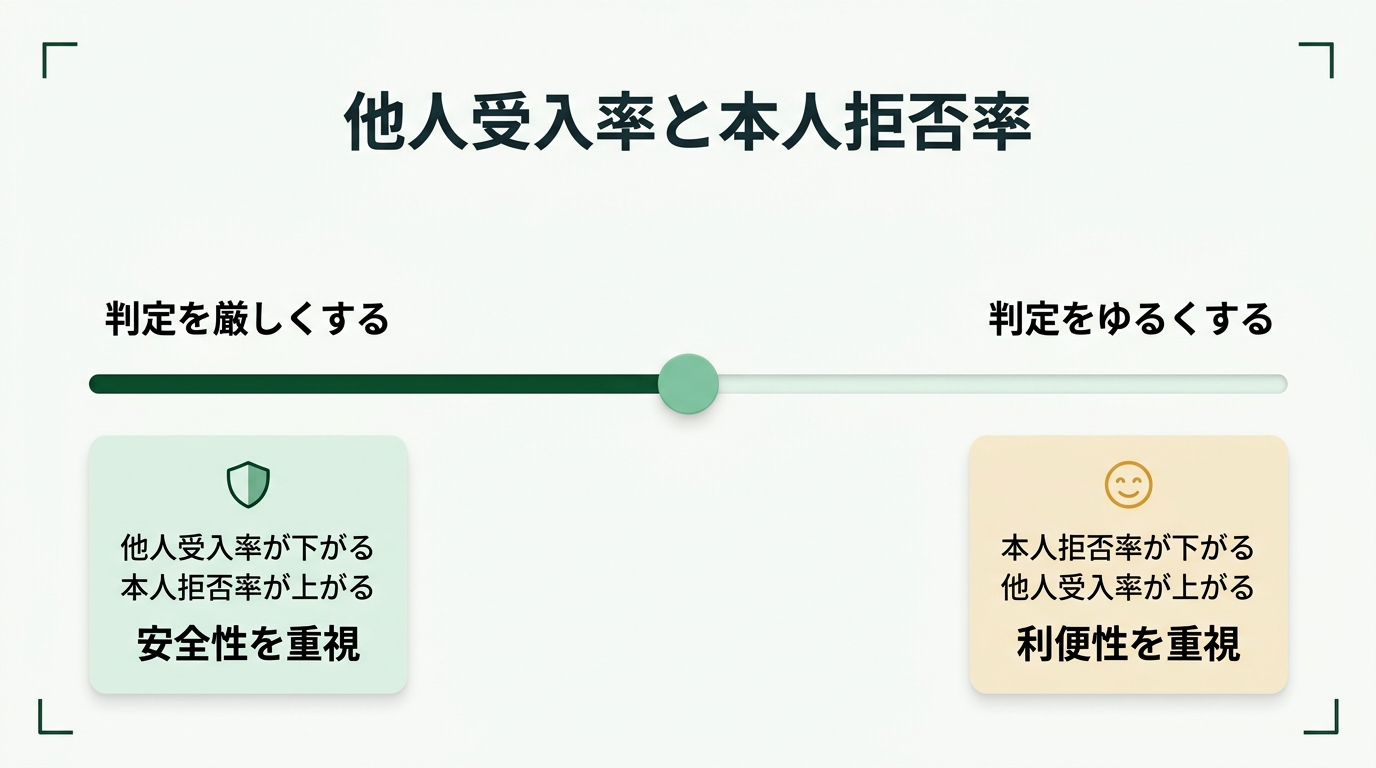
片方を下げると、もう片方が上がります。どちらを優先するかは用途で決めます。
判定を厳しくすると他人受入率は下がりますが、本人もはじかれやすくなり、本人拒否率が上がります。ゆるくするとその逆です。 他人受入率を低く抑える設定は安全性を、本人拒否率を低く抑える設定は利便性を重視した設定です。
ある会社の入館ゲートでは、社員証のICカードをかざしたあと、4桁の暗証番号を入力します。この認証の説明として、最も適切なのはどれですか。
× ICカードは本人が持っているもの(所有)です。知識だけではありません。
× シングルサインオンは、1回の認証で複数のシステムに入れるようにするしくみです。この場面とは関係がありません。
× 暗証番号(PIN)は本人が覚えているもので、知識です。
○ 正解 所有と知識を組み合わせた二要素認証です。
ICカードは所有、暗証番号は知識で、種類の違う要素が2つそろっています。
まとめ
この回で持ち帰ること
1. 共通鍵=同じ鍵・速い・渡すのが難しい。公開鍵=鍵の対・遅い・配布が容易。秘密を送るときは受信者の公開鍵で暗号化し、受信者の秘密鍵で復号
2. ハイブリッド暗号=本文は共通鍵、その共通鍵を受信者の公開鍵で暗号化
3. ハッシュ値は同じ入力なら常に同じで、元に戻せない。ブロックチェーンは前のブロックのハッシュ値でつなぎ、改ざんを防ぐ
4. デジタル署名=送信者の秘密鍵で作り、送信者の公開鍵で検証。分かるのは本人と改ざんの有無(完全性)。暗号化はしない。発行元の確認にも使う
5. 認証局(CA)が公開鍵証明書を発行・失効して公開鍵の正当性を保証する。CRL=有効期間内に失効した証明書の一覧
6. 認証の要素は知識・所有・生体。違う種類を2つ以上で多要素認証。リスクベース認証=いつもと違うときだけ追加の認証
7. 生体認証には身体的特徴と行動的特徴がある。他人受入率を低く=安全性重視、本人拒否率を低く=利便性重視
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この記事の知識で解ける問題は次の23問です。
暗号・ハッシュ関数
令和4年度 問60公開鍵暗号で使う鍵令和5年度 問86ハイブリッド暗号方式令和6年度 問57共通鍵暗号と公開鍵暗号の特徴令和7年度 問25ブロックチェーンの適用事例令和7年度 問89復号して読めるメッセージ令和8年度 問91ハッシュ関数の性質
デジタル署名・PKI
令和4年度 問70デジタル署名の効果令和5年度 問84デジタル署名付きの電子メール令和6年度 問66認証局(CA)の役割令和6年度 問77プログラムの発行元の確認令和7年度 問87CRL に載る証明書令和8年度 問90PKI の特徴
利用者認証
令和4年度 問82二要素認証になる機能令和5年度 問62認証要素の3種類令和6年度 問89利用者認証の用語令和7年度 問100所有物による認証令和8年度 問55ネットワークカメラの初期パスワード令和8年度 問71リスクベース認証の例
生体認証
令和4年度 問75バイオメトリクス認証の特徴令和5年度 問99バイオメトリクス認証の例令和6年度 問72バイオメトリクス認証の例(複数選択)令和7年度 問69他人受入率と本人拒否率令和8年度 問80認証精度の設定
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 IETF RFC 5280(証明書失効リスト)、CRYPTREC「暗号技術ガイドライン(耐量子計算機暗号)2024年度版」(2025年3月)。 練習問題は当サイトが説明のために作ったものです。