ネットワークは、つなぐ範囲でLANとWANに分かれ、その上でやり取りする相手をIPアドレスという番号とドメイン名という名前で見分けます。
LAN・WAN・ISP
LAN(Local Area Network)は、1つの建物や敷地の中で、PCやプリンター、サーバをつなぐネットワークです。 会社や家庭で、自分たちで機器をそろえて作ります。 WAN(Wide Area Network)は、本店と支店のように遠く離れた拠点のLANどうしを結ぶ広い範囲のネットワークで、通信事業者の回線を借りて作ります。
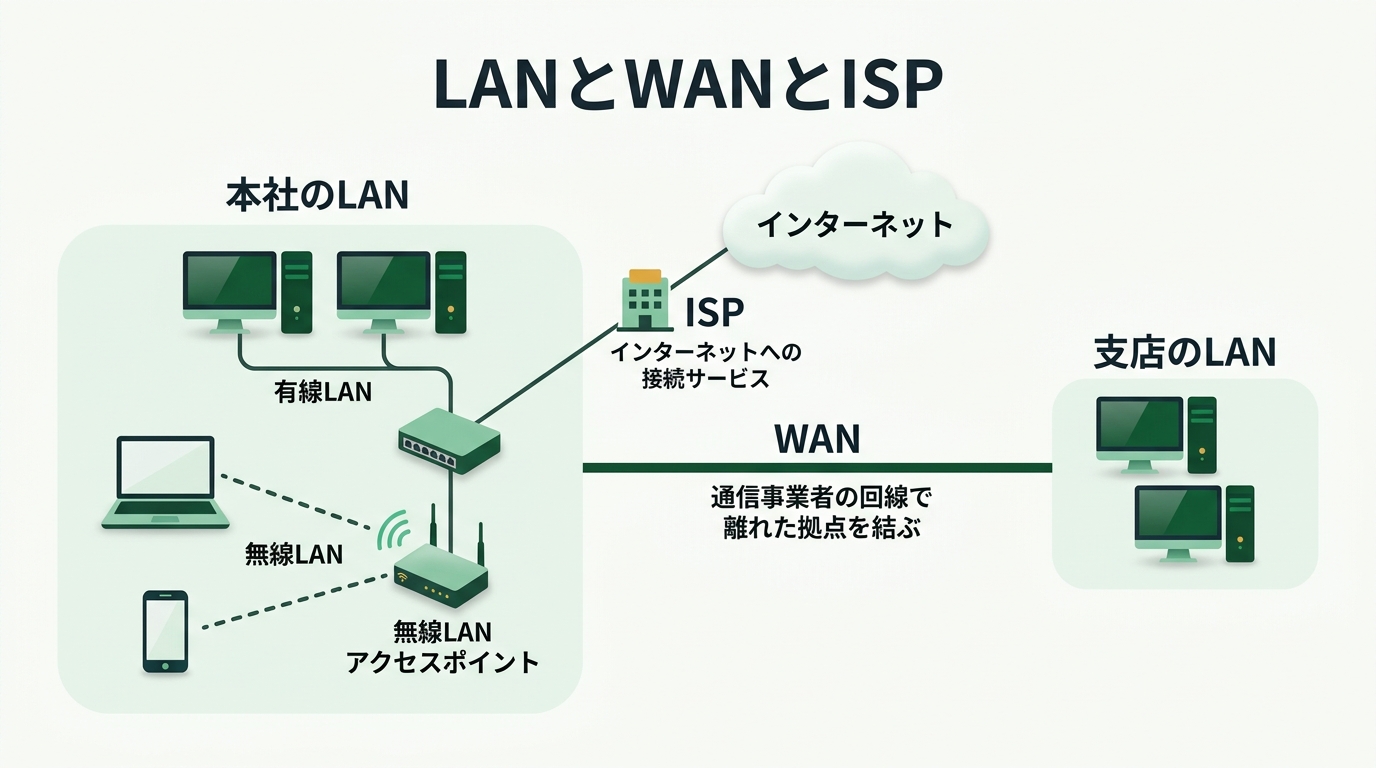
本社と支店はWANで結ばれ、インターネットへはISPを通って出ます。
インターネットに出るには、ISP(インターネットサービスプロバイダ)と契約します。 ISP は、利用者のネットワークをインターネットにつなぐ接続サービスを提供する事業者です。 建物の中はLAN、離れた拠点どうしはWAN、インターネットへの入り口はISPです。
LAN のつなぎ方には2つあります。ケーブルでつなぐ有線LANと、電波でつなぐ無線LANです。 有線LANは通信が安定しやすく、無線LANはケーブルなしで動き回れます。 なお、サーバと複数のPCをケーブルでつないだネットワークは有線LANの一例で、「アドホック」とは呼びません(次の節)。
無線LANのアクセスポイントとSSID
無線LANでは、ふつう無線LANアクセスポイント(家庭では無線LANルータ)が中心になり、 PCやスマートフォンはアクセスポイントと電波でやり取りします。アクセスポイントが有線LANやインターネットへの出入り口も兼ねます。
アクセスポイントは、自分のネットワークの名前を電波で知らせています。これがSSIDで、 ESSIDとも呼ばれます。スマートフォンの Wi-Fi の画面に並ぶ名前がそれです。 端末は、つなぎたいネットワークのSSIDを選び(または入力し)、パスワードなどを入れて接続します。 SSID は電波の届く範囲にいればだれにでも見える名前なので、氏名や部屋番号など身元がわかる名前にしないようにします。
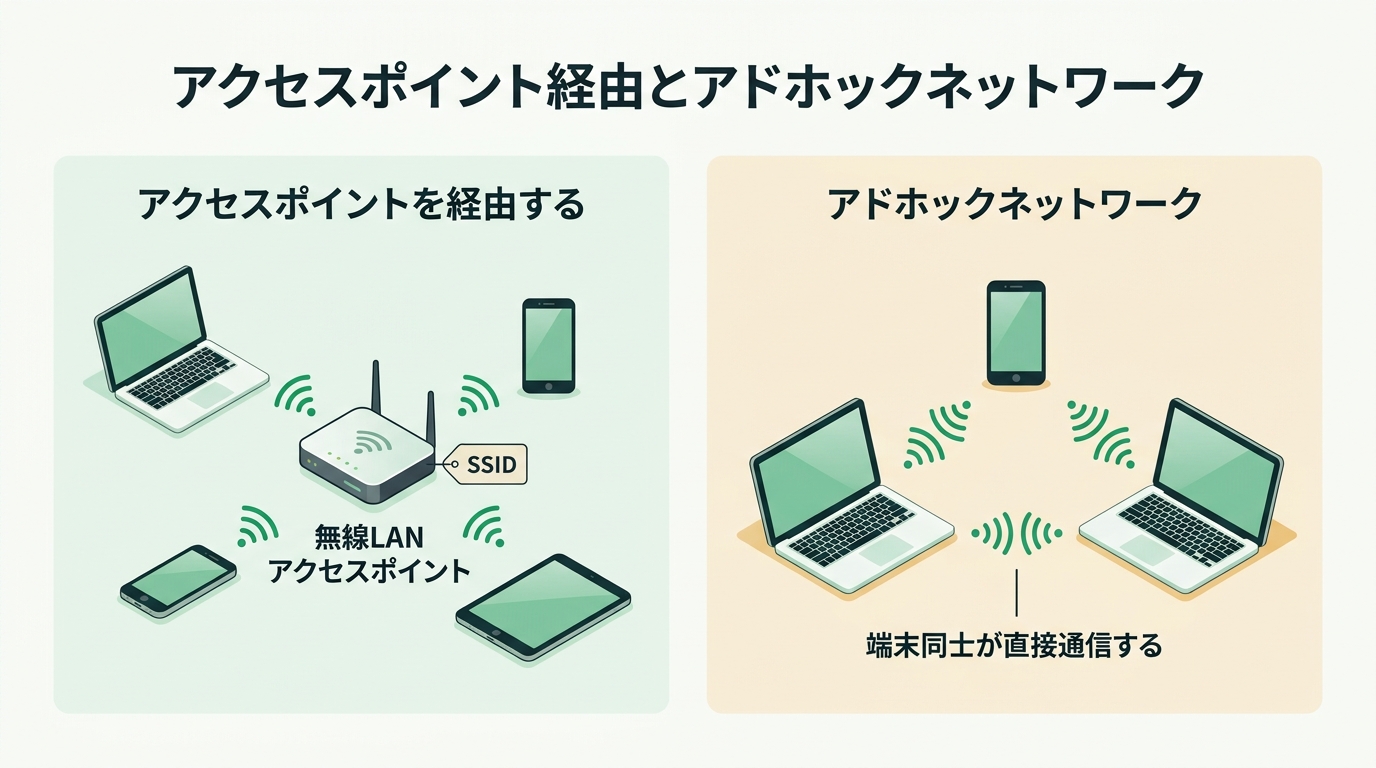
ふだんの無線LANはアクセスポイント経由。アクセスポイントを使わず端末同士で直接つなぐのがアドホックネットワークです。
アクセスポイントを経由せず、端末同士が直接電波でつながって通信する無線ネットワークを アドホックネットワーク(アドホックモード)といいます。 アクセスポイントを通らず、端末同士で直接つながるのがアドホックです。 アクセスポイントで行うはずの守りの設定が効かない分、会社では業務上の理由がなければ使わせないのが原則です。
名前の似たネットワークと区別します。インターネットの上に暗号化した専用の通り道を作り、離れた場所から安全につなぐのはVPN(25-1 で扱います)、 本店と支店など遠い拠点を結ぶのはWANです。どちらも「端末同士が直接つながる」ものではありません。
無線LANを守る設定
電波は壁の外にも届くので、無線LANはだれでも傍受や接続を試せる状態にあります。守りの本命は暗号化と認証です。
無線LANの守り方
WPA2 / WPA3 … 接続してくる端末の認証と、端末とアクセスポイントの間の通信の暗号化をまとめた規格。いま選ぶべき方式。WPA3 が新しく、より強い
WEP … 古い暗号化の方式。解読の方法が知られていて、短時間で破られる。WPA2 は WEP より信頼性が高い
SSIDのステルス化 … アクセスポイントが SSID を知らせないようにして、ネットワークの存在を見えにくくする。不正な接続のリスクを減らす効果はあるが、暗号化や認証はしない。隠したSSIDを見つける道具が公開されているので、総務省の手引書は組織の対策としての有効性は乏しいとしている
MACアドレスフィルタリング … 登録した MACアドレス(機器ごとに付いている番号)を持つ端末以外の接続を断る。MACアドレスは偽装できるので、総務省の手引書は組織の対策としての有効性は乏しいとしている
通信を盗み見から守るのは WPA2 や WPA3 の暗号化で、ステルス化やMACアドレスフィルタリングは補助です。 ステルス化しても通信の中身は暗号化されませんし、端末の認証にもなりません。
来客や外部から持ち込まれた端末のためには、ゲストSSID(ゲストポート)という機能があります。 1台のアクセスポイントに社員用とは別のSSIDを用意し、そこにつないだ端末はインターネットにだけ接続させ、社内のネットワーク(ファイルサーバなど)には入れないようにします。
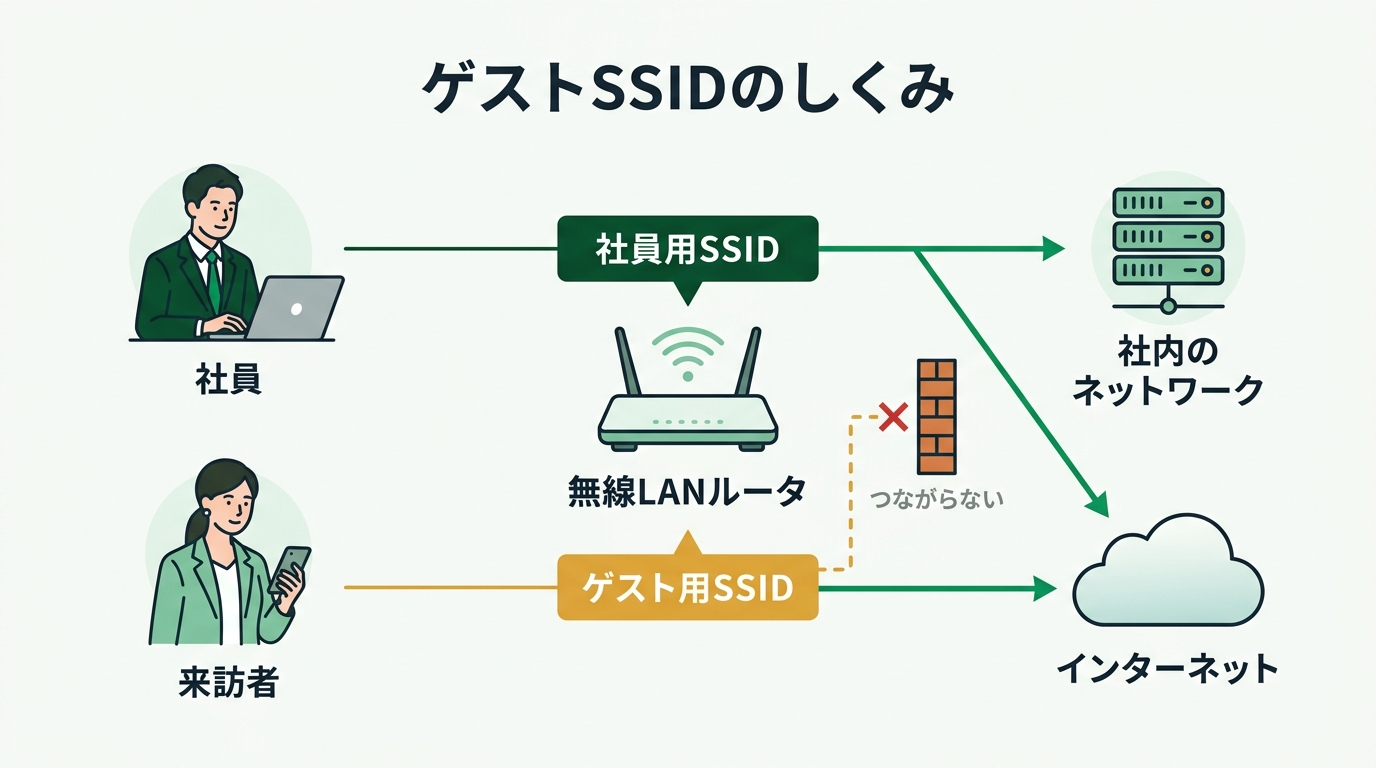
ゲストSSIDにつないだ端末は、インターネットには出られても、社内のネットワークには入れません。
ゲストSSIDは「つなぐ先を分ける」機能です。端末がマルウェアに感染していないかを検査するものではありません。 また、端末とルータのボタンを押すだけで接続の設定が済む機能はWPSという別の機能で、 SSIDが分からないままつなげるようにする機能でもありません。
選択肢に紛れやすい語を1文ずつ。SSHは、離れたコンピュータを暗号化した通信で操作するための手順で、SSIDを隠す機能ではありません。 APIは、プログラムがほかのソフトウェアの機能を呼び出すための窓口で、アクセスポイントを束ねる識別名ではありません(無線のネットワークの名前は SSID/ESSID)。 登録したMACアドレス以外の接続を断るのはMACアドレスフィルタリングで、VPNではありません。
小さな事務所で、無線LANの設定を見直しています。近くの第三者に通信の内容を読まれないようにするために、まず行うべき設定はどれですか。
× ネットワークを見えにくくするだけで、通信の中身は暗号化されません。電波を拾えば中身は読めます。
× 接続できる機器を絞る設定で、通信の暗号化ではありません。MACアドレスは偽装もできます。
× だれのネットワークかを知られにくくするだけで、通信の内容はそのまま読めます。
○ 正解 暗号化の方式を WEP から WPA3(使えなければ WPA2)に変えるです。
WEP は解読の方法が知られています。通信の中身を守るのは暗号化なので、WPA3 か WPA2 に変えるのが先です。
IPアドレスとNAT
ネットワークにつながった機器は、IPアドレスという番号で互いを見分けます。 IPv4 のアドレスは 32 ビットで、「192.168.1.10」のように 0〜255 の数を4つ並べて書きます。 作れる数は 2の32乗=約43億個で、インターネットの広がりとともに足りなくなりました。 そこで作られた IPv6 は 128 ビットで、事実上使い切れないほどの数があります。
IPアドレスには、使える場所の違う2種類があります。
グローバルとプライベート
グローバルIPアドレス … インターネットで使う、世界で重ならないアドレス。勝手には決められず、ISP などから割り当てを受ける
プライベートIPアドレス … 会社や家庭のLANの中で自由に使ってよいアドレス。10.0.0.0〜10.255.255.255、172.16.0.0〜172.31.255.255、192.168.0.0〜192.168.255.255 の範囲。組織の中でだけ重ならなければよく、ほかの組織と同じ番号でもかまわない。そのままではインターネットと通信できない
プライベートIPアドレスのPCがインターネットを使えるのは、出入り口のルータがNAT(Network Address Translation)を行うからです。 NAT は、社内から出ていく通信の送信元をプライベートIPアドレスからグローバルIPアドレスに書き換え、戻ってきた通信を元の PC に届けます。
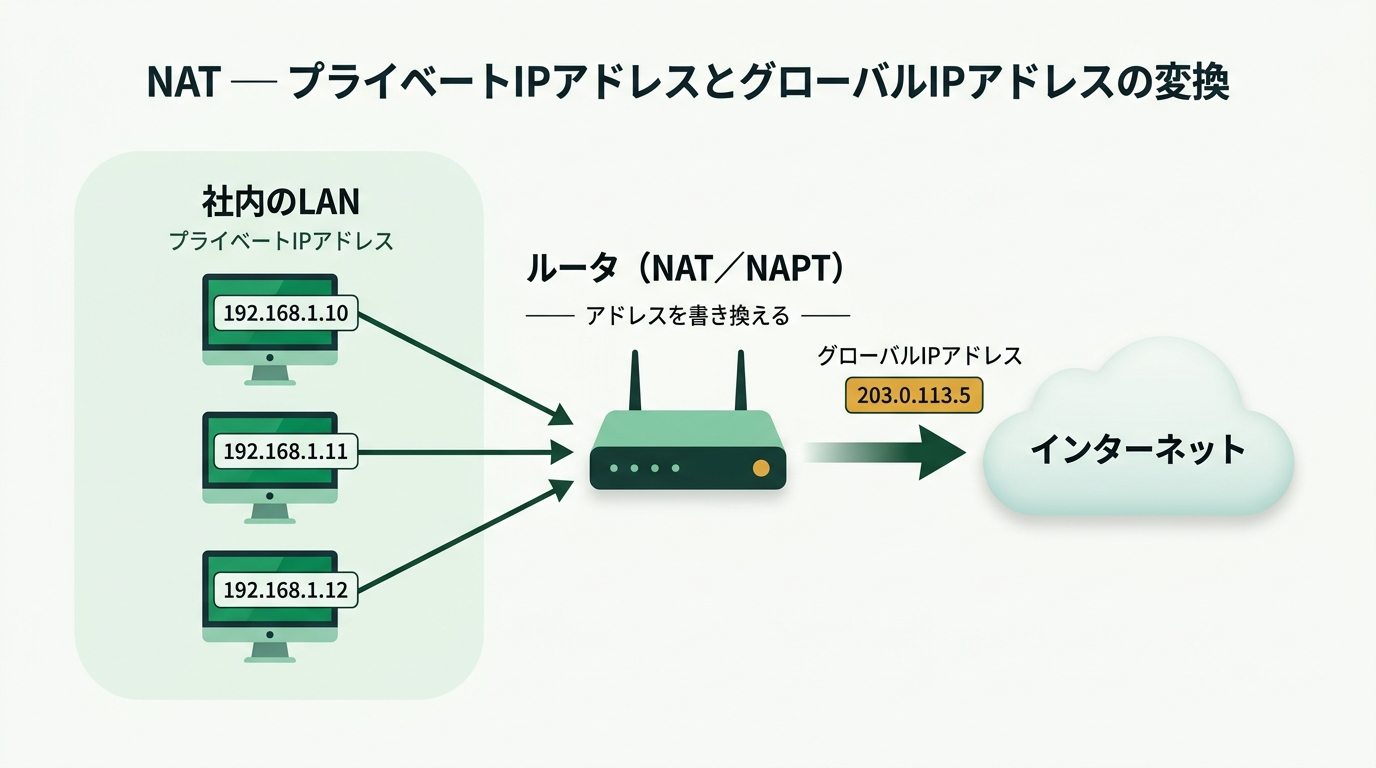
社内ではプライベートIPアドレス、インターネットへ出るときはルータがグローバルIPアドレスに書き換えます。この図のように1つのグローバルIPアドレスを3台で同時に使うのは、ポート番号も書き換える NAPT の働きです。
NAT のおかげで、社内の多くの PC が少ないグローバルIPアドレスでインターネットを使えます。 ポート番号も合わせて書き換え、1つのグローバルIPアドレスを多数の PC で共有するやり方は NAPT(IPマスカレード)と呼ばれます。
ドメイン名とDNS
IPアドレスは数字の並びで、人には覚えにくい番号です。そこで、インターネットにつながったコンピュータやネットワークを識別するための名前として、ドメイン名を使います。 「example.co.jp」なら、右から jp(日本)、co(会社)、example(組織の名前)と、右へ行くほど大きなくくりになる階層になっています。 Webページの URL「https://www.example.co.jp/」や、メールアドレスの「@」の後ろに入っているのがドメイン名です。 メールアドレスそのものはドメイン名ではなく、ドメイン名を含んだ宛先です。
人はドメイン名で指定しますが、実際の通信はIPアドレスで行います。この橋渡しをするのがDNS(Domain Name System)です。 DNS は、ホスト名やドメイン名とIPアドレスを対応付ける仕組みで、問い合わせに答えるコンピュータをDNSサーバといいます。
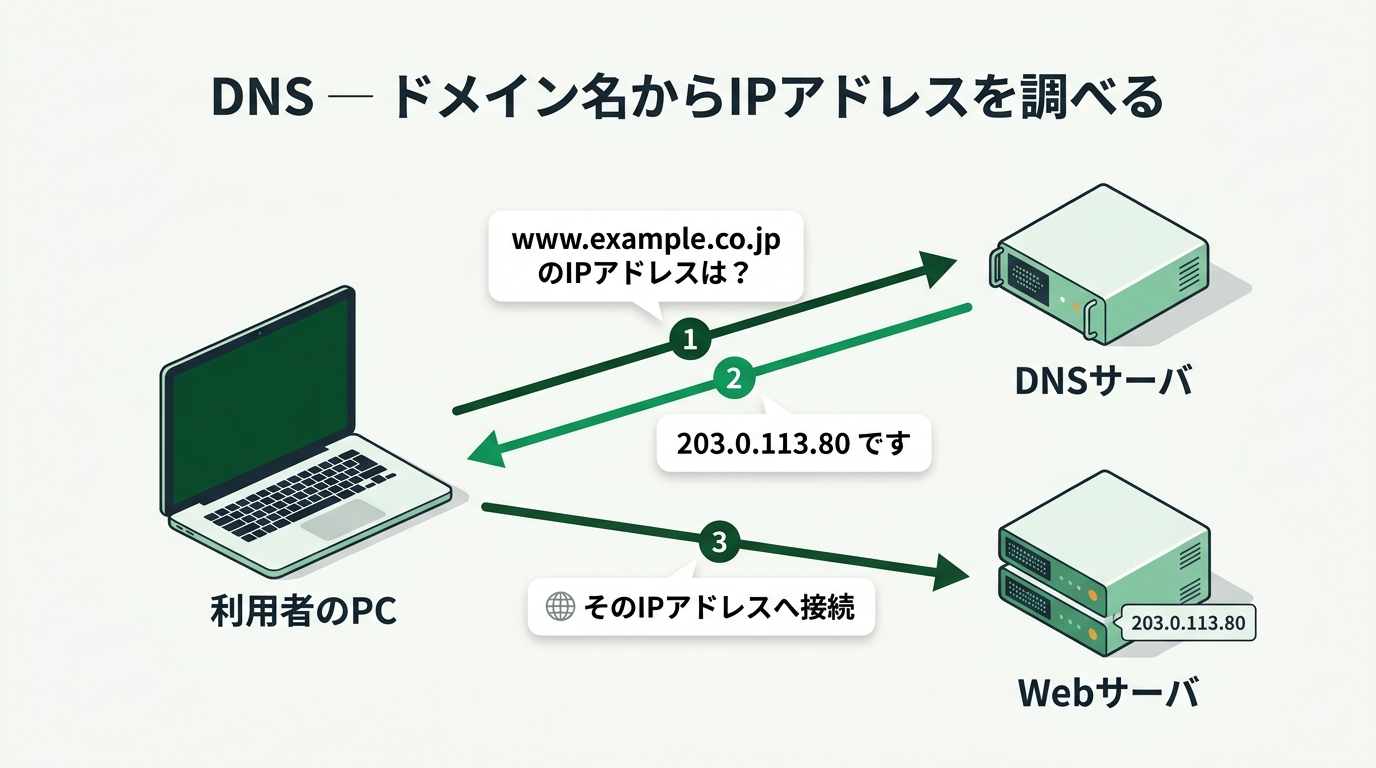
人は名前で指定し、通信はIPアドレスで行う。そのあいだをDNSがつなぎます。
DNS は、ドメイン名とIPアドレスを対応付ける仕組みです。 ドメイン名からIPアドレスを調べるのがふつうの使い方で、逆にIPアドレスからドメイン名を調べることもできます。 対応付ける相手はIPアドレスで、MACアドレスではありません。
DNSサーバと並べて出されやすいサーバと手順を1文ずつ。PC にIPアドレスやサブネットマスク、デフォルトゲートウェイを自動で割り当てるのは DHCP、 PC の代わりにWebサーバへアクセスして結果を返す中継役はプロキシサーバ、ファイルを送り受けするのは FTP、 ブラウザとWebサーバの間の通信を暗号化するのは HTTPS(HTTP over TLS)です。 Web やメールの通信規約の名前はプロトコル、通信するアプリケーションを見分ける番号はポート番号で、どちらもドメイン名ではありません(16-3 通信プロトコルで扱います)。
最後にファイアウォールです。社内のネットワークとインターネットの境目に置き、決めた規則に合う通信だけを通して、外からの不正なアクセスを防ぎます。 置き方や、公開サーバを置く DMZ は、セキュリティ対策の回(25-1)で扱います。
社内のPCから「www.example.co.jp」のWebページを開こうとすると「サーバが見つかりません」と表示されます。 ところが、そのWebサーバのIPアドレスを直接入力すると開けました。うまく働いていない可能性が最も高いものはどれですか。
× IPアドレスを直接入れると開けたので、インターネットへの接続そのものはできています。
○ 正解 DNSサーバへの問い合わせです。
IPアドレスでは届くのに名前では届かないので、名前からIPアドレスを調べる段階でつまずいています。それを受け持つのが DNS です。
× NAT が働かなければ、IPアドレスを直接入れても社内の PC はインターネットへ出られません。
× 無線LANの接続に問題があれば、IPアドレスを直接入れても開けません。
まとめ
この回で持ち帰ること
1. LAN=建物や敷地の中。WAN=本店と支店など離れた拠点を結ぶ。ISP=インターネットへの接続サービスを提供する事業者。有線LANはケーブル、無線LANは電波
2. 無線LANはアクセスポイント経由がふつう。SSID(ESSID)はネットワークの名前。アクセスポイントを経由せず端末同士が直接通信するのがアドホックネットワーク
3. 無線LANの暗号化は WPA2/WPA3(WEP より信頼性が高い)。ステルス化はSSIDを隠して不正な接続のリスクを減らすが、暗号化も認証もせず、効果は限られる。MACアドレスフィルタリングは登録した機器以外を断る(偽装に弱い)
4. ゲストSSID=持ち込まれた端末をインターネットにだけつなぎ、社内のネットワークには入れない
5. IPv4 は32ビット、IPv6 は128ビット。グローバルIPアドレスはインターネットで重ならない番号、プライベートIPアドレスはLANの中で使う番号。NAT が両者を書き換える
6. ドメイン名=コンピュータやネットワークを識別する名前。DNS=ドメイン名とIPアドレスを対応付ける仕組み(逆向きも引ける)
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の7問です。
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 総務省「企業等が安心して無線LANを導入・運用するために」(2013年1月)、「家庭Wi-Fi利用者向け 簡易マニュアル」「公衆Wi-Fi提供者向け セキュリティ対策の手引き」(2025年2月)、 RFC 791・RFC 8200(IPv4・IPv6)、RFC 1918(プライベートアドレス)、RFC 3022(NAT)、RFC 1034(DNS)。 図のIPアドレスは説明用のもので、練習問題は当サイトが説明のために作ったものです。