マルウェアを入れない、入っても見つける、やられても元に戻せる。攻撃を防ぎ被害を抑える技術は、この3段のどこに効くかで見分けます。
マルウェア対策ソフトと3つの検出方法
マルウェアは、悪意をもって作られたプログラムの総称です。ウイルスのほか、ファイルを人質にするランサムウェア、 感染したPCを外部から遠隔操作できるようにするボットなどがあります。
基本の対策は、PCやサーバにマルウェア対策ソフトを入れ、マルウェア定義ファイルを常に最新にしておくことです。 定義ファイルは、これまでに見つかったマルウェアの特徴を集めたデータで、新しいマルウェアが見つかるたびに追加されます。 マルウェア対策ソフトがマルウェアを見つける方法は、大きく3つあります。
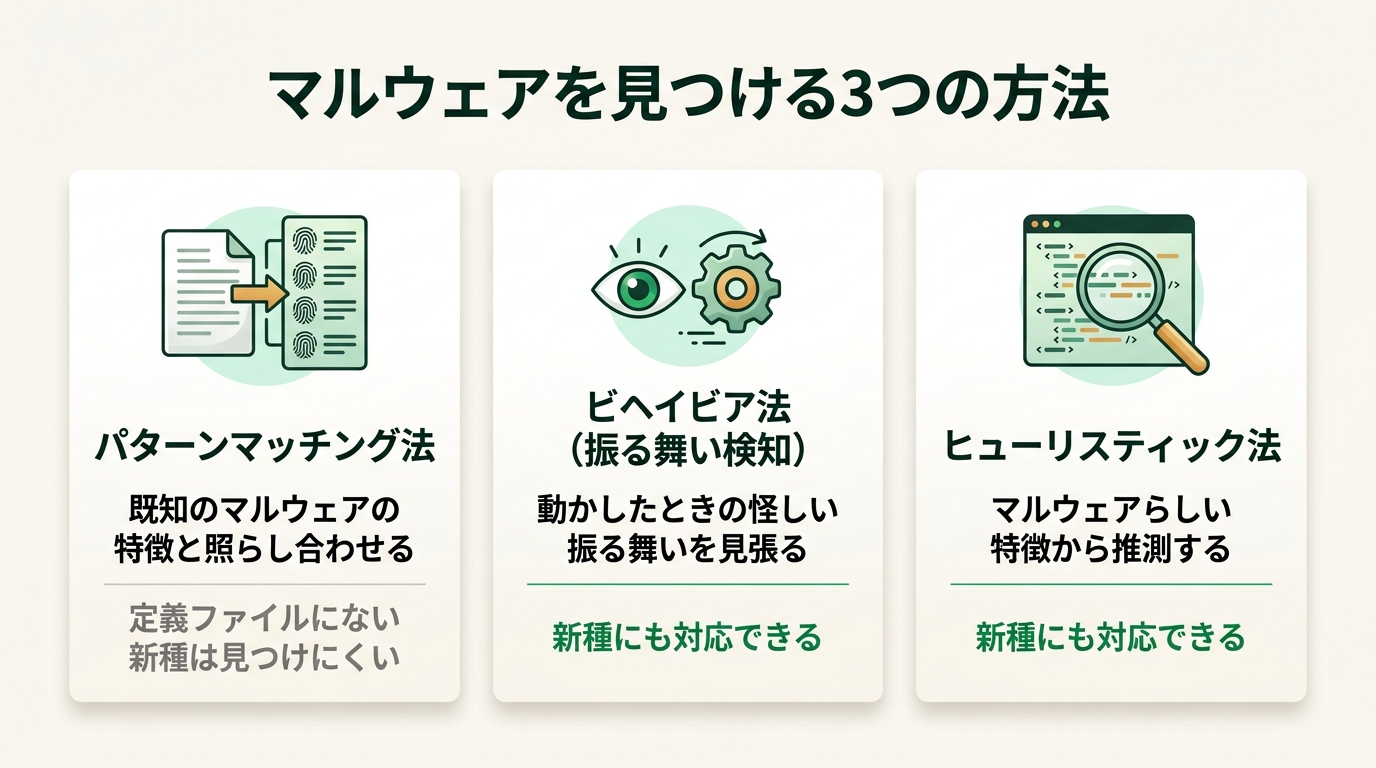
定義ファイルと照らし合わせる方法だけでは、まだ知られていない新種を見つけにくくなります。
マルウェアの検出手法
パターンマッチング法 … 調べるファイルを、定義ファイルにある既知のマルウェアの特徴と照らし合わせる。確実だが、まだ定義ファイルに無い新種は見つけにくい
ビヘイビア法(振る舞い検知) … プログラムを動かしたときの振る舞いを見張り、大量のファイルを書き換える、勝手に外へ通信するなどの怪しい動きで見つける
ヒューリスティック法 … プログラムの中身や動きに、マルウェアによく見られる特徴があるかを調べて推測する
定義ファイルに頼るパターンマッチング法は、まだ知られていない新種を見つけにくい方法です。 新種に備えて、ほかの2つの方法を組み合わせます。
それでも入り込まれることはあります。EDR(Endpoint Detection and Response)は、PCやサーバといった端末(エンドポイント)の動きを記録して見張り、 侵入されたあとの怪しい動きを検知して、その端末をネットワークから隔離するなどの対応をするしくみです。 入り口で止めるマルウェア対策ソフトに対して、EDR は「入り込まれた前提で、早く見つけて封じ込める」側の対策です。
封じ込めたあとには、何が起きたのかを確かめる仕事が残ります。不正アクセスや情報漏えい、犯罪が起きたあとに、PCやサーバ、スマートフォンなどに残った記録を集めて解析し、証拠にする技術と手続をデジタルフォレンジックスといいます。 警察庁は「犯罪の立証のための電磁的記録の解析技術及びその手続」と説明しており、機器から必要な情報を取り出し、文書や画像など人が読める形にして証拠にします。
ある会社で、どの定義ファイルにもまだ載っていない新種のマルウェアがPCの中で動き出し、短い時間に大量のファイルを書き換え始めました。この動きそのものを手がかりに見つける方法として、最も適切なのはどれですか。
× 既知のマルウェアの特徴と照らし合わせる方法です。定義ファイルに載っていない新種は見つけにくいです。
○ 正解 ビヘイビア法(振る舞い検知)です。
動いているプログラムの振る舞いを見張る方法なので、大量のファイルを書き換えるという怪しい動きから、定義ファイルに無い新種でも見つけられます。
× 危険なサイトなどへのアクセスを制限するしくみです。PCの中で動いているプログラムを見張るものではありません。
× ネットワークの境目で通信をより分けるしくみです。PCの中のプログラムの動きは見ません。
脆弱性をふさぐ
OSやソフトウェアの設計や作りの欠陥が、攻撃に使える弱点になったものを脆弱性(ぜいじゃくせい)といいます。 脆弱性が残っていると、細工されたWebページを見たり、メールの添付ファイルを開いたりしただけでマルウェアに感染することがあります。
脆弱性への対策(脆弱性管理)
OSアップデート・セキュリティパッチの適用 … メーカーが配る修正プログラム(セキュリティパッチ、修正モジュール)を当てて、穴をふさぐ
脆弱性検査 … 自分のシステムに脆弱性が残っていないかを調べる
脆弱性情報の取得 … IPA やメーカーが公表する脆弱性の情報を集め、使っているソフトウェアに関係するかを確かめる
マルウェア対策ソフトと並んで感染を防ぐのは、セキュリティパッチで脆弱性をふさぐことです。 これに対して、ログインのパスワードを複雑にする、起動ドライブのハードディスクにパスワードを掛けるといった対策は、 他人がそのPCを使うことを防ぐものです。本人が使っている最中に、Webページやメールから入ってくるマルウェアは止められません。 本人を確かめるしくみ(利用者認証)は暗号・デジタル署名・認証の回で扱います。
危ないサイトにそもそも近づかせない対策もあります。URLフィルタリング(Webフィルタリング)は、URLの一覧やサイトの分類をもとに、 危険なサイトや業務に関係のないサイトへのアクセスを制限するしくみです。
ランサムウェアに備えるバックアップ
ランサムウェアは、PCやサーバのファイルを勝手に暗号化して使えなくし、元に戻すことと引き換えに金銭を要求するマルウェアです。 ここまでの対策は、感染させない・早く見つけるための予防でした。それでも感染してしまったときに損害を軽減できるのは、 暗号化される前のデータの複製、つまりバックアップです。
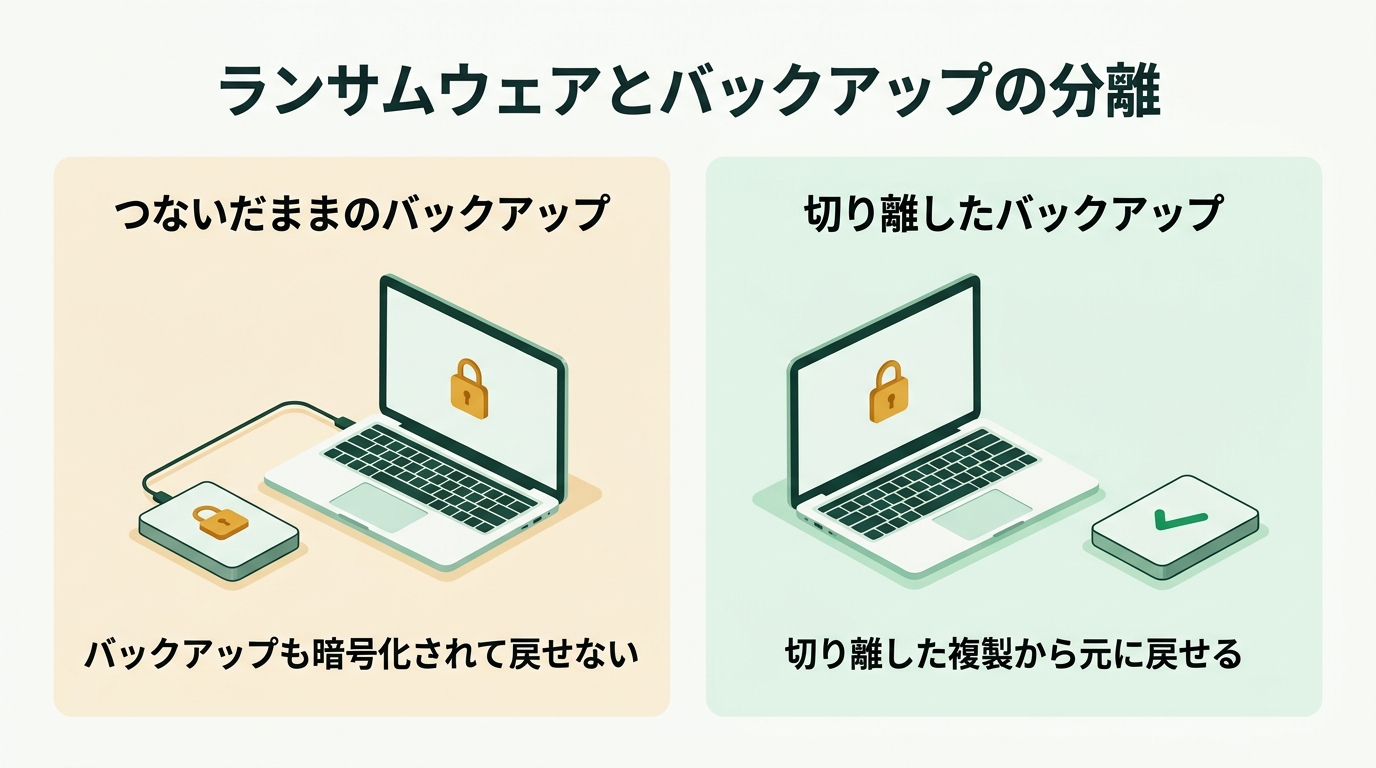
PCからつながっているバックアップは、PCといっしょに暗号化されます。
ただし、PCやファイルサーバにつないだままのバックアップは、ネットワークや接続をたどっていっしょに暗号化されることがあります。 被害を小さくする決め手は、ランサムウェアの手が届かない場所に置いたバックアップです。
ランサムウェアに備えるバックアップの取り方
データのバックアップ … 重要なデータの複製を定期的に取っておく
バックアップ分離 … バックアップをネットワークから切り離して保管する。PCから取り外せる外部記憶装置に取り、取り終えたら外しておく
イミュータブルバックアップ … 決めた期間、書き換えも削除もできない形で保存するバックアップ。一度書いたら読み出すだけにできる WORM(Write Once Read Many)機能などを使う。ランサムウェアにも上書きされない
3-2-1ルール … データを3つ(元のデータと複製2つ)持ち、2種類の媒体に分け、そのうち1つは離れた場所に置く
次の対策は、どれも大事ですが、暗号化されてしまったファイルを元に戻す役には立ちません。
PCのハードディスクやデータの暗号化は、盗まれたときに中身を読まれないための対策です。使っている間はふつうに読み書きできるので、ランサムウェアはそのファイルをそのまま暗号化してしまいます。 多要素認証、パスワードを何回も間違えたときのアカウントロック、パスワードの変更、Webサービスごとに別のIDとパスワードを使うことは、他人のログインを防ぐ対策です。 無線LANの WPA2 は通信の盗み見を防ぎ、UPS(無停電電源装置)は停電のときに電気を送り続ける装置です。 マルウェア対策ソフトでファイルを検査するのは感染を見つける対策で、暗号化されたファイルは戻りません。
バックアップの取り方と復旧
バックアップは毎回すべてを取ると時間も容量もかかるので、変わった分だけを取る方法と組み合わせます。
バックアップの3つの取り方
フルバックアップ … その時点のデータをすべて取る
差分バックアップ … 最後のフルバックアップからその日までに変わった分を、すべて取る。日がたつほど大きくなる
増分バックアップ … 前回のバックアップから変わった分だけを取る。毎回小さい
戻すときに要るファイルは、この定義から決まります。差分は「最後のフルからの変更すべて」を1つに持っているので、 差分バックアップから戻すときは、フルバックアップと、戻したい日の差分1つだけを使います。 途中の日の差分は、最新の差分に中身が含まれているので要りません。
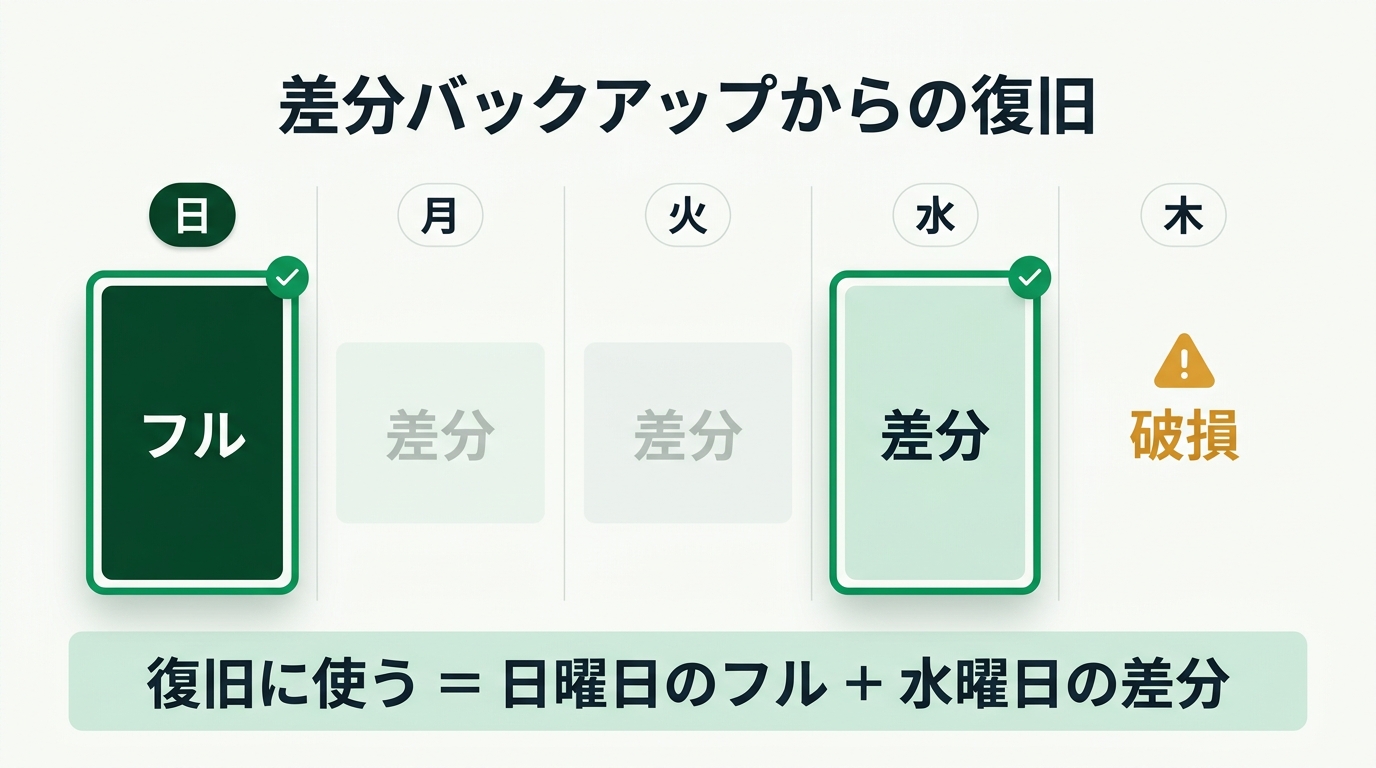
差分は「最後のフルからの変更すべて」なので、フルと最新の差分1つで戻せます。
増分は1回ごとに「前回からの変更」しか持っていないので、フルバックアップのあとに取った増分を、戻したい日の分まで全部、順に当てていきます。 また、感染や破損に気づくのが遅れると、最新のバックアップも壊れた状態かもしれません。何日分か前のバックアップも残しておく(世代管理)と、さかのぼって戻せます。
ある部署では、毎週月曜日の業務終了後にフルバックアップを取り、火曜日から金曜日までは毎日の業務終了後に増分バックアップを取っています。金曜日の朝にデータが壊れたので、木曜日の業務終了時点に戻します。最低限必要なバックアップはどれですか。
× 増分は前回から変わった分しか持っていません。元になるフルバックアップが無いと戻せません。
× 差分バックアップならこれで戻せますが、増分では火曜日と水曜日に変わった分が抜けてしまいます。
× 変わった分をすべてそろえても、元になる月曜日のフルバックアップが無いと戻せません。
○ 正解 月曜日のフルバックアップと、火曜日、水曜日、木曜日の増分バックアップです。
月曜日のフルで戻したあと、火曜日・水曜日・木曜日の増分を順に当てると、木曜日の業務終了時点になります。
ネットワークの入り口を守る
ファイアウォールは、組織のネットワークとインターネットの境目に置き、あらかじめ決めた規則(送信元・宛先・使うサービスなど)に合う通信だけを通すしくみです。 外部のネットワークから組織内部への不正アクセスを防ぎます。
外部に公開するWebサーバやメールサーバは、社内ネットワークに置くと、乗っ取られたときに社内まで入り込まれます。 そこで、ファイアウォールを使って、インターネットとも社内ネットワークとも分けた区画を作り、そこに公開するサーバを置きます。 この緩衝領域をDMZ(非武装地帯)といいます。
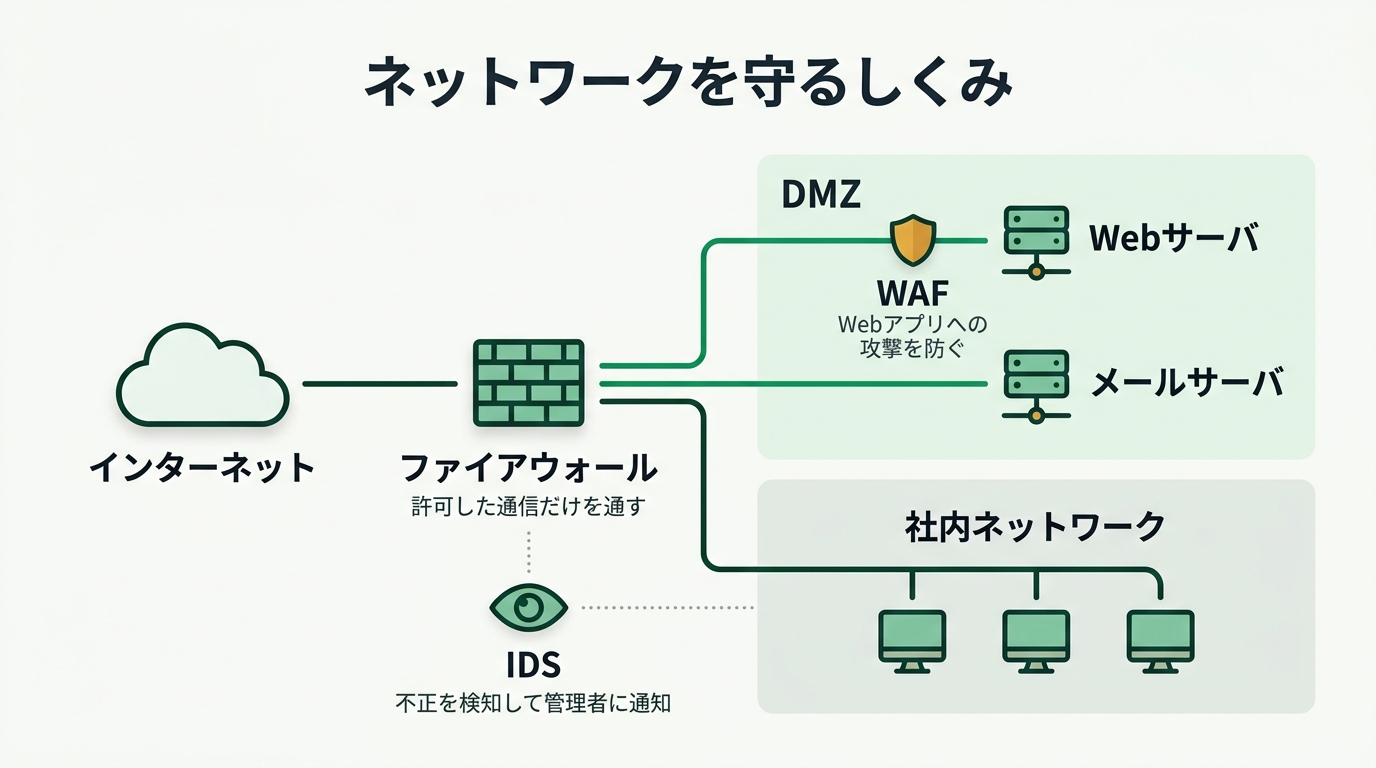
ファイアウォールが入り口で通信をより分け、WAFとIDSがそれぞれの持ち場を見張ります。
ファイアウォールが扱うのはネットワークの通信です。サーバルームに人が入るのを管理するのは入退室管理(物理的な対策)、 大量の要求を複数のサーバに振り分けて負荷を分散するのは負荷分散装置の仕事で、どちらもファイアウォールの役目ではありません。
ファイアウォールと組み合わせるしくみ
IDS(侵入検知システム) … ネットワークやホスト(サーバなど)を監視し、不正アクセスや不審な通信、その予兆を検知して、管理者に通知する
IPS(侵入防止システム) … IDS と同じように検知し、さらにその通信を自動で遮断する
WAF(Web Application Firewall) … ECサイトなどのWebアプリケーションの脆弱性を突く攻撃(SQLインジェクションなど)を、通信の中身を攻撃に特有のパターンと照らし合わせて検知し、防ぐ。不審なアクセスを見つけて記録することもできる
IDS は不正を見つけて知らせ、IPS は見つけて止めます。 ファイアウォールは通信の宛先や種類で通すかどうかを決めるので、許可したWebの通信の中に紛れ込んだ攻撃は、WAF が中身を見て防ぎます。
名前の似たしくみと混同しないようにします。VPNはインターネットなどの公共のネットワーク上に、専用線のような安全な通信路を作るしくみです。 DLPは機密データを特定して監視し、紛失や外部への漏えいを防ぐしくみです。 IPアドレスとドメイン名の変換(DNS)、コンピュータの時刻の同期、メールサーバからメールを受け取ること、は通信のための機能で、不正を見張るものではありません。 入室の記録が無いと退室できない(退室の記録が無いと次の入室もできない)ようにするアンチパスバックは、入退室管理のしくみです。
機器や机の上を直接ねらわれたとき
ここまでは、ネットワークを通ってくる攻撃への対策でした。機器そのものを手に取られたり、机の上をのぞかれたりする場合は、守り方が変わります。
IoT機器やICカードのように手元に置かれる機器は、分解されたり、中のプログラムを読み出されたりして、秘密の情報や仕組みを調べられるおそれがあります。 機器の内部の構造や記憶しているデータを、外から解析しにくくしてある性質を耐タンパ性といいます。 IPAの手引きは、ケースを開けられたことを検知して内部の情報を消すといったハードウェアの工夫と、プログラムやデータの構造を難読化(読み解きにくい形に変えること)するソフトウェアの工夫を挙げています。
机の上は、職場の決まりで守ります。クリアデスクは、席を離れるときや帰るときに、書類やUSBメモリなどの記録媒体を机の上や周りに出したままにしないことです。 席を離れるときにPCの画面をロックして、のぞき見や勝手な操作を防ぐクリアスクリーンと組にして使われます。
まとめ
この回で持ち帰ること
1. マルウェア対策ソフトを入れ、定義ファイルを最新に。検出はパターンマッチング法(既知の特徴と照合・新種に弱い)、ビヘイビア法(振る舞いを見張る)、ヒューリスティック法(特徴から推測)。EDR は侵入後に端末で検知して対応
2. 感染を防ぐのはセキュリティパッチで脆弱性をふさぐこと。パスワードは他人の利用を防ぐもので、感染は防がない
3. ランサムウェアの損害を軽減するのは、ネットワークから切り離したバックアップ。ディスクやデータの暗号化・認証・パスワード・UPS は元に戻す役に立たない
4. 差分=最後のフルからの変更すべて(戻すときはフル+最新の差分1つ)。増分=前回からの変更だけ(フル+その後の増分すべて)
5. ファイアウォール=許可した通信だけ通して外部からの不正アクセスを防ぐ。公開サーバは DMZ に置く
6. IDS=検知して通知、IPS=検知して遮断、WAF=Webアプリケーションの脆弱性を突く攻撃を防ぐ
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この記事の知識で解ける問題は次の9問です。
マルウェア対策・脆弱性
ランサムウェア・バックアップ
令和4年度 問56ランサムウェアの損害を軽減する対策令和7年度 問92ランサムウェアの損害を軽減する対策令和8年度 問63ランサムウェアの被害を低減する対策令和8年度 問86フルと差分のバックアップからの復旧
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 IPA「IoT開発におけるセキュリティ設計の手引き」、総務省「クラウドサービス提供における情報セキュリティ対策ガイドライン(第3版)」、警察庁「平成21年警察白書」。 練習問題は当サイトが説明のために作ったものです。