監査は、決めたとおりに仕事やシステムが動いているかを、当事者でない人が証拠をもとに確かめて、結果を報告することです。
監査の種類は「何を確かめるか」で分かれる
監査には、確かめる対象によっていくつかの種類があります。代表的なのは次の4つです。
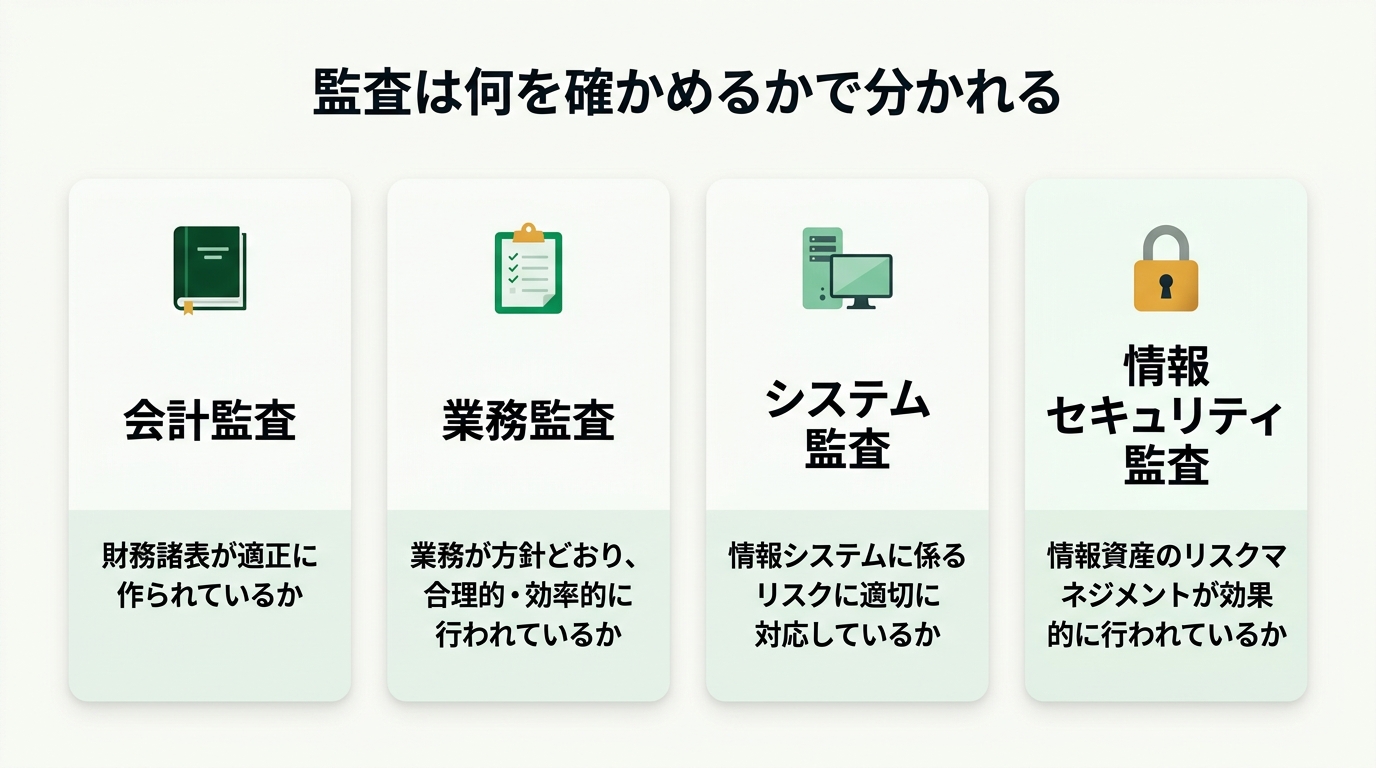
4つの監査は、確かめる対象で見分けます。
4つの監査
会計監査 … 日々の取引の発生から決算書への集計までが、不正や誤りなく処理され、財務諸表が適正に作られているかを確かめる
業務監査 … 会計以外も含めた組織内の諸業務が、組織の方針どおり、合理的かつ効率的に行われているかを確かめる
システム監査 … 情報システムに係るリスクに、組織が適切に対応しているかを確かめる
情報セキュリティ監査 … 情報資産に関わるリスクマネジメントが効果的に行われているかを確かめる
まぎらわしいのは、システム監査と情報セキュリティ監査です。システム監査は、情報システムが組織の目標に役立っているか、正しく効率よく動いているか、安全かといった情報システムのリスク全般を見ます。情報セキュリティ監査は、情報の漏えいや改ざん、使えなくなることなど、情報資産を守ることに絞って見ます。 選択肢に「財務諸表」が出れば会計監査、「方針どおり・効率的に」は業務監査、「情報システムに係るリスク」はシステム監査、「情報資産のリスクマネジメント」は情報セキュリティ監査です。
監査は、ほかに2つの切り口でも分けられます。
法定監査 … 法律で義務付けられた監査。上場企業の財務諸表に対する公認会計士・監査法人の会計監査が代表例
任意監査 … 法律の義務ではなく、組織が自分の判断で行う監査。システム監査は任意監査
内部監査 … 組織の中の監査部門(内部監査部門)が行う監査
外部監査 … 組織の外の第三者(監査法人や専門の事業者など)が行う監査
内部監査部門は、3つのラインモデルでいう「第3線」にあたります。役割の分け方は12-2 内部統制とITガバナンスで扱っています。
システム監査の目的と判断の物差し
経済産業省のシステム監査基準は、システム監査を次のように定めています。専門性と客観性を備えた監査人が、一定の基準に基づいて ITシステムの使われ方を検証・評価し、ガバナンスやマネジメントなどが適切かについて保証を与えたり、改善のための助言をしたりする監査です。
目的は、ITシステムに係るリスクに適切に対応しているかを監査人が検証・評価し、保証や助言を通じて組織の目標達成に寄与すること、そして利害関係者への説明責任を果たすことです。 システム監査は、システムを作ったり管理したりする活動ではなく、それがリスクに適切に対応しているかを外から確かめる活動です。 システムの要件を明らかにする(要件定義)、施設と環境を管理する(ファシリティマネジメント)、知識や技法をプロジェクトに当てはめる(プロジェクトマネジメント)は、どれも監査される側の仕事です。また、ITの使い方の方針を決めて実現まで見届けるのは ITガバナンスで、これも監査そのものではありません。
システム監査基準とシステム管理基準
名前の似た基準が2つあります。役割が違います。
システム監査基準 … 監査人がどう監査するかの決まり(監査人の行為規範)。独立性、計画、証拠、報告など
システム管理基準 … 監査人が「よいか悪いか」を判断するときの物差し(判断尺度)。ITシステムをどう管理すべきかを示す
システム監査基準は、判断尺度には「システム管理基準」か、それを組織の特性に合わせて調整した基準や規程を使うのが望ましい、としています。そのうえで、監査の目的や形態はさまざまなので、ほかのガイドラインや組織独自の規程・マニュアルを判断尺度にしてもよいとも書いています。情報セキュリティの監査なら「情報セキュリティ管理基準」も参照します。監査のテーマに合わせて物差しを選べる、ということです。システム管理基準の全項目をそのまま使う決まりも、開発の方法によって使ってはいけない決まりもありません。
監査の独立性と客観性
監査の結論が信用されるのは、監査人が監査対象から独立していて、客観的に判断しているからです。システム監査基準(令和5年)は、独立性を外観的独立性と精神的独立性の2つに分けています。試験では「外観上の独立性」「精神上の独立性」という言い方でも出ます。
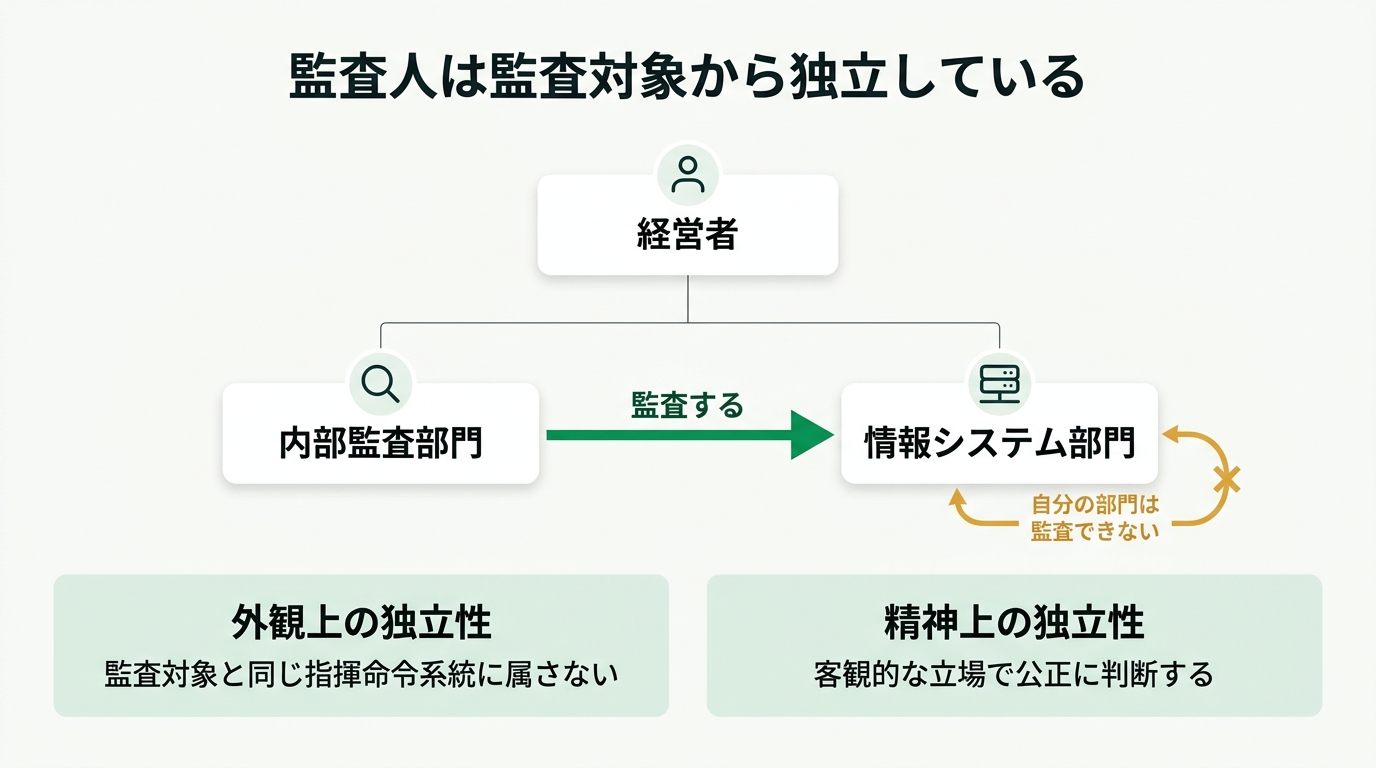
形の上でも心の上でも、監査対象から離れていることが求められます。
外観的独立性(外観上の独立性) … 形の上で離れていること。監査対象と同一の指揮命令系統に属していない、身分上・経済上の密接な利害関係がない
精神的独立性(精神上の独立性) … 心の持ち方。客観的な立場で公正な判断を行うという精神的な態度
監査人に向くのは、監査する業務やシステムに関わっていない人です。 そのシステムを開発した人、運用している人、使っている人は、自分たちの仕事を自分で評価することになるので外れます。開発や納品を請け負った委託先の人も、評価される側にいるので同じです。 社内の人でも、その業務やプロジェクトに関わっていなければ、監査対象からは独立しています。内部監査なら、業務部門から切り離して経営者の直属に置いた内部監査部門が担うのが典型です。
独立しているだけでは足りません。監査人には、監査に必要な知識と技能を持ち、学び続けることも求められます。経理システムの監査なら、経理と IT の両方がわかる人が向いています。
ある会社の監査の進め方のうち、監査の独立性の点で最も問題があるのはどれですか。
× 内部監査部門は販売部門と別の系統にあり、計画どおりに監査するのは通常の姿です。
× 外部への委託はできます。権限と責任を文書で決めておくのは、むしろ求められていることです。
× 監査に必要な知識を身につけるのは、監査人に求められることです。
○ 正解 内部監査部門のBさんが、去年まで自分が開発リーダーを務めた在庫管理システムを監査するです。
Bさんは監査する側の部門にいますが、監査対象のシステムを自分で作っています。自分の仕事を自分で評価することになり、独立性が保てません。
システム監査の流れ
システム監査は、計画を立て、調べ、結論を出し、報告し、そのあとの改善を確かめる、という順で進みます。
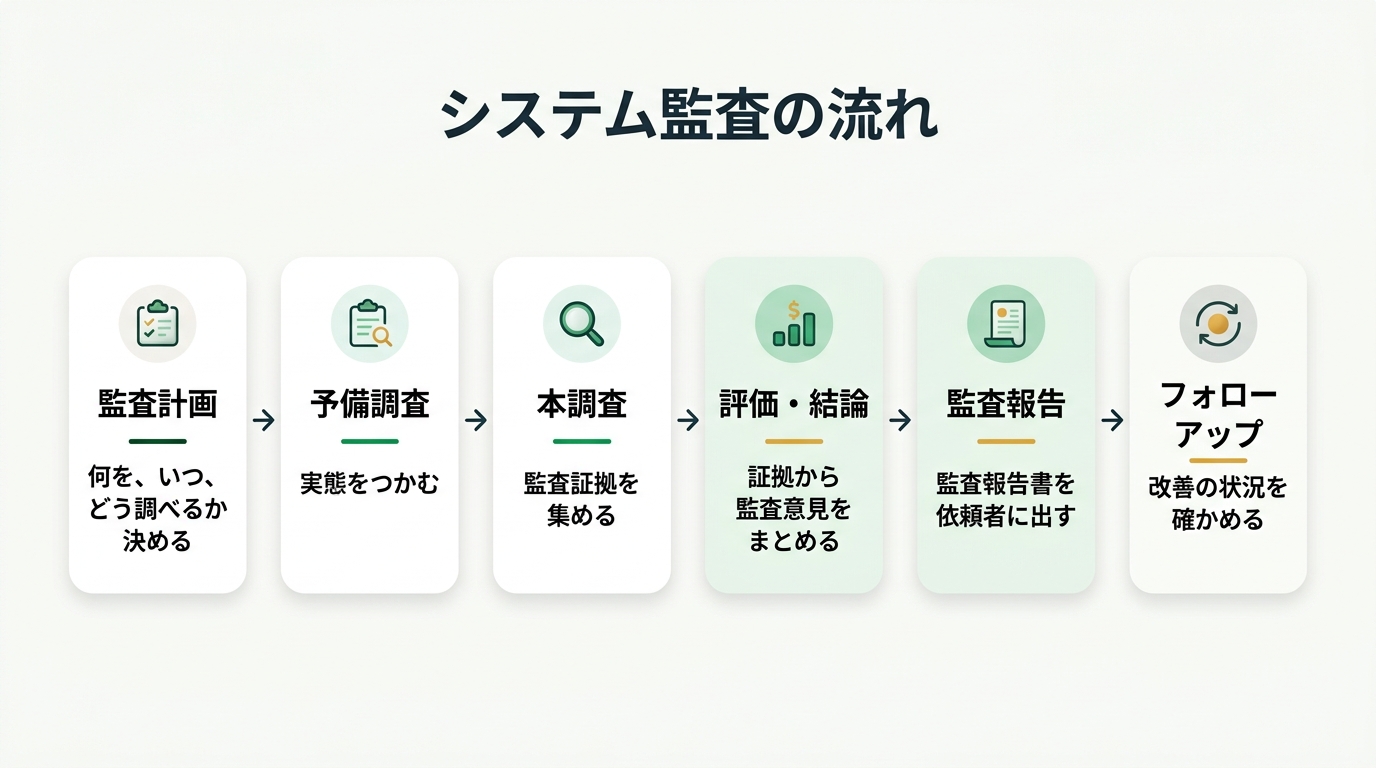
調べるのは予備調査と本調査、意見を決めるのは評価・結論です。
監査計画 … 目的、対象の範囲、時期、方法を決める。リスクの大きい所に人と時間を多く割く(リスク・アプローチ)
予備調査 … 監査対象の実態をつかむ。業務の手順、システムの仕組み、組織図などを、資料の閲覧や関係者へのインタビューで把握する
本調査 … 監査の結論を裏付ける監査証拠を集める。証拠は量が十分で、確かめたいことに合ったものが要る
評価・結論 … 集めた証拠と記録をもとに、監査意見(よいか、どこに不備があるか)を導く
監査報告 … 監査報告書を作り、依頼者に報告する
フォローアップ … 改善提案がどこまで実行されたかを確かめる
証拠を集めるのが本調査、集めた証拠から監査意見を決めるのが評価・結論です。 「調べた結果に基づいて、意見を検討する」と書かれていれば、それは評価・結論の段階です。
調べる手段
予備調査と本調査では、次のような手段を組み合わせます。
資料や文書の閲覧(ドキュメントレビュー)/ヒアリング(インタビュー)/チェックリスト/突合・照合/現地調査/ウォークスルー
コンピュータを利用した監査技法(コンピュータ支援監査技法) … 監査用のソフトウェアで、システムのデータを抜き出したり分析したりする
口頭で聞いただけの話は証拠として弱いので、本調査では、それを裏付ける書類を手に入れたり、現物と照らし合わせたり、実際の操作を観察したりします。監査対象の部門は、求められた資料や記録を出して監査証拠を提供する立場です。 なお、EA(エンタープライズアーキテクチャ)は、業務とシステムの全体像を整理して設計する手法で、監査人が調べるための手段ではありません。
実施した手続、集めた証拠、わかった事実は監査調書に記録します。監査の結論は、この監査調書を根拠に導きます。
監査報告とフォローアップ
監査人が何をしてよいか、どこまで責任を持つかは、内部監査規程などの文書で前もって定めておきます。外部に頼む場合は、契約書で定めます。そのうえで、監査人の仕事は次の3つにまとまります。
システム監査人の役割
計画する … 監査手続の種類、実施時期、適用範囲などを決めて、監査計画を立てる
報告する … 監査の目的に合った監査報告書を作り、依頼者(取締役会・経営者など)と、監査対象の部門などの関係者に報告する
確かめる … 報告書の改善提案について、改善の計画と実施状況をモニタリングし、経営者などに報告する(フォローアップ)
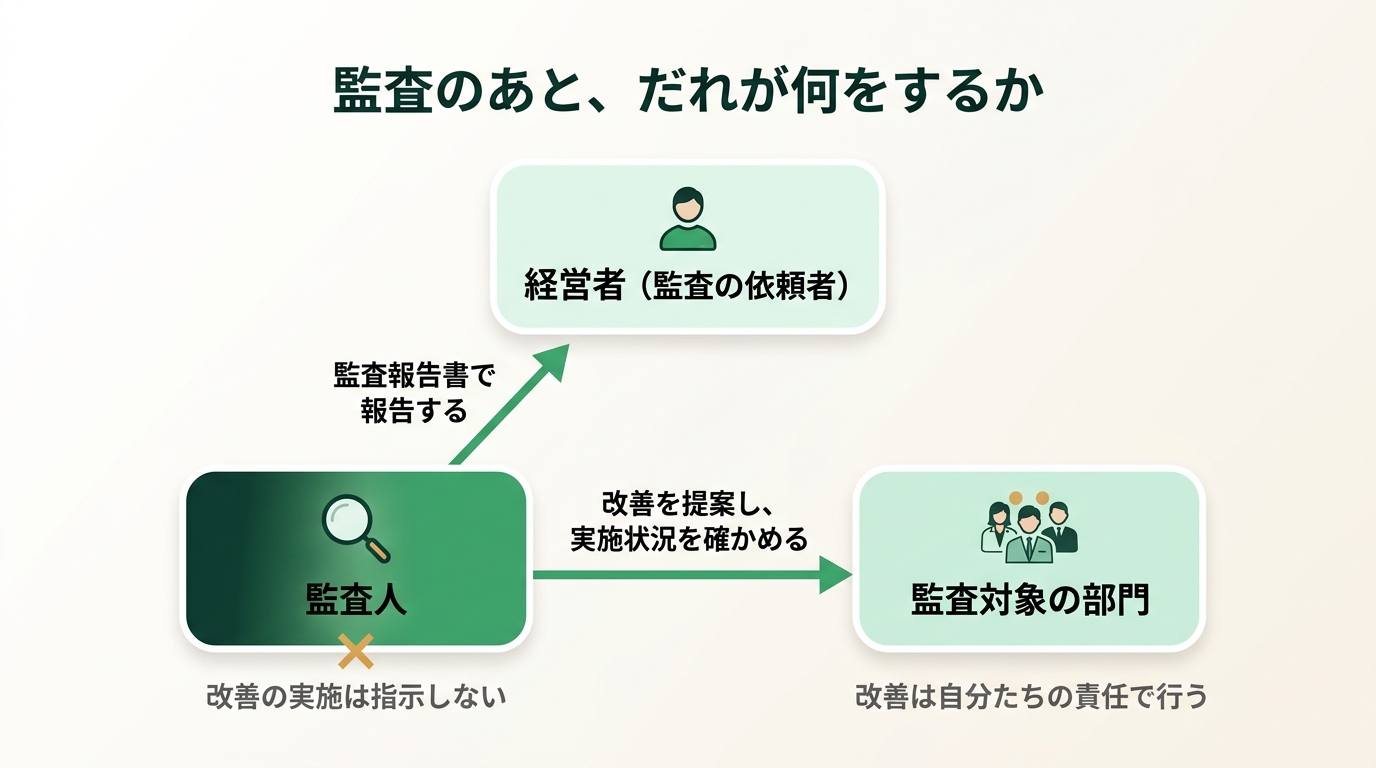
改善するのは監査対象の部門。監査人は提案して、あとから確かめます。
監査報告書には、監査の目的・範囲・結果、指摘した事項、改善提案などを書きます。報告する相手は依頼者と関係者で、全社員に向けて公開するものではありません。監査人には、業務で知った秘密を守る義務もあります。
改善を実行するのは監査対象の部門で、その責任も監査対象の部門にあります。 監査人は改善を提案して実施状況を確かめますが、改善の実施を指示したり、自分で改善したりはしません。 監査人が改善の計画づくりや実行に関わると、次の監査で自分の関わったものを評価することになり、独立性と客観性が損なわれるからです。
システム監査の報告書で「障害時の復旧手順が文書になっていない」と指摘し、改善を提案しました。このあと監査人が行うこととして、最も適切なのはどれですか。
× 監査人が改善の実行に関わると、次の監査で自分が作った手順書を評価することになり、独立性を損ないます。
○ 正解 情報システム部門が作った改善計画と、その実施状況を確かめ、経営者に報告するです。
改善は監査対象の部門の責任で行います。監査人の仕事は、改善がきちんと進んでいるかを確かめて報告すること(フォローアップ)です。
× 監査人は改善の実施を指示する立場にありません。
× 報告する相手は依頼者と関係者です。全社員への公開は監査人の役割ではありません。
まとめ
この回で持ち帰ること
1. 会計監査=財務諸表が適正か/業務監査=方針どおり合理的・効率的か/システム監査=情報システムに係るリスクに適切に対応しているか/情報セキュリティ監査=情報資産のリスクマネジメントが効果的か
2. 法定監査と任意監査、内部監査と外部監査という分け方もある。システム監査は任意監査
3. システム監査の目的は、リスクへの対応を検証・評価し、保証や助言で組織の目標達成に寄与すること。判断の物差しはシステム管理基準が基本で、テーマに応じてほかの基準や社内規程も使える
4. 独立性は外観的(同じ指揮命令系統に属さない)と精神的(客観的な立場で公正に判断)の2つ。監査対象を作った人・動かす人・使う人は監査人にならない
5. 流れは 監査計画→予備調査(実態をつかむ)→本調査(証拠を集める)→評価・結論(意見を決める)→監査報告→フォローアップ
6. 監査人は計画し、報告し、改善の実施状況を確かめる。改善を指示したり実行したりはしない
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の11問です。
システム監査の目的と判断尺度
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 経済産業省「システム監査基準」(2023年4月26日)、「情報セキュリティ監査基準(令和7年改正版)」、 金融庁 企業会計審議会「監査基準」(2020年11月6日改訂)。 練習問題は当サイトが説明のために作ったものです。