脅威は損害を生む原因、脆弱性(ぜいじゃくせい)はその原因に付け込まれる弱点で、両方がそろったところに被害が出ます。
脅威・脆弱性・リスクを分ける
情報セキュリティの規格 JIS Q 27000 は、脅威を「システム又は組織に損害を与える可能性がある,望ましくないインシデントの潜在的な原因」、 脆弱性を「一つ以上の脅威によって付け込まれる可能性のある,資産又は管理策の弱点」と定めています。 ここでいうインシデントは、情報漏えいやシステムの停止のような、情報セキュリティ上の望ましくない出来事(事故)のことです。脅威は出来事そのものではなく、それを引き起こすもとの側を指します。 家にたとえると、泥棒が脅威、鍵をかけ忘れた窓が脆弱性です。
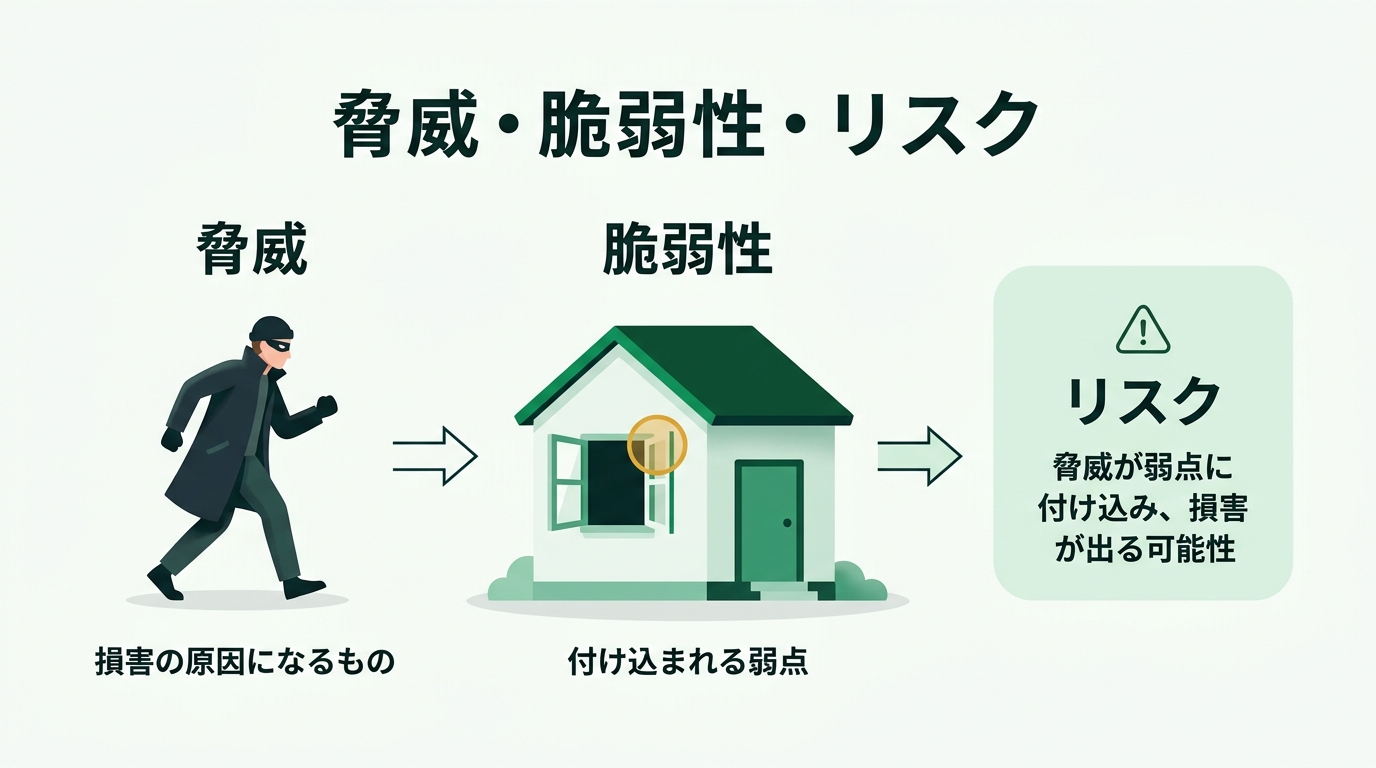
泥棒が脅威、開いた窓が脆弱性。両方がそろうと、損害が出る可能性=リスクが生まれます。
泥棒がいても窓が閉まっていれば入られにくく、窓が開いていても泥棒が来なければ被害は出ません。 両方がそろって被害が出るかもしれない状態がリスクです。 リスクの大きさは、被害が起きる起こりやすさと、起きたときの影響の大きさの組合せで見積もります(見積もり方は「リスクマネジメント」の節で扱います)。
3つの言葉の分け方
脅威 … 情報資産に損害を与える原因になるもの。攻撃者、マルウェア、災害、うっかりミスなど
脆弱性 … 脅威に付け込まれる弱点。ソフトウェアの欠陥、鍵の掛け忘れ、決まりが守られていないことなど
リスク … 脅威が弱点に付け込んで損害が出る可能性。起こりやすさと影響の大きさで見積もる
「原因」なら脅威、「弱点」なら脆弱性、「可能性」や「確率と規模」ならリスクです。 現行のシラバスは、脅威を起こすものの違いで、人的脅威(盗み見・誤操作・紛失・内部不正など)、 技術的脅威(マルウェアなど)、物理的脅威(災害・破壊・妨害行為)の3つに分けています。
人が起こす脅威とソーシャルエンジニアリング
試験に出る脅威の名前は、何をされるかで覚えます。
脅威の種類
不正アクセス … 使う権限のない人が、他人のIDを使うなどしてシステムに入り込む
盗聴 … 通信の途中でやり取りの中身を盗み取る
なりすまし … 他人のふりをして、相手をだましたりシステムを使ったりする
改ざん … データやWebページを、権限なく書き換える
情報漏えい・内部不正 … 情報が外に出てしまうこと。社員や元社員など内部の人がわざと持ち出すのが内部不正
ビジネスメール詐欺(BEC) … 取引先や経営者を装った偽のメールで従業員をだまし、攻撃者の口座へ送金させる
SNSの悪用・迷惑メール(スパム) … SNSでのなりすましや偽の情報・リンクの拡散。受け取る人の意思と関係なく大量に送られるメール
この中で、コンピュータの技術を使わずに人の心理や油断につけ込んで、パスワードや機密情報を手に入れる手口をソーシャルエンジニアリングといいます。
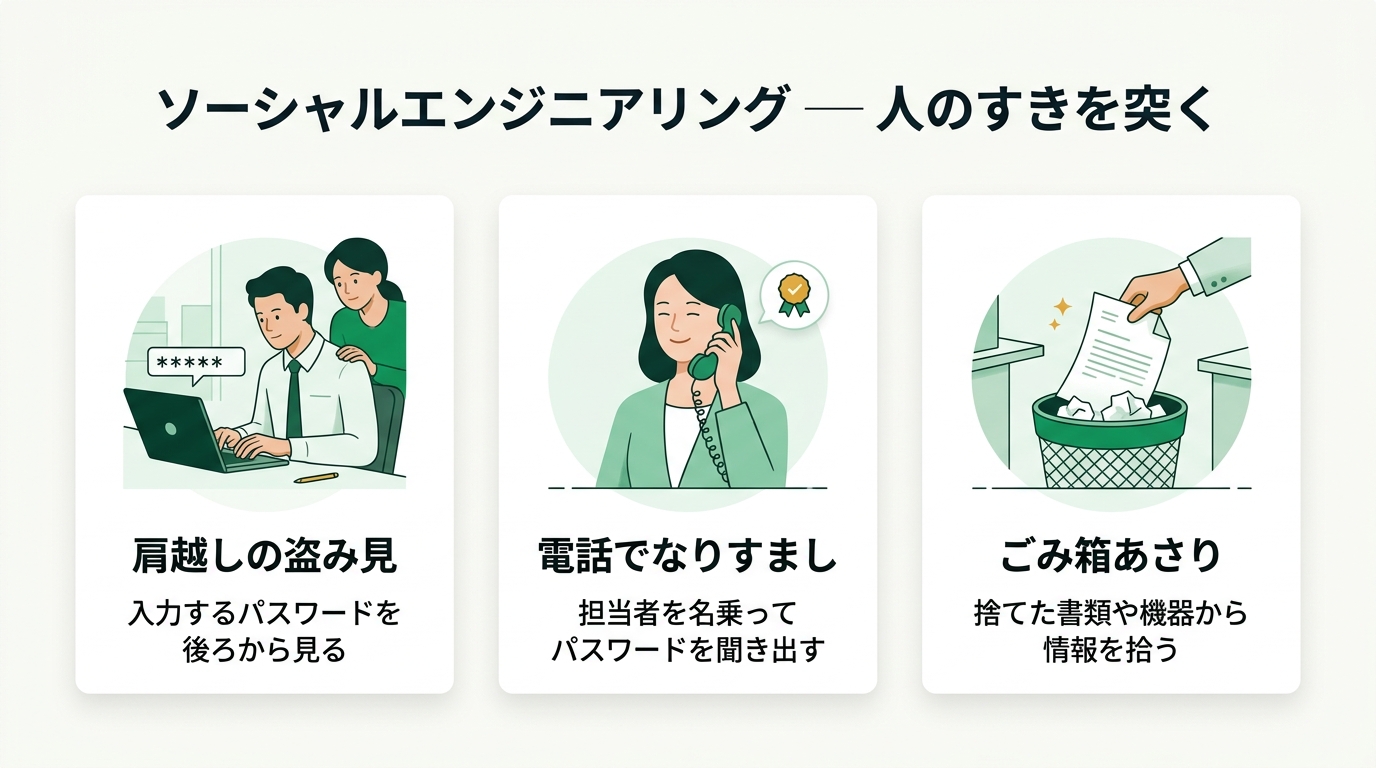
どれもコンピュータの技術は使っていません。人の油断や親切心につけ込みます。
キーボードを打つ手元を後ろから見る肩越しの盗み見、社員や保守の担当者を名乗って電話でパスワードを聞き出す、 捨てられた書類や機器から情報を拾うごみ箱あさりが典型です。 プログラムや通信の仕組みを使っていれば、ソーシャルエンジニアリングではありません。 文字の組合せを機械で総当たりする、大量の通信を送りつけてサーバを止める(DoS 攻撃)、 長すぎるデータで記憶領域をあふれさせる(バッファオーバーフロー)、まだ修正されていない欠陥を突く(ゼロデイ攻撃)は、 どれも技術を使う攻撃です(次の節「攻撃手法」)。 ごみ箱あさりへの備えは、紙はシュレッダーにかけ、PCや機器の記憶装置は物理的に壊すなどして、捨てる前に読めなくすることです。
マルウェアの種類
マルウェアは、悪意をもって作られたプログラムの総称です。名前は「何をするか」と「どう入り込むか」で付いています。
マルウェア・不正プログラム
ウイルス・ワーム … ほかのファイルに寄生して広がるのがウイルス。ネットワークを通じて自分で感染を広げていくのがワーム
トロイの木馬 … 役に立つソフトウェアのふりをして入り込み、裏で悪いことをする
スパイウェア・キーロガー … 利用者が気付かないうちに情報を集めて外へ送る。キーボードの入力を記録して、パスワードなどを盗むのがキーロガー
ボット・C&Cサーバ … 感染したPCを外から操れるようにするのがボット。ボットに命令を送るサーバがC&Cサーバ
ランサムウェア … PCのファイルを勝手に暗号化して使えなくし、元に戻すことと引き換えに金銭を要求する
バックドア … 侵入した攻撃者が、次にまた入るためにプログラムや設定を変えて作る裏口
ファイルレスマルウェア … 実行ファイルを保存せず、OSにもともと備わっている機能を使ってメモリの上で動く。ファイルを調べる方法では見つけにくい
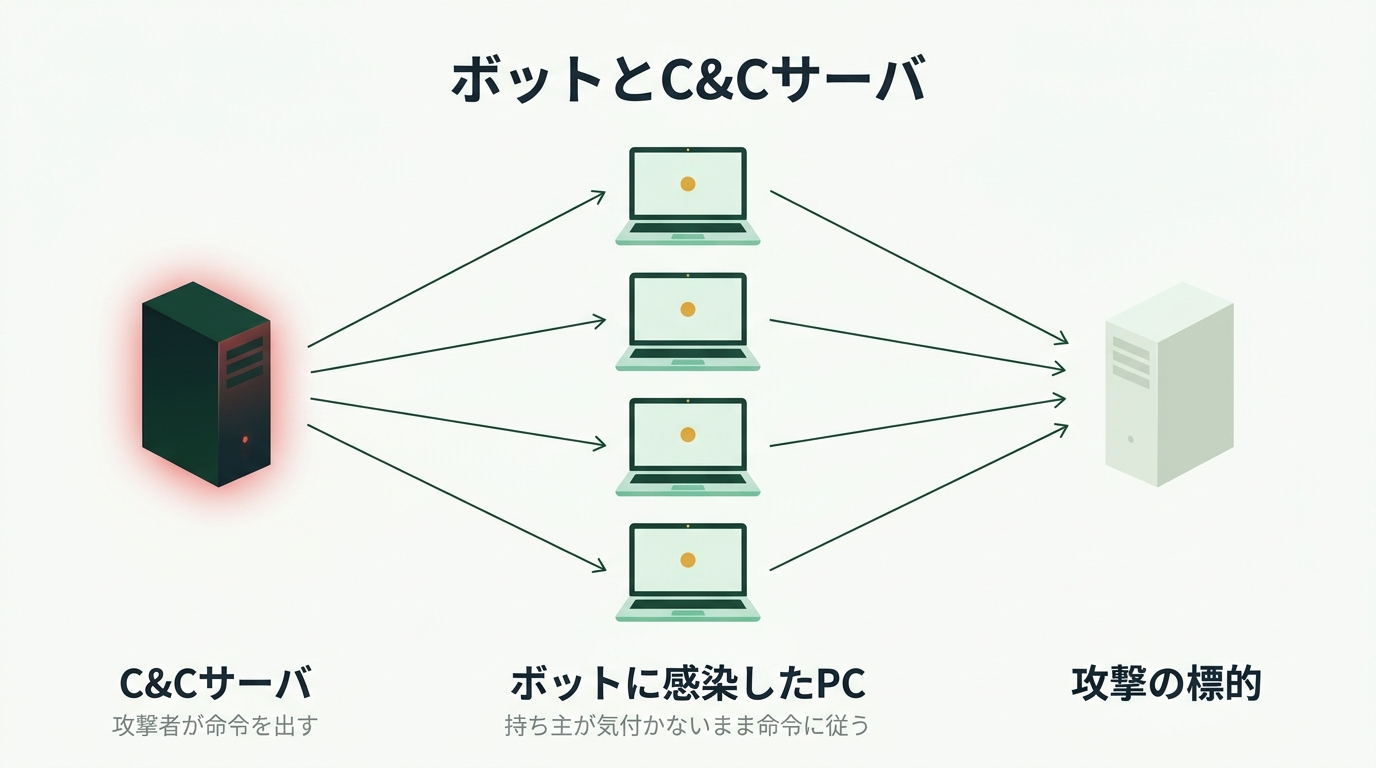
感染したPCは、C&Cサーバの命令でいっせいに同じ標的を攻撃させられます。
ボットに感染したPCは、持ち主がふだんどおりに使えていることも多く、感染に気付きにくいのが特徴です。 攻撃者はC&Cサーバから命令を出し、多数のPCにいっせいに同じ標的を攻撃させたり、迷惑メールを送らせたりします。
ランサムウェアでは、暗号化に加えて、盗んだ情報を公開すると脅す手口(二重脅迫)も使われます。 罠のメールで偽のサイトに誘うフィッシングや、攻撃の下調べとして開いている通信の口を探すポートスキャンは、マルウェアではなく攻撃の手口の名前です。 マルウェアへの対策ソフトの使い方や、ランサムウェアに備えるバックアップは「技術的セキュリティ対策」の回で扱います。
ある会社のPC数十台が、同じ日の同じ時刻に、社外の同じWebサイトへ大量の通信を送り始めました。調べると、どのPCも外部のサーバと定期的に通信して指示を受け取っていました。これらのPCに入り込んでいたマルウェアとして、最も適切なのはどれですか。
○ 正解 ボットです。
外部のサーバ(C&Cサーバ)から命令を受け取り、多数のPCがそろって同じ標的を攻撃しています。PCを外から操れるようにするのがボットです。
× キーボードの入力を記録して盗むものです。命令を受けて外のサイトを攻撃する動きとは結びつきません。
× ファイルを暗号化して金銭を要求するものです。この場面では、ファイルが使えなくなったという被害は出ていません。
× 役に立つソフトのふりをして入り込む、という入り方の名前です。外のサーバの命令で多数のPCがいっせいに動く、という働きを表す名前ではありません。
組織の中の弱点と不正の動機
脆弱性は、ソフトウェアの中だけにあるものではありません。現行のシラバスは、情報システムの欠陥に加えて、 組織で決まりが整っていないことや、従業員に決まりが徹底されていないことも脆弱性に含めています。
脆弱性の種類
セキュリティホール・バグ … プログラムの誤りがバグ。そのうち、攻撃に使えてしまう安全上の欠陥がセキュリティホール
人的脆弱性 … パスワードを付箋に書いて貼る、確かめずに添付ファイルを開くなど、人の行動にある弱点
シャドーIT … 会社が把握・許可していない機器やクラウドサービスを、社員が勝手に業務で使うこと。管理の外にあるので守れない
内部の人による不正は、3つの条件がそろったときに起きやすいと説明されます。これを不正のトライアングルといいます。
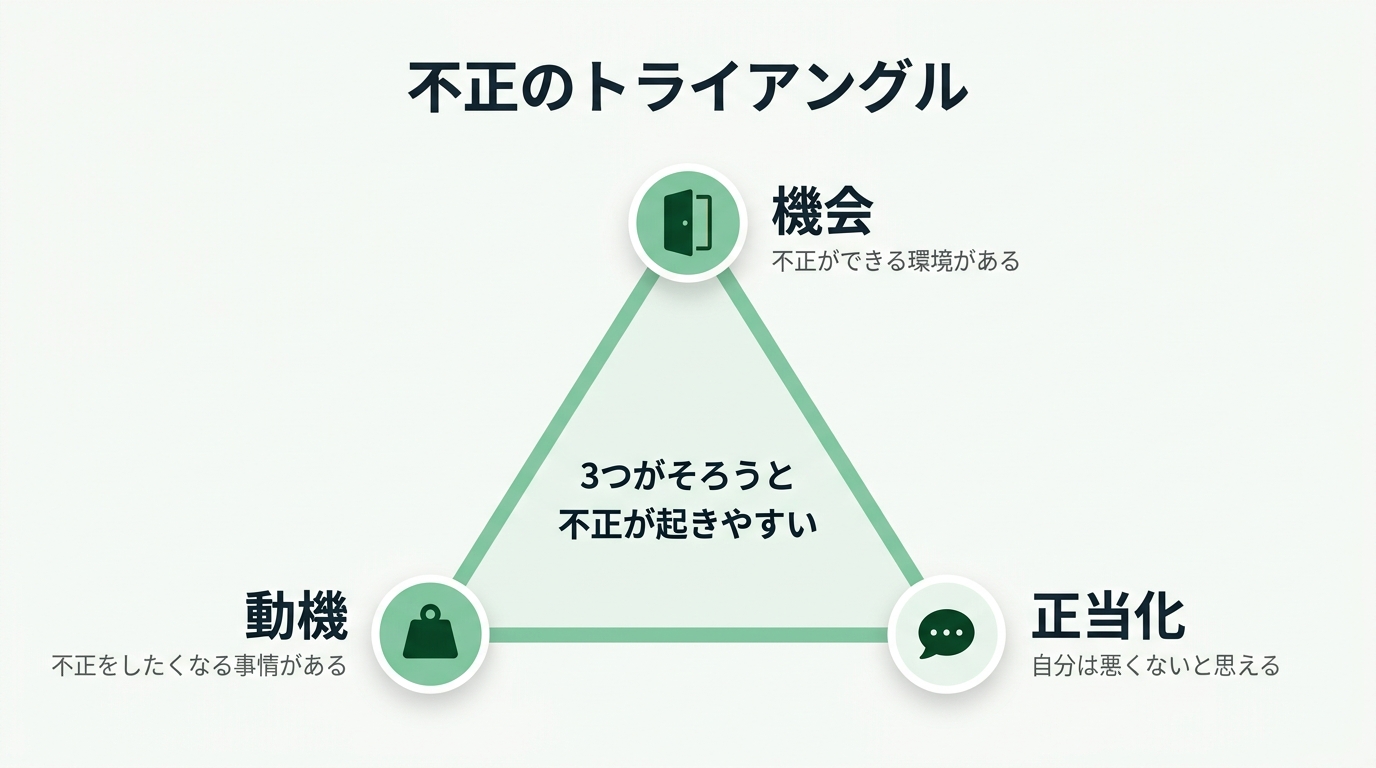
機会・動機・正当化の3つがそろうと、内部の人が不正に踏み切りやすくなります。
不正のトライアングル
機会 … 不正ができてしまう環境。だれでも重要なデータを持ち出せる、操作の記録を取っていない、など
動機 … 不正をしたくなる事情。借金、待遇への不満、達成できないノルマなど
正当化 … 自分は悪くないと思える理由づけ。「会社のほうが悪い」「少しだけなら」など
組織が仕組みで減らしやすいのは「機会」です。 権限を必要な人だけに絞る、操作の記録を残して見られていると分かるようにする、といった手で、不正をしにくい環境に変えられます。
盗まれた情報が流れていく先もあります。通常の検索エンジンでは見つからず、接続に特殊なソフトウェアが要ることもある匿名性の高い領域をダークウェブといい、 盗んだ情報や攻撃の道具の売り買いにも使われます。ランサムウェアの攻撃者が、支払いに応じない組織の盗んだデータを公開するためのサイトをリークサイトといいます。
ある事務所で、次のことが見つかりました。この中で、脅威ではなく脆弱性にあたるものはどれですか。
× 外から攻撃してくる者で、損害の原因になる脅威です。
× ビジネスメール詐欺で、だまして送金させようとする脅威です。
○ 正解 退職した社員のアカウントが削除されず、いまもログインできる状態で残っているです。
それ自体が損害を起こすわけではありませんが、不正アクセスに付け込まれる弱点です。管理の決まりが守られていないことも脆弱性に含まれます。
× 災害は物理的脅威で、損害の原因の側です。
まとめ
この回で持ち帰ること
1. 脅威=損害の原因、脆弱性=付け込まれる弱点、リスク=損害が出る可能性(起こりやすさと影響の大きさ)
2. 脅威は人的(盗み見・誤操作・内部不正など)・技術的(マルウェアなど)・物理的(災害・破壊など)に分けられる
3. ソーシャルエンジニアリング=技術を使わず人のすきを突く(盗み見・電話でなりすまし・ごみ箱あさり)。捨てる物は読めなくしてから
4. ボット=外から操られる(命令はC&Cサーバ)。ランサムウェア=暗号化して金銭を要求。バックドア=再侵入のための裏口。ワーム=自分で広がる
5. 脆弱性には、セキュリティホールのほか、人の行動や管理の外の機器(シャドーIT)も含まれる
6. 不正のトライアングル=機会・動機・正当化。盗んだ情報はダークウェブやリークサイトに流れる
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の8問です。
脅威と脆弱性の定義
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 JIS Q 27000(情報セキュリティマネジメントシステム-用語)の脅威・脆弱性の定義、IPA「ビジネスメール詐欺(BEC)対策特設ページ」。 練習問題は当サイトが説明のために作ったものです。