リスクマネジメントは、守るべき情報資産を洗い出し、それぞれのリスクの大きさを見積もって、どのリスクにどう手を打つかを決める活動です。
守る範囲と情報資産を決める
最初に決めるのは、どこまでを守るかという範囲です。会社全体なのか、ある部門や事業所だけなのか。 範囲が決まらないと、洗い出す情報資産も、その先で見積もるリスクも決まりません。 組織として情報セキュリティを管理し続ける仕組みをISMS(情報セキュリティマネジメントシステム)といいますが、 ISMS を作るときも、まず適用範囲を決め、その範囲の中でリスクを洗い出して評価し(リスクアセスメント)、対応を決めます。 運用を始めたあとで、決めたとおりに動いているかを内部監査で確かめます。
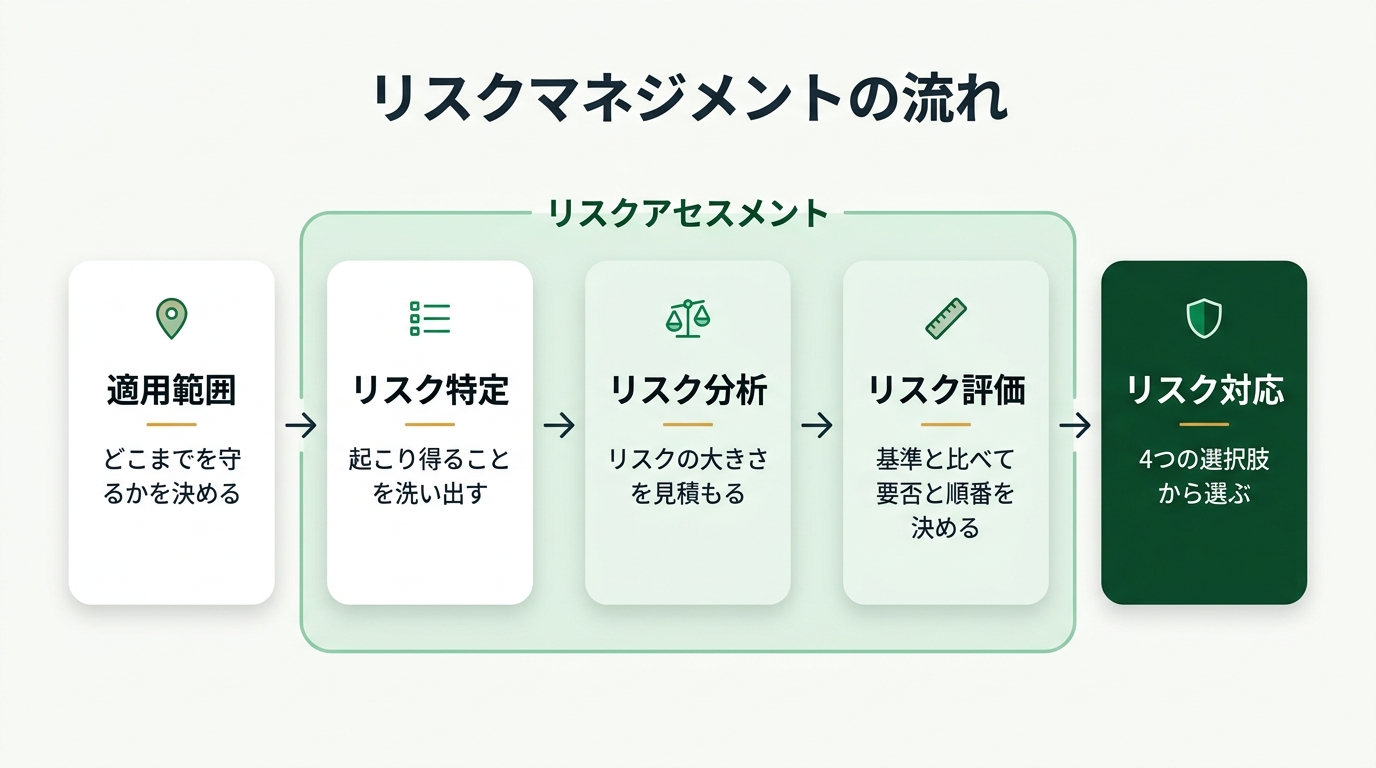
範囲を決め、特定・分析・評価(リスクアセスメント)を経て、最後に対応を選びます。
情報資産は、組織にとって価値のある情報と、それを扱うものです。 情報システム(サーバやPC、ソフトウェア)、電子データ、紙の文書などが含まれます。 IPA の中小企業向けガイドラインは、PCの中や机の引き出しを見て回るより、日ごろの業務でどんな電子データや書類を使っているかから考えると洗い出しやすい、としています。
洗い出した資産を一覧にしたものが情報資産台帳です。名称、保存先、管理する部署などに加えて、 その資産が機密性・完全性・可用性をどれだけ必要とするかを書き込みます。
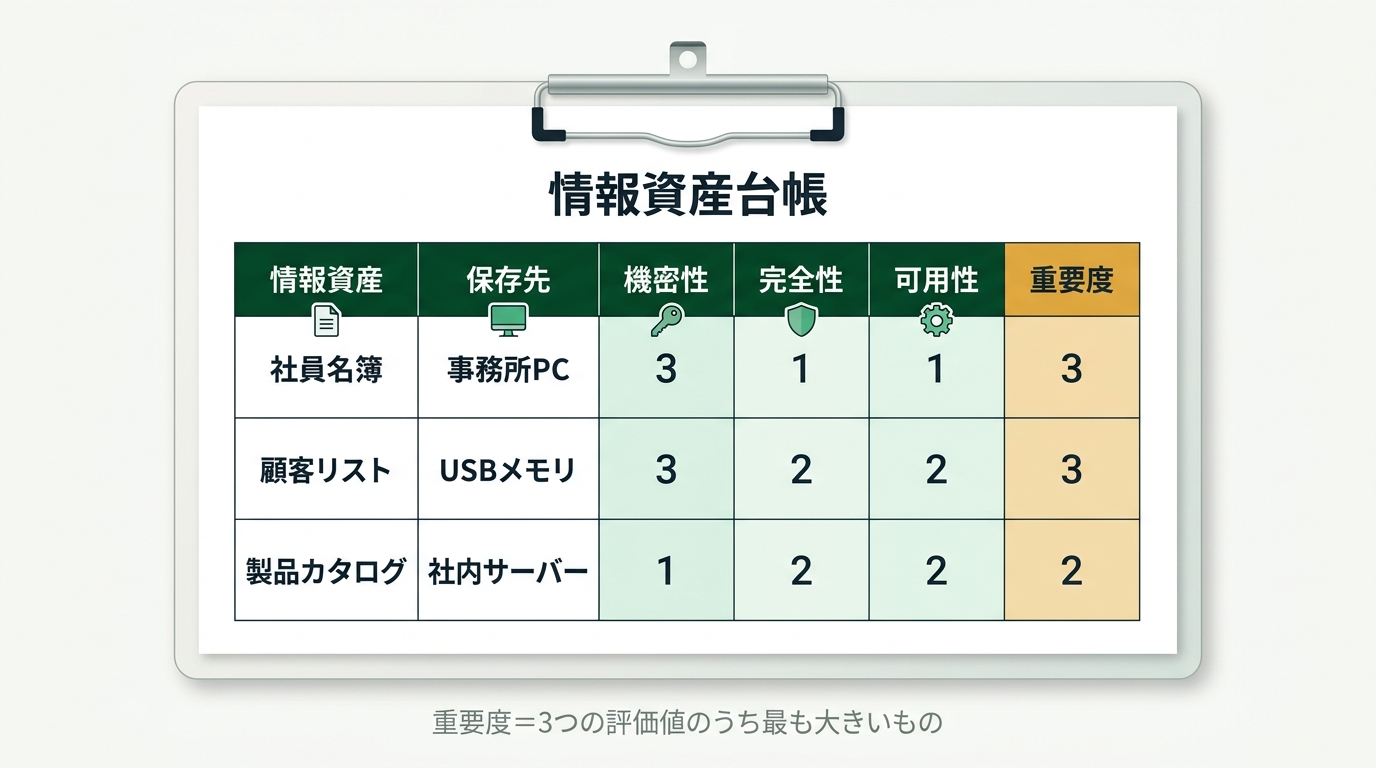
重要度は、機密性・完全性・可用性の評価値のうち最も大きいものを取ります。
台帳の評価値を使って、資産を重要さで分けるのが情報資産の分類です。IPA のガイドラインのやり方では、 機密性・完全性・可用性をそれぞれ3〜1で評価し、いちばん大きい値をその資産の重要度にします。 製品カタログは漏れても困りませんが(機密性1)、誤りがあったり使えなかったりすると困る(完全性2・可用性2)ので、重要度は2です。 個人情報を含むものや、事故が起きると会社の存続を左右しかねないものは、計算によらず重要度3とします。 機密性の高さで区分を設け、区分ごとに持ち出しや閲覧の決まりを分けることも、分類の使い方の1つです。
守る範囲を決め、その中の情報資産を台帳に洗い出すところから、リスクマネジメントは始まります。
リスクアセスメント ── 特定・分析・評価
リスクアセスメントは、リスクを見つけて、その大きさを見積もり、手を打つべきかを判断するまでの3段階です。 その前にリスク基準を決めておきます。起こりやすさや影響をどう測るか、どの大きさまでなら受け入れるか(リスク受容基準)といった物差しです。 物差しが先にあるので、何人もの担当者が見積もっても結果を比べられます。
リスクアセスメントの3段階
リスク特定 … 情報資産ごとに、どんな脅威がどの弱点に付け込み、どんな結果になり得るかを洗い出して一覧にする。ここで見落としたリスクは、あとの分析から漏れる
リスク分析 … 特定したリスクごとに、起こりやすさと起きたときの影響を見積もり、組み合わせてリスクの大きさ(リスクレベル)を決める
リスク評価 … 分析で出した大きさをリスク基準と比べ、対応が必要なリスクかどうかと、どれから手を打つか(優先順位)を決める
脅威と脆弱性の違いは脅威と脆弱性の回で扱いました。 IPA のガイドラインでは、分析を「リスク値=重要度×被害発生可能性」の掛け算で行います。 被害発生可能性は、脅威の起こりやすさと脆弱性のつけ込みやすさから3〜1で決め、リスク値は 9〜6 を大、4 を中、3〜1 を小とします。 たとえば重要度3の顧客リストを、社員がUSBメモリに入れて持ち歩いていて被害発生可能性が2なら、リスク値は 3×2=6 で「大」です。
分析をどこまで細かく、どの方法で行うかは、リスクによって変えてかまいません。 「高・中・低」のような段階で表す定性的な方法も、金額などの数値で表す定量的な方法もあり、組み合わせても使います。 すべてのリスクを同じ手法でそろえる必要はありません。 IPA のガイドラインも、情報資産ごとに価値・脅威・脆弱性を見ていく資産ベースのリスク分析は、資産に合った対策を選べる反面、手間がかかるとしています。 あわせて、既存の基準を参照して対策を決めるベースラインアプローチ(資産ごとの識別はしない)などを紹介し、複数の方法を組み合わせて、重要な情報資産とそれ以外の資産への対策の釣り合いをとるやり方も挙げています。
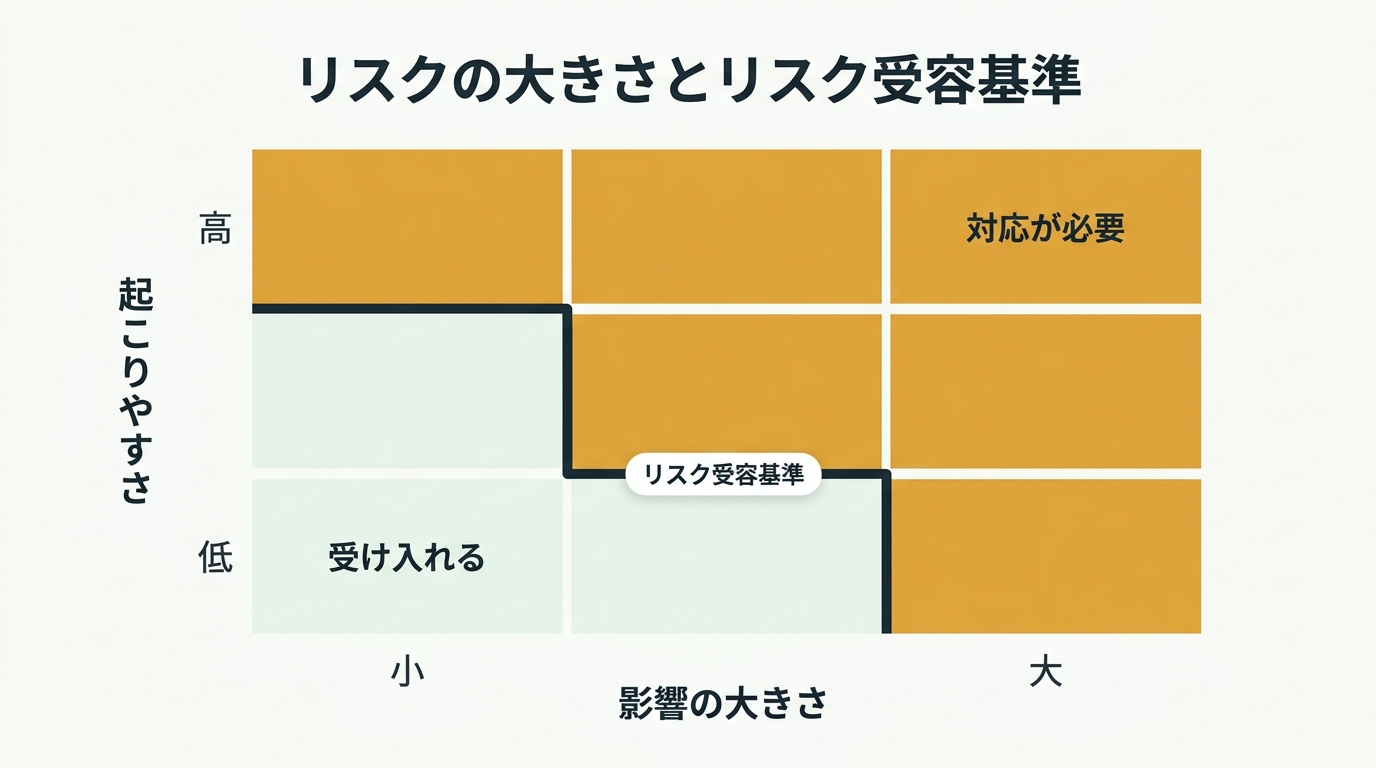
分析で出した大きさを、先に決めたリスク受容基準と比べるのが評価です。線をどこに引くかは組織がリスク基準で決めます(図は一例)。
大きさを出すのが分析、その大きさを基準と比べて「受け入れられるか」「どれを先にやるか」を決めるのが評価です。 「レベルを決める」なら分析、「基準と比べて対応の要否を決める」なら評価です。
ある会社は、情報資産ごとにリスクを洗い出し、それぞれの起こりやすさと影響を3段階で見積もって掛け合わせ、リスク値を出しました。 次に行うリスク評価の作業はどれですか。
× 情報資産の洗い出しで、リスクアセスメントより前に行う作業です。
× 起こりやすさと影響からリスクの大きさを決めるのは、リスク分析の作業です。
○ 正解 出したリスク値を、あらかじめ決めた受容基準と比べ、対応が必要なものと優先順位を決めるです。
分析で出した大きさを基準と比べて、手を打つかどうかと順番を決めるのがリスク評価です。
× 評価で対応が必要と決めたあとに選ぶ、リスク対応(共有)です。
リスク対応の4つの選択肢
評価で対応が必要とされたリスクに、どう手を打つかを選ぶのがリスク対応です。選択肢は次の4つです。
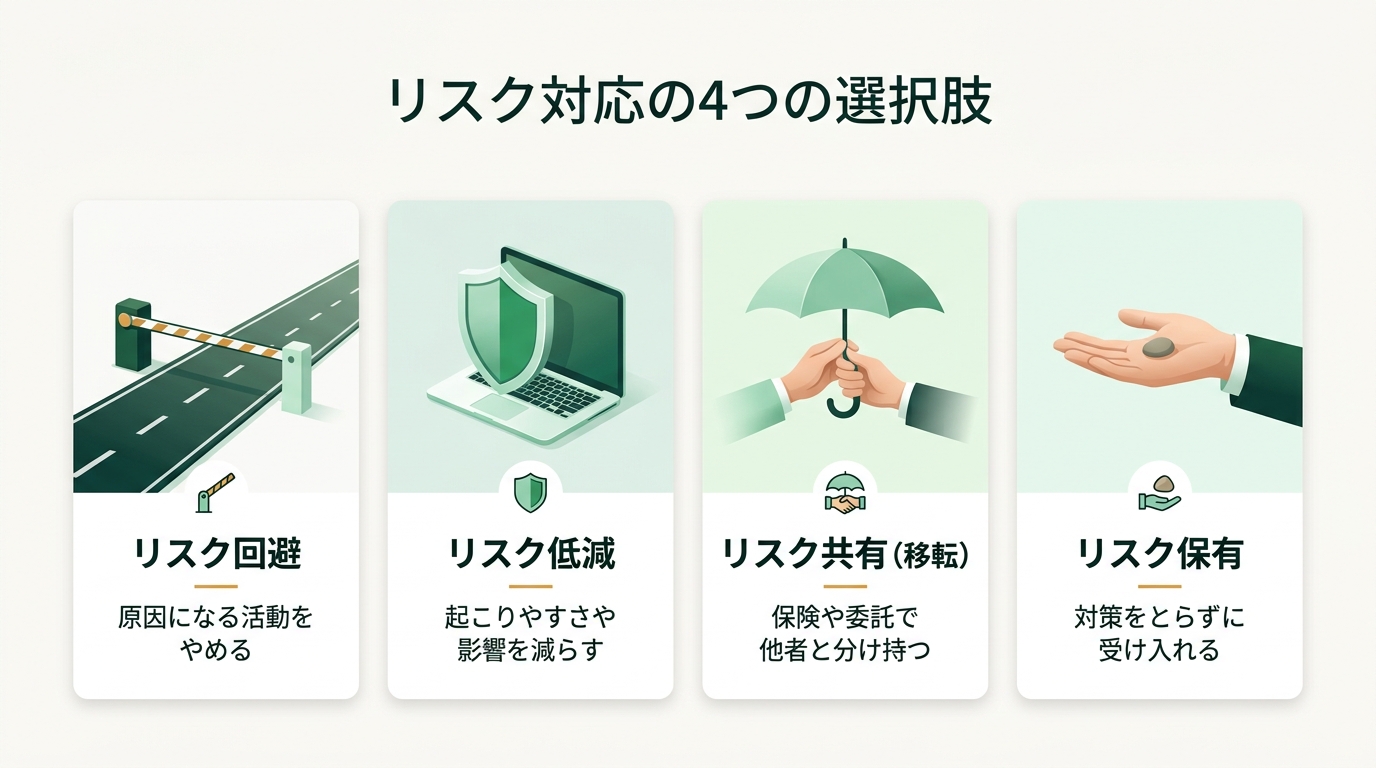
やめる・減らす・分け持つ・受け入れる、の4つから、リスクごとに選びます。
リスク対応の4つ
リスク回避 … リスクの原因になる業務や情報そのものをやめる・なくす。例:使い終わった顧客の個人情報をすぐ消す、業務に必要のなくなったメーリングリストを廃止する
リスク低減 … 対策をとって、起こりやすさか起きたときの影響を小さくする。例:入退室の管理を厳しくする、ノートPCの持出しを管理する、HDDを暗号化する、遠隔地にバックアップセンターを置く
リスク共有(リスク移転) … 契約などで、損失の負担を他者と分け持つ。例:サイバー保険に加入する、カード決済を外部の決済代行サービスに任せる
リスク保有 … 特に対策をとらず、分かったうえで受け入れる。起きても受け入れられる小さなリスクや、対策の費用が損害額を上回るときに選ぶ
保有は、気づかずに放っておくこととは違います。リスクを見積もったうえで「受け入れる」と決めることです。 また、情報セキュリティでは、対策を打つ低減が最も多く選ばれます。
見分けるときは、起こりやすさや影響そのものが下がるかを見ます。
保険は事故の起こりやすさを下げず、損失の負担を他者と分け持つだけなので、低減ではなく共有(移転)です。 反対に、自社のデータセンターを遠く離れた複数の場所に分けるのは、「分散」という言葉が出てきても他の組織と分け持ってはいないので、災害時の影響を小さくする低減です。 上司の許可がないとファイルを添付したメールを送れない仕組みにする、のような社内の手続も、流出を起こりにくくする低減です。
4つは、回避→低減→…と順番に進める手順ではありません。評価したリスクごとに、どれが合うかを選ぶ選択肢です。 1つのリスクに組み合わせることもあります。持出しの管理で紛失を起こりにくくし(低減)、それでも残る損失に保険で備える(共有)、という形です。
あるレストランは、10年前に終わったキャンペーンの応募者の氏名と住所を、使い道がないままPCに保存していました。 漏えいのリスクに対し、このデータをすべて消去しました。この対応は4つのうちどれにあたりますか。
○ 正解 リスク回避です。
漏えいの原因になる情報そのものをなくしたので、そのデータが漏れるリスクは残りません。
× 低減は、データを持ち続けたまま、暗号化などで起こりやすさや影響を小さくすることです。ここでは持つこと自体をやめています。
× 共有は、保険や外部への委託で損失の負担を他者と分け持つことです。だれとも分け持っていません。
× 保有は、対策をとらずにそのまま受け入れることです。データを消すという手を打っています。
「移転」と「共有」── 呼び名の違いと、残るリスク
同じ選択肢が、資料によって違う名前で呼ばれます。試験でも、令和4〜6年度の問題は「リスク共有」、令和7年度の問題は「リスク移転」と書いています。
資料ごとの呼び名
ITパスポートのシラバス(新しい案・現行) … リスク回避、リスク共有(リスク移転、リスク分散)、リスク保有。低減は用語例に無い
JIPDEC の ISMS ユーザーズガイド(JIS Q 27001:2023 対応) … 低減、保有(リスクの受容)、回避、共有
IPA の中小企業向けガイドライン(第4.0版、2026年) … 低減、保有、回避、移転
IPA の以前の資料(JIS Q 27001:2006 のころ) … 管理策の採用、保有、回避、移転
移転は損失の負担を他者に移すこと、分散は他の組織と分け合うことで、どちらも他者と分け持つ点は同じです。 シラバスはこの2つをまとめて共有と呼んでいます。保険のように、相手との合意(契約)があって初めて成り立つのも共通点です。 同じように、保有は受容とも呼ばれます。 呼び名が違っても、他者と分け持つなら共有(移転)、そのまま受け入れるなら保有(受容)です。
共有しても、リスクが丸ごと消えるわけではありません。保険で補えるのは損害のうちお金の一部で、 情報漏えいで落ちた会社の信用までは補えません。外部に任せれば、任せたことで新たに生まれるリスクもあるので、 求めるセキュリティ対策を契約に書き込んでおきます。
低減や共有で手を打っても、リスクを完全になくすことはふつうできません。対応のあとに残るリスクを残留リスクといい、 それを受け入れてよいかは、そのリスクに責任と権限を持つ人(リスク所有者)が承認します。
ノートPCの紛失に備えて保険に入るのは共有(移転)で、回避ではありません。回避は、ノートPCを社外へ持ち出す業務そのものをやめるような対応です。
まとめ
この回で持ち帰ること
1. 最初に適用範囲(どこまでを守るか)を決める。ISMS でも最初に行うのは適用範囲の決定
2. 情報資産(情報システム・データ・文書など)を情報資産台帳に洗い出し、機密性・完全性・可用性の評価で重要さを分類する
3. リスクアセスメント=特定(洗い出す)→分析(起こりやすさと影響から大きさを決める)→評価(リスク基準と比べて要否と優先順位を決める)
4. リスク対応=回避(やめる)・低減(起こりやすさや影響を減らす)・共有(保険や委託で分け持つ)・保有(受け入れる)。順番の手順ではなく、リスクごとに選ぶ
5. 保険は起こりやすさを下げないので共有。共有は移転、保有は受容とも呼ばれる
6. 対応のあとに残る残留リスクを受け入れてよいかは、リスク所有者が承認する
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の6問です。
リスクアセスメント
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年3月)と付録6「資産管理台帳(サンプル)」、 IPA「情報セキュリティ対策ベンチマーク活用集」付録、 JIPDEC「ISMSユーザーズガイド」(JIS Q 27001:2023 対応、JIP-ISMS111-4.0、2025年3月)。 練習問題と計算例は当サイトが説明のために作ったものです。