セキュリティにかかわる法律には、不正アクセス禁止法のほかに、国の施策の土台を定めるサイバーセキュリティ基本法、重要な電子計算機を守るサイバー対処能力強化法、ウイルスの作成を罰する刑法の規定、広告メールの送り方を決める特定電子メール法があります。
サイバーセキュリティ基本法 ── 国の施策の土台
サイバーセキュリティ基本法(2014年制定)は、国のサイバーセキュリティ施策の基本を定める法律です。第1条は目的を次のように定めています。
基本理念を定める … 施策を進めるときの考え方(多様な主体の連携、国際協調 など)
責務を明らかにする … 国と地方公共団体の責務、事業者や国民の努力
施策の基本となる事項を定める … 政府がサイバーセキュリティ戦略を定め、内閣にサイバーセキュリティ戦略本部(本部長は内閣総理大臣)を置く
この法律でいうサイバーセキュリティは、電子的な情報の漏えいなどを防ぎ、情報システムやネットワークの安全性・信頼性を保つ措置がとられている状態のことです。
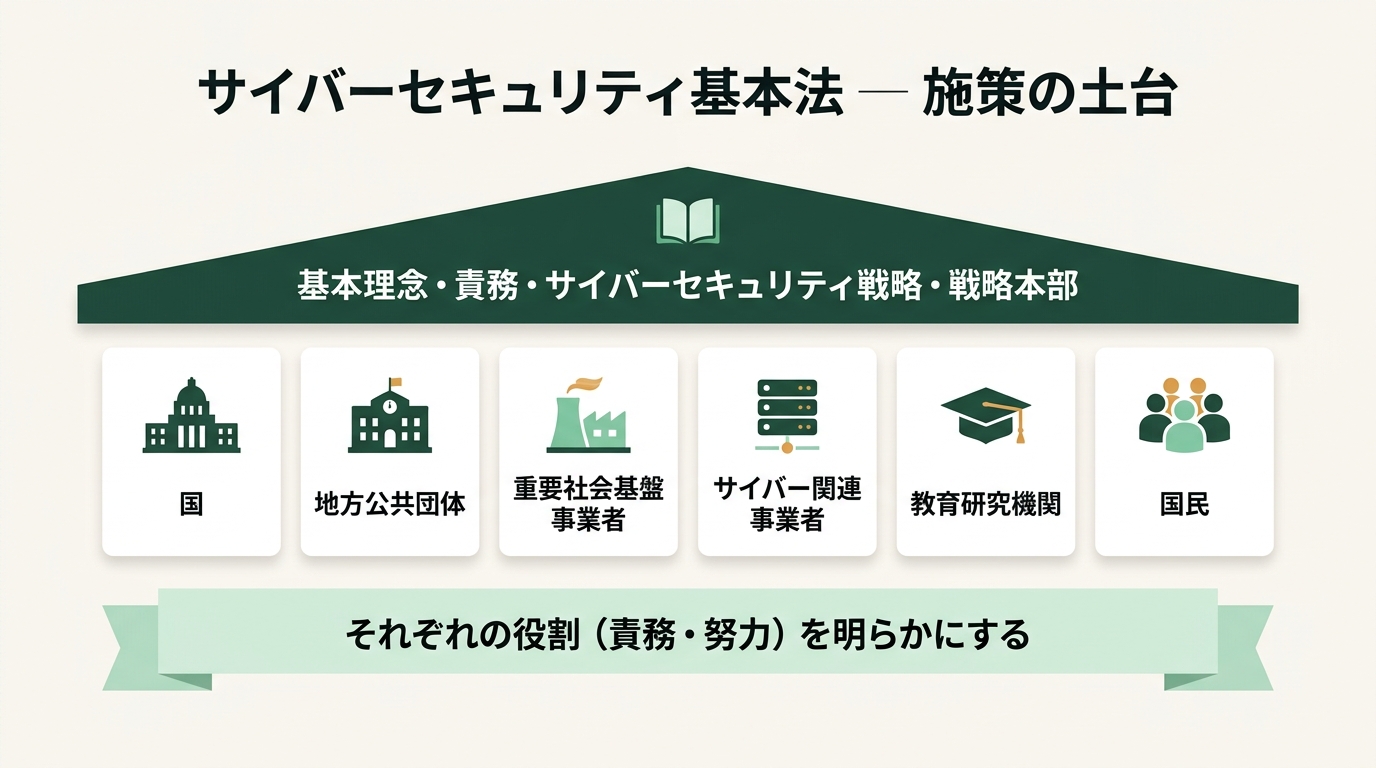
基本法は、国の施策の方向と、関係するそれぞれの役割を定める法律です。
国と地方公共団体は施策を作って実施する責務を負います。電力や金融などの重要社会基盤事業者、IT関連のサイバー関連事業者、教育研究機関は自主的な取組に努め、国民も関心と理解を深め、必要な注意を払うよう努めます。
基本法は、国の施策の方向と関係者それぞれの役割を定める法律で、個々の攻撃行為を禁じて罰する法律ではありません。他人のIDを無断で使うといった行為を定義して禁じているのは不正アクセス禁止法、ウイルスの作成を罰しているのは刑法です。
サイバー対処能力強化法 ── 重要な電子計算機を守る
2025年5月に公布された「重要電子計算機に対する不正な行為による被害の防止に関する法律」を、シラバス案はサイバー対処能力強化法と呼んでいます。国や重要インフラのコンピュータへの攻撃による被害を防ぐため、事業者の義務と国の動き方を定めた法律です。届出と報告の制度などは2026年10月1日に施行され、通信情報の取得にかかわる部分は公布から2年6か月以内に施行されます。
重要電子計算機 … 国の機関や地方公共団体などが使うもの、電気・ガス・鉄道・通信・金融などの重要インフラ事業者が使うものなどのうち、攻撃を受けると重大な支障が出るおそれがあるとして政令で定めるコンピュータ
事業者の届出と報告 … 対象の重要インフラ事業者は、対象のコンピュータを導入したら製品名や製造者名などを所管大臣に届け出る。不正アクセスやウイルスなどによる被害(特定侵害事象)やその原因になり得る事象を知ったら、所管大臣と内閣総理大臣に報告する
国の分析と提供 … 報告や通信の情報を国が整理・分析し、行政機関や事業者に提供する。通信情報の扱いは、新しく置かれたサイバー通信情報監理委員会が審査・検査する
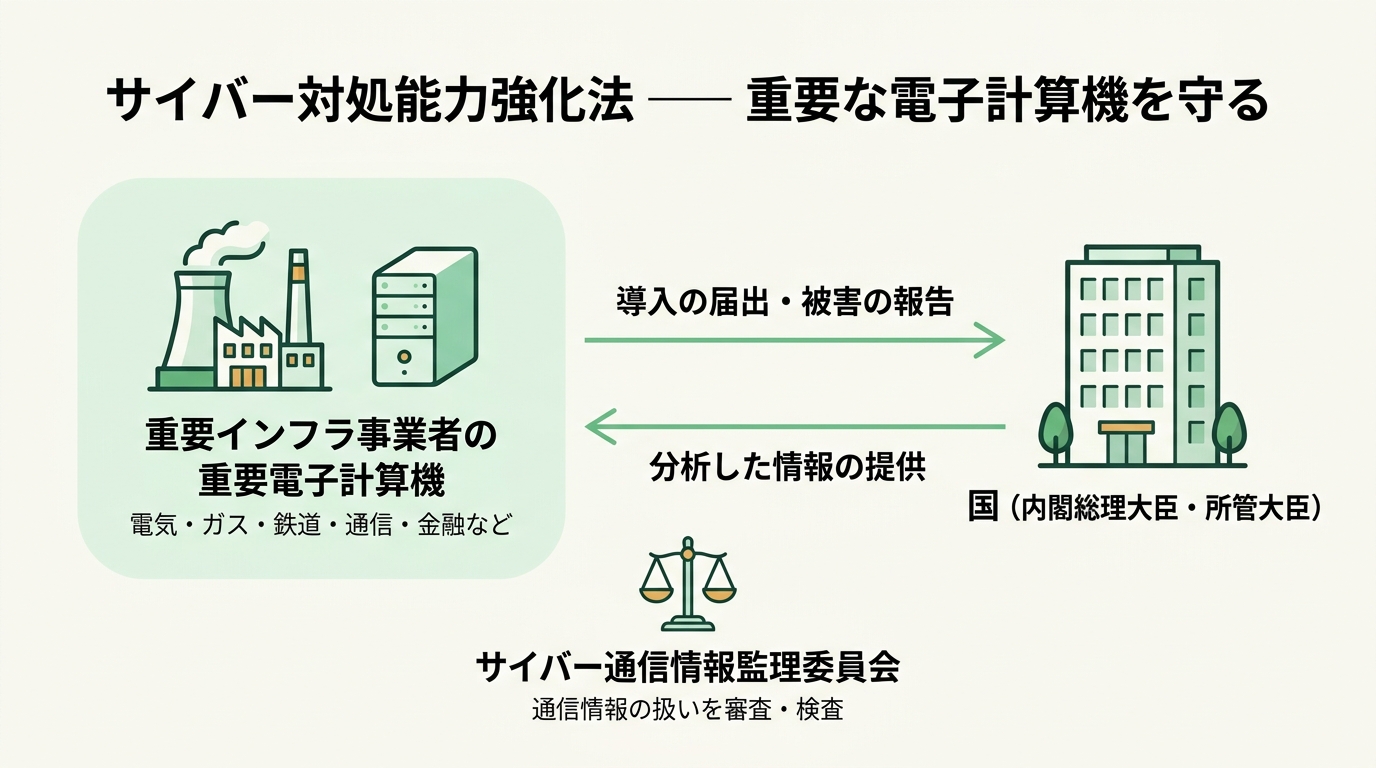
重要インフラ事業者は国へ届け出て報告し、国は分析した情報を返します。
通信の情報を扱うため、条文は通信の秘密などを不当に制限してはならないと念を押しています。あわせて警察官職務執行法も改正され、放置すれば人の生命・身体・財産に重大な危害が生じるおそれがあり緊急の必要があるときは、指名された警察官(サイバー危害防止措置執行官)が、攻撃に使われているコンピュータの管理者に不正なデータの消去などを命じたり、ネットワーク越しに自らその措置をとったりできるようになりました(原則としてサイバー通信情報監理委員会の承認が要ります)。
重要インフラ事業者は被害を国へ報告する義務を負い、国はその情報を分析して守りに生かします。ここが、努力を求めるだけの基本法との違いです。
刑法 ── ウイルス作成罪とコンピュータを使った犯罪
刑法の「不正指令電磁的記録に関する罪」は、通称ウイルス作成罪です。不正指令電磁的記録とは、人がコンピュータを使うときに、その人の意図に沿う動作をさせない、又は意図に反する動作をさせる不正な指令を与えるデータのことで、コンピュータウイルスなどのマルウェアが典型例です。
作成・提供 … 他人のコンピュータで実行させる目的で作る、人に渡す。プログラムのソースコードのように、不正な指令を書いた記録も対象。3年以下の拘禁刑又は50万円以下の罰金
供用 … 他人のコンピュータで実際に実行させる(未遂も罰する)。刑は作成・提供と同じ
取得・保管 … 同じ目的で手に入れる、持っておく。2年以下の拘禁刑又は30万円以下の罰金
ウイルスは、他人のコンピュータで動かす目的で作る・渡す・持つだけで罪になり、実際に感染させたかは問われません。どの行為も、条文は「正当な理由がないのに」「人のコンピュータで実行させる目的で」と限っています。ウイルス対策の研究のように、他人のコンピュータで勝手に動かすつもりのない扱いは、この条件から外れます。なお、ウイルスの作成は不正アクセス禁止法が禁じる行為には入っていません。
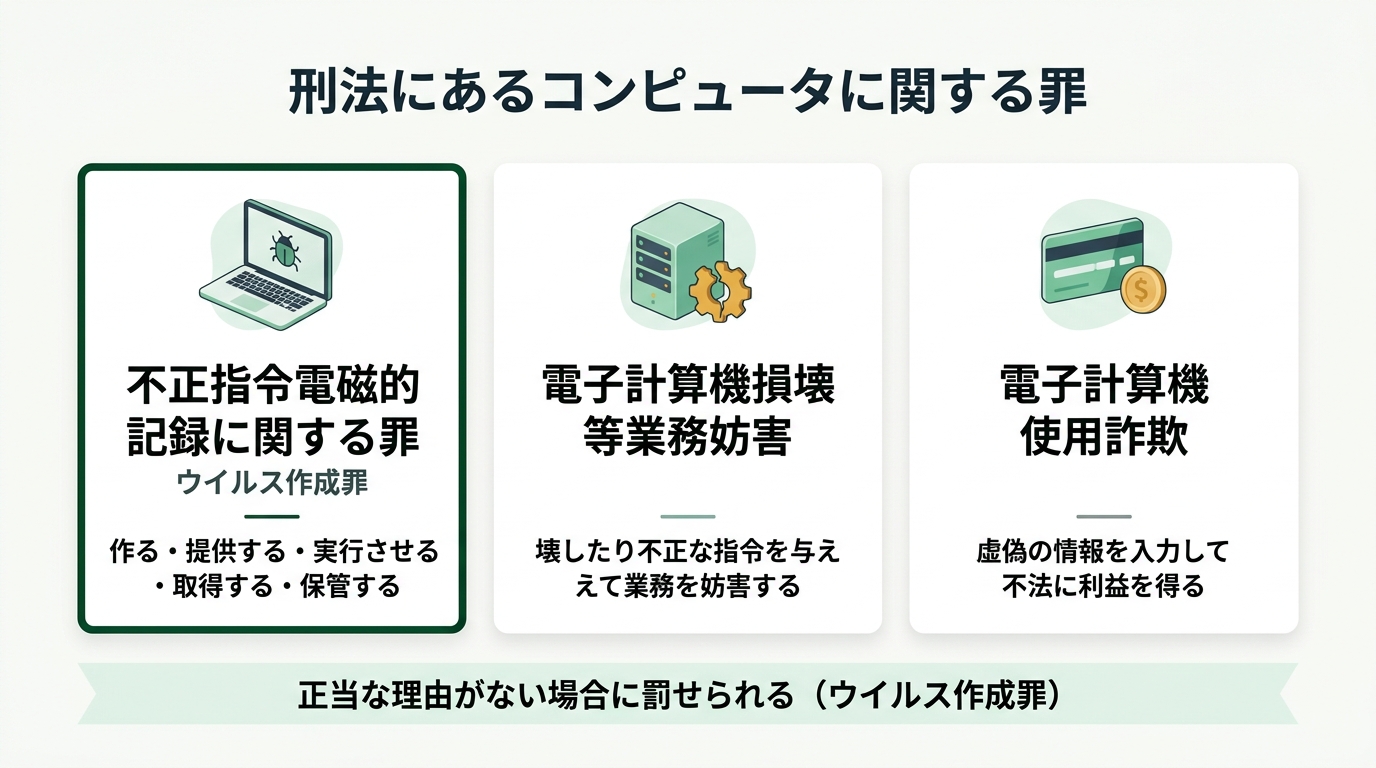
ウイルス作成罪は、感染させる前の「作る・渡す・持つ」の段階から罰します。
刑法には、業務用のコンピュータを壊したり不正な指令を与えたりして業務を妨げる電子計算機損壊等業務妨害と、コンピュータに虚偽の情報を入力してデータを書き換え、不法に利益を得る電子計算機使用詐欺の規定もあります。
次のうち、刑法の不正指令電磁的記録に関する罪(ウイルス作成罪)にあたるものはどれですか。
× 他人のコンピュータで実行させる目的がなく、対策の研究という正当な理由もあります。条文の条件から外れます。
× 他人の識別符号を使ってログインする行為で、不正アクセス禁止法の不正アクセス行為です。不正な指令を与えるデータを作ったり渡したりはしていません。
○ 正解 社員が、嫌がらせで同僚のPCに送りつけるつもりで、起動するとファイルを勝手に暗号化するプログラムを作った(まだ送っていない)です。
使う人の意図に反する動作をさせるプログラムを、他人のコンピュータで実行させる目的で、正当な理由なく作っています。まだ送っていなくても、作った時点で罪にあたります。
× 広告メールの送り方の問題で、特定電子メール法の話です。メールそのものは不正な指令を与えるデータではありません。
特定電子メール法 ── 広告メールは同意を得てから
特定電子メール法(特定電子メールの送信の適正化等に関する法律)は、いわゆる迷惑メールを防ぐため、広告メールの送り方を規制する法律です。対象の特定電子メールは、企業や営業をしている個人が、自分や他人の営業の広告・宣伝のために送るメールです。業務の連絡や取引の事務連絡のように、広告・宣伝を目的としないメールは、この法律の規制の対象外です。
送ってよい相手 … 原則として、あらかじめ送信に同意した人だけ(オプトイン方式)。同意がなくても送れる例外は、名刺などの書面で自分のメールアドレスを知らせてきた人、取引関係にある人、自分のメールアドレスをWebで公表している団体や営業を営む個人(送信を断る旨を併せて書いていない場合)
同意の記録 … 同意を得たことを示す記録を保存する
拒否されたら止める … 送らないでほしいと通知されたら、以後は送らない(同意を得た相手でも)
表示 … 送信者の氏名又は名称と、拒否の通知を受け付けるメールアドレスなどを表示する
偽らない … 送信元のメールアドレスなどを偽って送ってはならない(罰則あり)。プログラムで作った実在しないアドレスへ送ってもならない
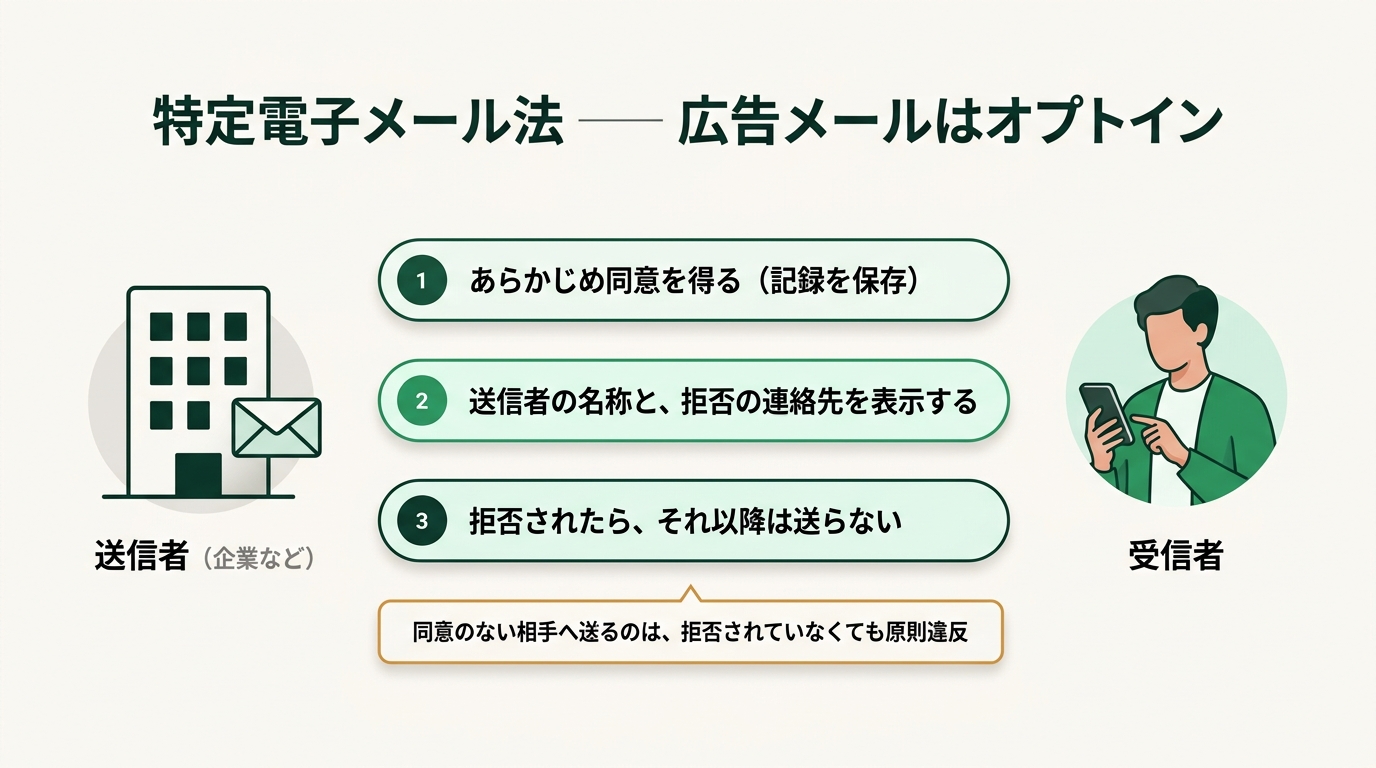
先に同意を得て、表示をして、拒否されたら止める。この順で守ります。
まず送って、断られたら止める、という方式(オプトアウト)は、この法律では認められていません。広告メールは同意を得た相手に送るのが原則で、「拒否されたらやめる」だけでは足りません。メールアドレスなどの個人情報の扱いそのものは、個人情報保護法の範囲です。
ネットショップが、会員登録のときに「新商品のお知らせを受け取る」を選んだ会員にだけ、広告メールを送っています。次の運用のうち、特定電子メール法に照らして直さなければならないものはどれですか。
× 同意を得たことを示す記録の保存は、法律が求めていることです。直す必要はありません。
× 送信者の名称、拒否の通知を受け付ける連絡先とその旨、住所、問い合わせ先は、法律と省令が求めている表示です。
× 注文の確認や発送の連絡は、広告・宣伝のためのメールではないので、特定電子メールにあたりません。
○ 正解 配信停止を申し出た会員にも、登録のときに同意をもらっているからと、セールの案内を送り続けているです。
一度同意を得た相手でも、送らないでほしいと通知されたら、以後は広告メールを送れません。
電子署名法・情報流通プラットフォーム対処法と、目的での見分け方
電子署名法は、電子署名を「作成者を示し、改変されていないかを確かめられるもの」と定め、本人だけが行える電子署名がある電子文書は本人が作ったものと推定されるとします。電子署名が本人のものだと証明する認証業務について、国の認定の制度も置いています。署名の技術は「暗号と認証」の回で扱います。
情報流通プラットフォーム対処法は、もとのプロバイダ責任制限法(特定電気通信役務提供者の損害賠償責任の制限及び発信者情報の開示に関する法律)が、2025年4月1日施行の改正で題名を変えたものです。SNSなどの書き込みで権利が侵害されたときの、プロバイダ等の賠償責任の制限と発信者情報の開示を定め、改正で大規模なプラットフォーム事業者に削除対応の迅速化などを義務付けました。
問題では、法律の目的の文から名前を選ばせることがあります。目的のキーワードで見分けます。
サイバーセキュリティ基本法 … 施策の基本理念、国や地方公共団体の責務、戦略と戦略本部
サイバー対処能力強化法 … 重要電子計算機の被害の防止、事業者の報告、通信情報の分析
不正アクセス禁止法 … 他人のIDの無断使用などの不正アクセス行為を定義して禁止
刑法(ウイルス作成罪) … 不正な指令を与えるプログラムの作成・提供・取得・保管
特定電子メール法 … 広告・宣伝メールの送り方
電子署名法 … 電子署名の効力と認証業務
情報流通プラットフォーム対処法 … 書き込みによる権利侵害への対処(賠償責任の制限、発信者情報の開示、削除対応)
法律の名前ではない説明が選択肢に混ざることもあります。情報セキュリティの管理策を整備・運用するための実践的な規範は JIS Q 27002 などの規格で、法律ではありません。コピーガードのような技術的制限手段を無効化する行為の規制は、不正競争防止法や著作権法の話です。
なお、公益通報者保護法は、組織の法令違反を通報した人を解雇などの不利益な扱いから守る法律で、セキュリティを守る法律ではありません。
まとめ
この回で持ち帰ること
1. サイバーセキュリティ基本法=施策の基本理念を定め、国・地方公共団体の責務や事業者・国民の努力を明らかにし、戦略と戦略本部を置く。攻撃行為を罰する法律ではない
2. サイバー対処能力強化法=重要電子計算機を守るため、重要インフラ事業者に届出と被害の報告を義務付け、国が情報を分析して提供する
3. ウイルス作成罪=正当な理由なく、他人のコンピュータで実行させる目的でウイルスを作る・渡す・実行させる・取得する・保管する。感染させなくても罪
4. 特定電子メール法=広告メールは原則オプトイン。例外は取引関係などに限られ、拒否されたら止める。送信者名などの表示、送信元の偽装禁止
5. 電子署名法=電子署名の効力と認証業務。情報流通プラットフォーム対処法=旧プロバイダ責任制限法(2025年4月に題名変更)
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の3問です。
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 サイバーセキュリティ基本法、重要電子計算機に対する不正な行為による被害の防止に関する法律、警察官職務執行法、刑法、特定電子メール法と同法施行規則、 電子署名法、情報流通プラットフォーム対処法、公益通報者保護法(いずれも e-Gov 法令検索で2026年10月19日に確認した現行条文)、総務省「情報流通プラットフォーム対処法」のページ。 練習問題は当サイトが説明のために作ったものです。