情報セキュリティの制度は、社内の組織、国の窓口、守り方の物差し(基準・ガイドライン)、宣言・登録の仕組みの4つに分けると、どれが何のための名前か見分けられます。
社内の組織 ── 情報セキュリティ委員会・SOC・CSIRT
セキュリティを社内で受け持つ組織は、役割で3つに分かれます。
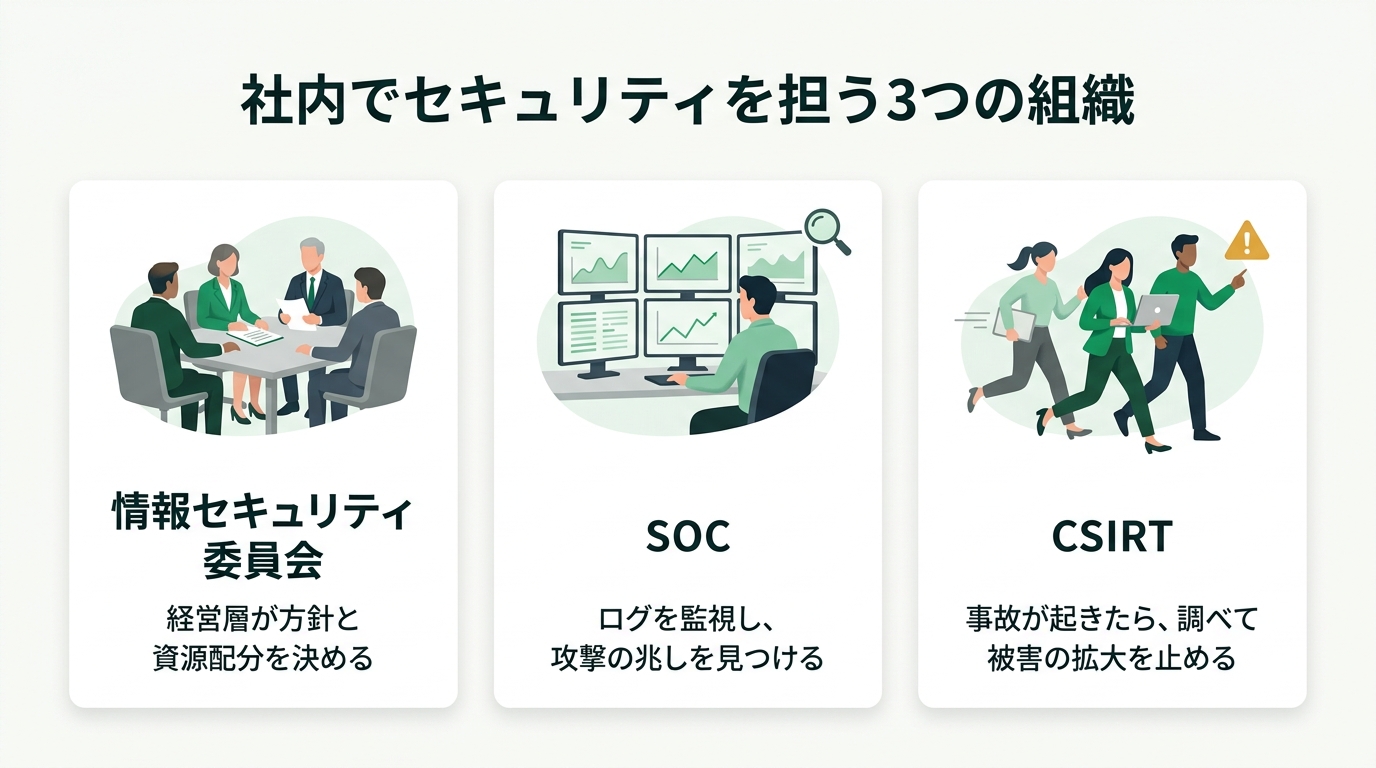
決める・見張る・事故に対応する、の3つの役割に分かれます。
社内の3つの組織
情報セキュリティ委員会 … 経営層が参加して、セキュリティの基本方針や、予算・人などの資源の配分を審議して決める場
SOC(Security Operation Center) … ネットワークや機器を見張り、記録(ログ)を分析して、攻撃やその兆しを見つける
CSIRT(シーサート) … セキュリティの事故(インシデント)が起きたときに対応するチーム
経済産業省と IPA の「サイバーセキュリティ経営ガイドライン」は、CSIRT を「インシデントの発生に対応するための体制」と説明し、 影響の範囲や損害を突き止める、被害が広がるのを止める初動の対応、再発を防ぐ策の検討を、この体制に担わせるとしています。 CSIRT は、事故が起きたときに調べて被害の拡大を止めるチームです。 ふだんのパッチ(修正プログラム)の適用はシステムの運用、災害に備えた事業継続計画づくりは事業継続、作業記録が正しいかの確認は監査の仕事で、CSIRT の活動の例とは言えません。
国の窓口 ── IPAへの届出とJ-CRAT
コンピュータウイルスに感染した、不正アクセスを受けた、というときは、IPA(情報処理推進機構)に届け出ることができます。 コンピュータウイルス届出制度とコンピュータ不正アクセス届出制度で、どちらも後で説明する2つの対策基準に基づいて IPA が受け付けています。
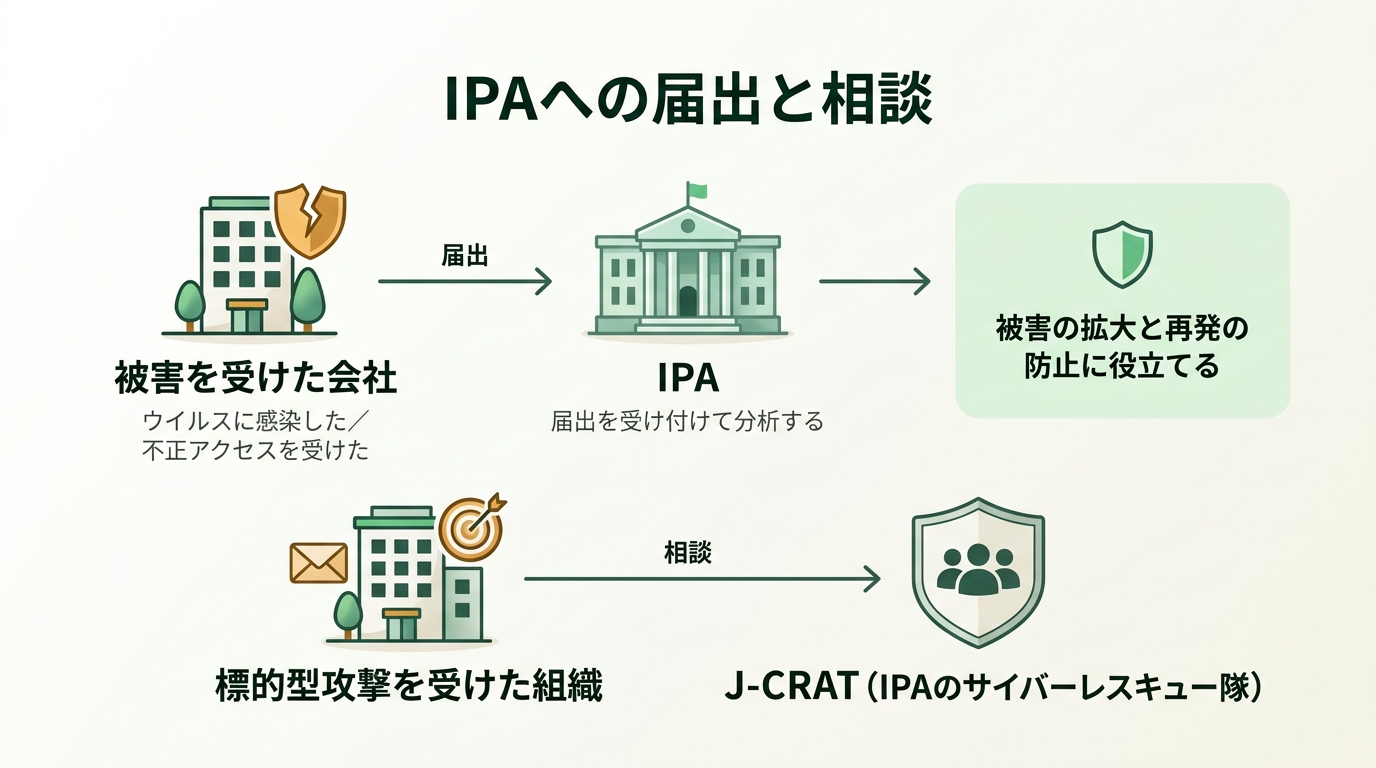
届け出た被害の情報は、ほかの組織で同じ被害が起きるのを防ぐために使われます。
届出の目的は、被害が広がるのを防ぎ、同じ被害がよそで起きるのを防ぐことです。 IPA は、攻撃が未遂で実害が出なかった場合も届出への協力を呼びかけており、ランサムウェアの被害はウイルスの届出として受け付けています。 集まった届出は分析に使われ、届出の状況は1年ごとに公開されます。 被害の情報を届けるのは、自分の会社を守るためより、ほかの組織で同じ被害を起こさないためです。
IPA が受け付ける届出・相談
ウイルス・不正アクセスの届出 … 感染や侵入の被害を届け出る
脆弱性関連情報の届出 … ソフトウェア製品やWebサイトの弱点を見つけた人が届け出る。IPA が受け付ける。ソフトウェア製品の場合は、JPCERT/CC が開発者との連絡や公表を調整する
サイバーレスキュー隊(J-CRAT) … 標的型サイバー攻撃の相談窓口。相談した組織の被害を減らし、攻撃が次の組織へ連鎖するのを断つよう支援する。現場に出向くこともある
J-CSIP(サイバー情報共有イニシアティブ) … 重要インフラや製造業などの組織が業界ごとのグループで参加し、検知した攻撃の情報を IPA に集め、出どころを伏せて参加組織で共有する
ある会社で、社員のPCがランサムウェアに感染し、共有フォルダのファイルが暗号化されました。社内での対応がひと段落したあと、情報システム部は「この被害の情報を公的な機関に知らせて、同じ被害の防止に役立ててもらいたい」と考えています。利用する制度として、最も適切なものはどれですか。
× ソフトウェア製品やWebサイトの弱点を見つけた人が届け出る制度です。感染の被害を知らせる制度ではありません。
× 中小企業が、対策に取り組むことを自分で宣言する制度です。被害を届け出る窓口ではありません。
○ 正解 コンピュータウイルス届出制度です。
ランサムウェアの被害は、IPA がウイルスの届出として受け付けます。届けられた情報は、被害の拡大と再発の防止に使われます。
× 政府機関が使うクラウドサービスを評価して登録する制度です。被害の届出とは関係がありません。
守り方の物差し ── 対策基準とガイドライン
通商産業省(いまの経済産業省)が告示で定めた、2つの対策基準があります。どちらも、利用者・システム管理者などの立場ごとに、守ることを並べたものです。
2つの対策基準
コンピュータウイルス対策基準 … ウイルスの予防・発見・駆除・復旧についての対策をまとめたもの。ウイルスを、自己伝染・潜伏・発病の機能を1つ以上もつプログラムと定めている
コンピュータ不正アクセス対策基準 … 不正アクセスの予防・発見・復旧と、拡大・再発の防止についての対策をまとめたもの。パスワードを紙に書かない、随時変えるといった利用者の決まりも含む
どちらの基準も、被害の拡大と再発を防ぐため、必要な情報を経済産業大臣が指定する者に届け出ることを求めています。指定されているのが IPA で、これが上の届出制度です。
サイバーセキュリティ経営ガイドラインは、経済産業省と IPA が経営者に向けてまとめたものです。 経営者が認識すべき3原則(自らのリーダーシップで対策を進める/委託先などサプライチェーン全体に目を配る/社内外の関係者と平時からコミュニケーションをとる)と、 対策を実施する責任者(CISO など)に指示すべき重要10項目からなります。
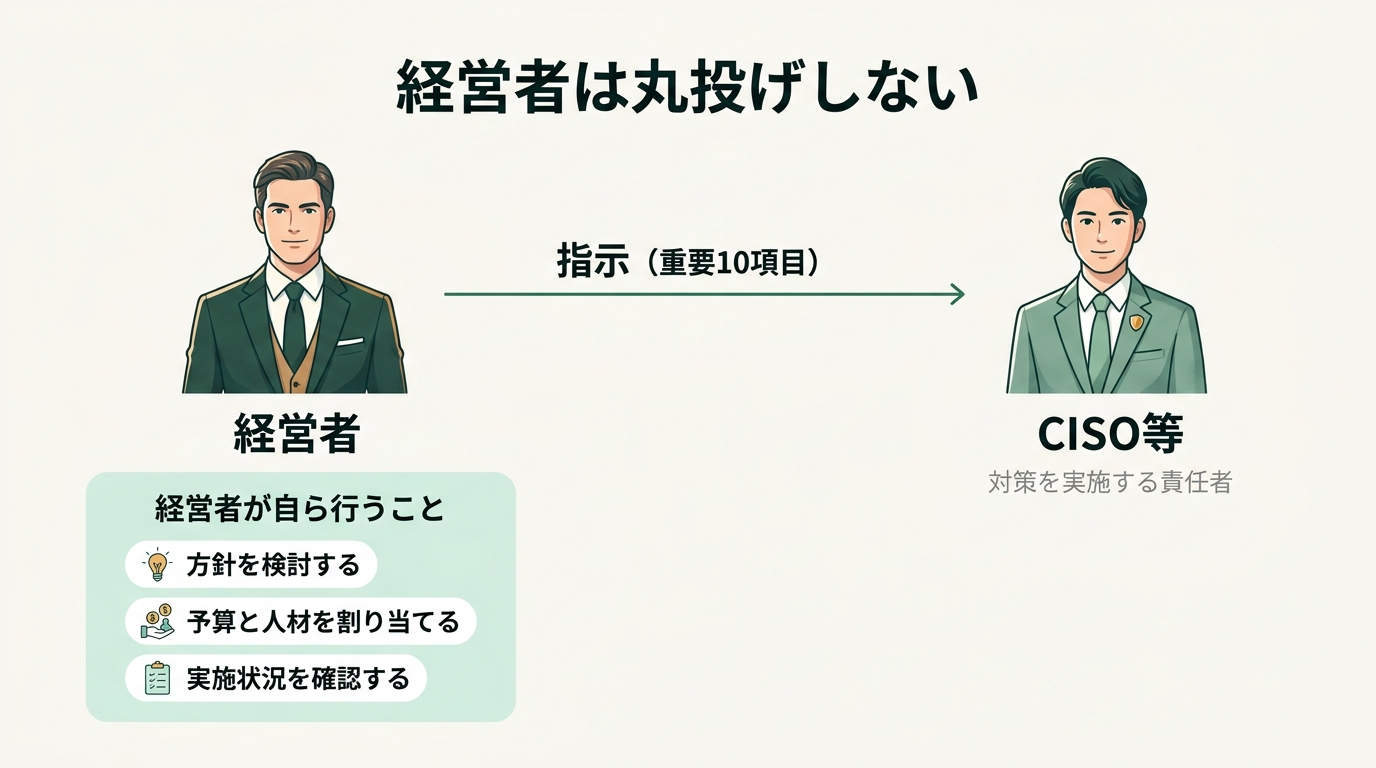
経営者は指示して終わりではなく、方針・予算と人材・確認の3つを自分で担います。
ガイドラインは、担当者への「丸投げ」は許されないとしています。 経営者は、方針の検討、予算や人材の割当て、実施状況の確認と問題への対応を通じて、自らリーダーシップを発揮します。 自社で対応が難しい取組の一部を外部に委託することも検討するよう書かれていますが、リスクマネジメントの責任を担うのは経営者自身です。
中小企業の情報セキュリティ対策ガイドラインは、IPA が中小企業向けにまとめたもので、経営者が認識すべきことを書いた「経営者編」と、 社内で対策を進める手順を書いた「実践編」からなります。最初に取り組む基本の対策として「情報セキュリティ6か条」(OSやソフトウェアを最新に/ウイルス対策ソフトの導入/パスワードの強化/共有設定の見直し/バックアップ/脅威や手口を知る)を挙げています。
宣言・登録・業界の基準 ── SECURITY ACTION・ISMAP・PCI DSS
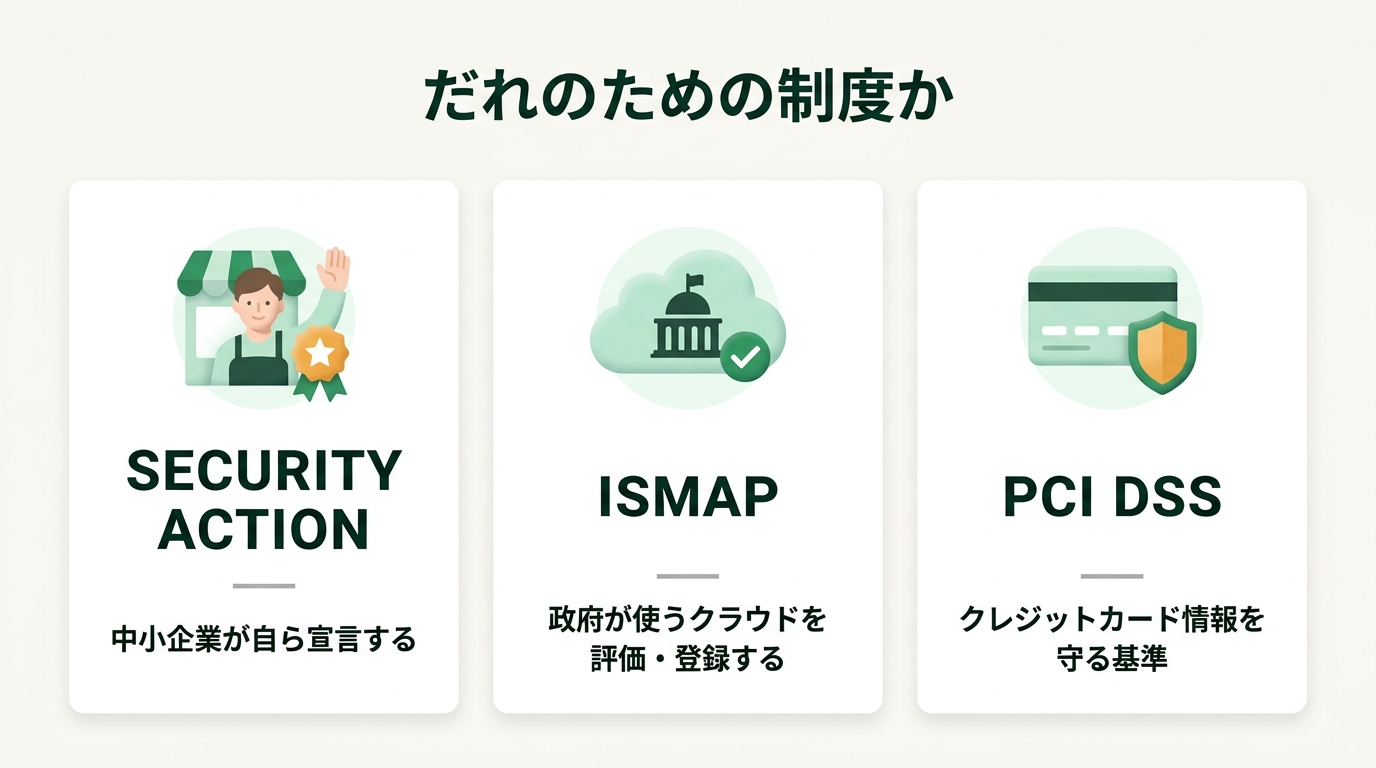
自分で宣言する制度、国が評価して登録する制度、業界の基準。だれのための制度かで見分けます。
3つの見分け方
SECURITY ACTION … 中小企業が、対策に取り組むことを自ら宣言する制度(IPA)。一つ星=情報セキュリティ6か条に取り組む。二つ星=自社診断で状況をつかみ、情報セキュリティ基本方針を定めて外部に公開する。宣言するとロゴマークを無料で使える
ISMAP(政府情報システムのためのセキュリティ評価制度) … 政府が使うクラウドサービスを、基準に基づく監査を経て評価・登録する。政府機関などは原則としてこの登録リストから調達する
PCI DSS … クレジットカードの会員データを保存・処理・送信する事業者が守る、セキュリティの基準。国際的なカードブランド5社が設立した団体(PCI SSC)が定める
PCI DSS は守るべき要件を並べた基準で、機器や仕組みの名前ではありません。セキュリティの処理を行うためにPCなどに組み込まれる半導体チップは TPM、通信を監視して不正なアクセスを見つける仕組みは IDS、見つけて遮断までするものは IPS と呼びます(IDS・IPS はマルウェア対策・ファイアウォールの回)。
SECURITY ACTION は自己宣言で、IPA が審査して認定するものではありません。 これに対して、第三者が審査して認める制度もあります。
名前の似た、第三者が評価する制度
ISMS適合性評価制度は、組織の情報セキュリティの管理の仕組み(ISMS)が規格 JIS Q 27001 に合っているかを、認証機関が審査して認証します。 プライバシーマークは、個人情報を適切に扱う体制を整えた事業者を、規格 JIS Q 15001 に基づいて評価し、JIPDEC がマークの使用を認めます。 ITセキュリティ評価及び認証制度は、組織ではなくIT製品のセキュリティ機能を、国際規格 ISO/IEC 15408 に基づいて評価機関が評価し、IPA が認証します。 情報セキュリティ監査制度は、経済産業省が告示した監査基準と管理基準に沿って、セキュリティ対策が適切かを監査する仕組みです。
従業員15人の設計事務所が、「5分でできる!情報セキュリティ自社診断」で現状を確かめ、情報セキュリティ基本方針を定めてホームページに公開し、SECURITY ACTION の「二つ星」を宣言しました。この宣言の説明として、最も適切なものはどれですか。
○ 正解 事務所が自ら、対策に取り組むことを宣言したもので、IPA が審査して認定したものではないです。
SECURITY ACTION は自己宣言の制度です。自社診断と基本方針の公開は、二つ星を宣言するための条件です。
× ISMS適合性評価制度の説明です。第三者の審査を受けて認証される制度で、自己宣言とは違います。
× ISMAP の説明です。対象は政府が使うクラウドサービスです。
× PCI DSS の説明です。カード会員データを守るための業界の基準です。
まとめ
この回で持ち帰ること
1. 情報セキュリティ委員会=方針と資源配分を決める。SOC=見張って兆しを見つける。CSIRT=事故が起きたら調べて被害の拡大を止める
2. ウイルス・不正アクセスの被害は IPA に届け出る(未遂でもよい。目的は拡大と再発の防止)。弱点を見つけたら脆弱性関連情報の届出。標的型攻撃の相談は J-CRAT
3. ウイルス対策基準・不正アクセス対策基準は通商産業省(いまの経済産業省)の告示で、立場ごとに守ることを並べたもの
4. サイバーセキュリティ経営ガイドライン=経営者向け(3原則と重要10項目)。丸投げせず、方針・予算と人材・確認を自ら担う
5. SECURITY ACTION=中小企業の自己宣言(一つ星は6か条、二つ星は基本方針の公開)。ISMAP=政府のクラウド調達。PCI DSS=クレジットカード情報の基準
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の3問です。
社内の組織
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 経済産業省・IPA「サイバーセキュリティ経営ガイドライン Ver 3.0」、IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」、 IPA「コンピュータウイルス・不正アクセスに関する届出について」「脆弱性関連情報の届出受付」「サイバーレスキュー隊(J-CRAT)」「J-CSIP」「SECURITY ACTION」、 経済産業省「コンピュータウイルス対策基準」「コンピュータ不正アクセス対策基準」「情報セキュリティ監査制度」、総務省掲載「はじめてのISMAP」、 PCI Security Standards Council「PCI DSS」、ISMS-AC「ISMS適合性評価制度」、JIPDEC「プライバシーマーク制度」、IPA「ITセキュリティ評価及び認証制度」。 練習問題は当サイトが説明のために作ったものです。