会社の情報セキュリティのルールは、基本方針・対策基準・実施手順の3つの層に分けて文書にします。
基本方針・対策基準・実施手順
3つの層は、上から順に「何のために」「何を守るか」「どうやるか」を決めます。
3つの層
基本方針 … 情報セキュリティに対する組織としての考え方と取り組む姿勢。経営者(トップマネジメント)の意思を示し、対策基準や実施手順を定めるよりどころになる
対策基準 … 基本方針に基づいて、すべての情報システムに共通して守るべき事項や判断の基準を定めたもの。例:「パスワードは他人と共有しない」「社外に持ち出すデータは暗号化する」
実施手順 … 対策基準を、個々のシステムや業務の具体的な手順に落としたもの。マニュアルにあたる。例:「営業部のノートPCでディスクを暗号化する設定の手順」
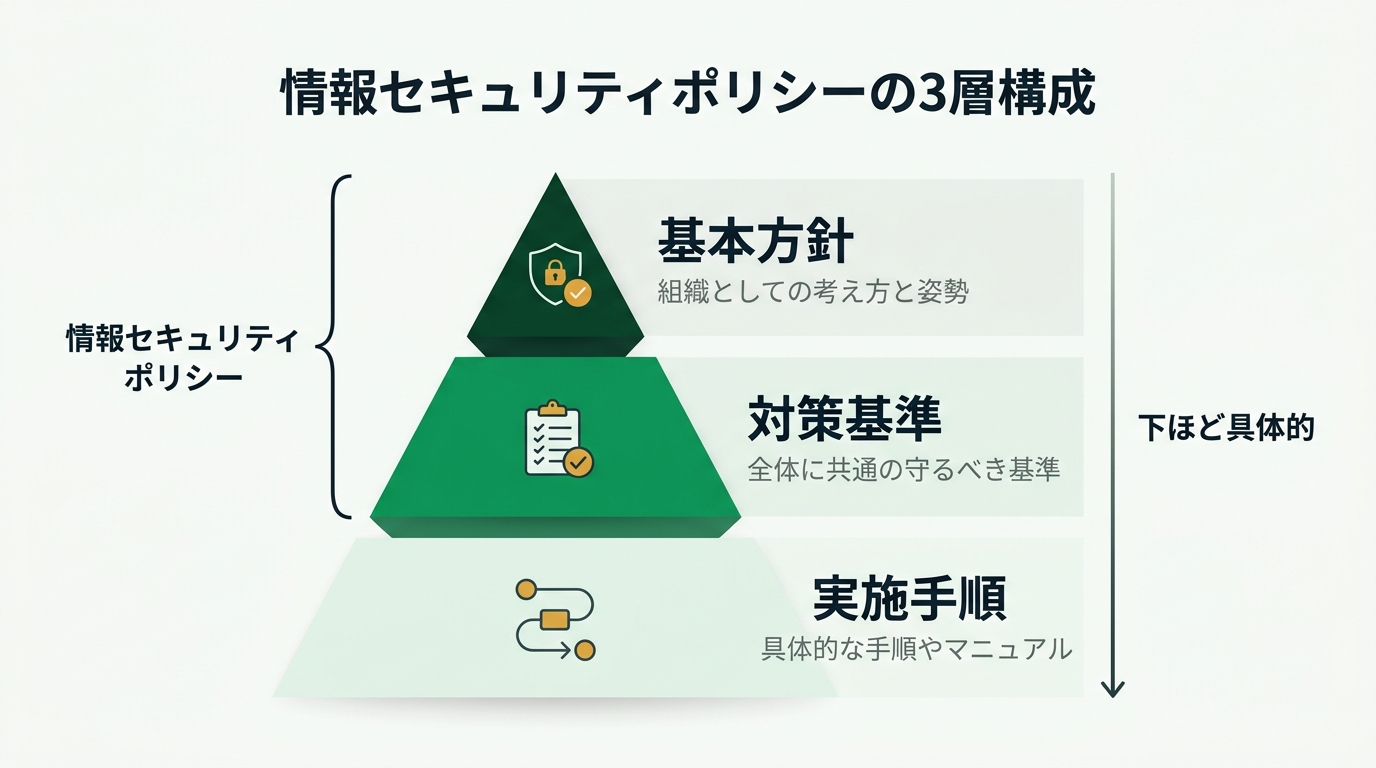
情報セキュリティポリシーと呼ぶのは上の2層。実施手順はその下に置く具体的な手順です。
呼び名に注意します。総務省の「地方公共団体における情報セキュリティポリシーに関するガイドライン」は、 「基本方針」と「対策基準」の2つを総称して情報セキュリティポリシーと呼び、実施手順はその下に置く、と整理しています。 3つをひとまとめに「ポリシー」と呼ぶ説明もありますが、実施手順は性格が違います。
実施手順は、現場の業務やシステムごとに作り、変化に合わせて柔軟に見直します。そのため、作るのは各業務の担当部署が適当とされます。 また、具体的な手順を外に出すと攻撃の手がかりになるので、公開しないものとされます。 基本方針は反対に、従業員だけでなく顧客などの関係者にも示して、取り組む姿勢を伝えるものです。
対策基準は「守るべき基準」で、事故が起きたあとの対策だけを詳しく書いたものではありません。 ISMSなどの規格に合わせて文書を書くための書式の決まりでもありません。また実施手順は「これから行う作業の手順」で、ポリシーを作ったときの作業の記録ではありません。
ある会社の規程類のうち、実施手順にあたるものはどれですか。
× 組織としての考え方と姿勢を示した文で、基本方針です。
× すべての部署とPCに共通して守る事項を決めたもので、対策基準です。どう設定するかの具体的な手順までは書いていません。
○ 正解 経理部の端末で、5分間操作がなければ画面がロックされるように設定する操作を、画面の順に説明した手引きです。
全社共通の決まり(対策基準)を、特定の部署の端末での具体的な操作に落としたマニュアルなので、実施手順です。
× 規程を作った作業の記録で、3つの層のどれでもありません。実施手順は、これから行う作業のやり方を決めたものです。
ISMSの情報セキュリティ方針
情報セキュリティマネジメントシステム(ISMS)の規格 JIS Q 27001 では、いちばん上の層にあたる文書を情報セキュリティ方針と呼び、 トップマネジメント(経営陣)の役割を定めた箇条の中に置いています。 情報セキュリティ方針は、情報セキュリティに対する組織の意図を示し、方向付けしたものです。 具体的な設定値や手順を書く文書ではありません。
情報セキュリティ方針の性質
経営者が定める … 各職場の管理者が下から積み上げて(ボトムアップで)承認するものではない。経営者の意思として示す
組織全体に向けて定める … ISMSを適用する組織の全体に向けて定める。部門ごとにばらばらに作るものではない
関係者に伝える … 従業員に周知し、必要に応じて顧客などの関係者も入手できるようにする。社外に出せない機密を書き込む文書ではない
改善を続ける約束を含める … 対策は一度実施したら終わりではないので、ISMSを継続的に改善していくというコミットメント(約束)を含める
最後の点は、計画(Plan)・実行(Do)・評価(Check)・見直し(Act)の PDCAサイクルを一度で終わらせず、 繰り返して水準を上げていく、という考え方と同じです。
次のような文書は、名前に「セキュリティ」が付いていても情報セキュリティ方針ではありません。 導入するセキュリティ製品の設定値を決めたものは、実施手順の側です。 特定の部門だけを対象にした個人情報の取扱い手順も、方針ではなく手順です。 取引先との間でやり取りする情報の範囲と守り方について両社で合意したものは、会社どうしの約束(契約)で、自社の方針ではありません。
ポリシーを作る順番
総務省のガイドラインは、情報セキュリティポリシーを作る流れを次の順に示しています。 まず体制を作り、基本方針を決め、そのあとで情報資産とリスクを調べて、その結果から対策基準を作ります。
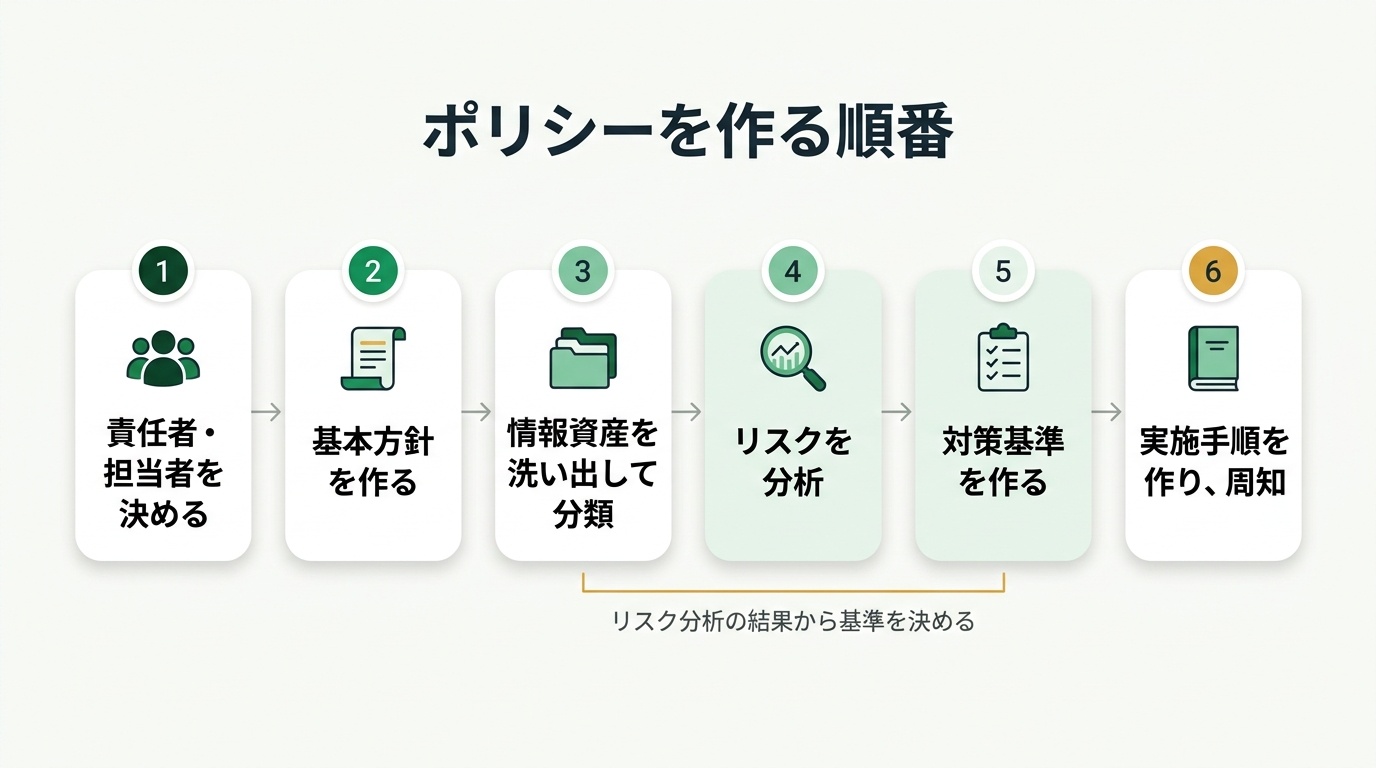
体制と基本方針が先、対策基準はリスク分析の結果を見てから作ります。
策定と導入の流れ
1. 策定する責任者や担当者を決める(組織体制を作る)
2. 基本方針を作る
3. 保有する情報資産を洗い出し、重要性で分類する
4. 情報資産をとりまく脅威と脆弱性を調べ、リスクを分析する
5. 分析の結果に合わせて対策基準を作り、基本方針とあわせて、組織の長の決裁でポリシーとして正式に決める
6. 実施手順を作り、ポリシーと手順を職員に周知する
リスクを分析するには、先に「何を持っているか」が分かっていなければならないので、情報資産の洗い出しと分類はリスク分析より前です。 情報資産の分類やリスクの分析・評価のやり方は、リスクマネジメントの回で扱います。
マルウェア感染時の対応
実施手順の代表的な中身の1つが、マルウェアに感染したとき、または感染が疑われるときに、利用者が何をするかです。 画面に見覚えのない警告が出る、ソフトウェアが突然終了する、知らないファイルができている、といった異変があれば、感染を疑います。
IPA の「中小企業の情報セキュリティ対策ガイドライン」の手引きは、まず感染したパソコンの利用を停止し、ネットワークから切り離すことが重要だとしています。 感染が疑われたら、最初にネットワークから切り離し、ほかの機器へ広がるのを止めます。 有線ならLANケーブルを抜き、無線LANなら無線の通信を切ります。あわせて、決められた連絡先(情報セキュリティの責任者やシステム管理者)にすぐ報告します(同ガイドラインの規程サンプルは「切り離してから連絡」の順です)。
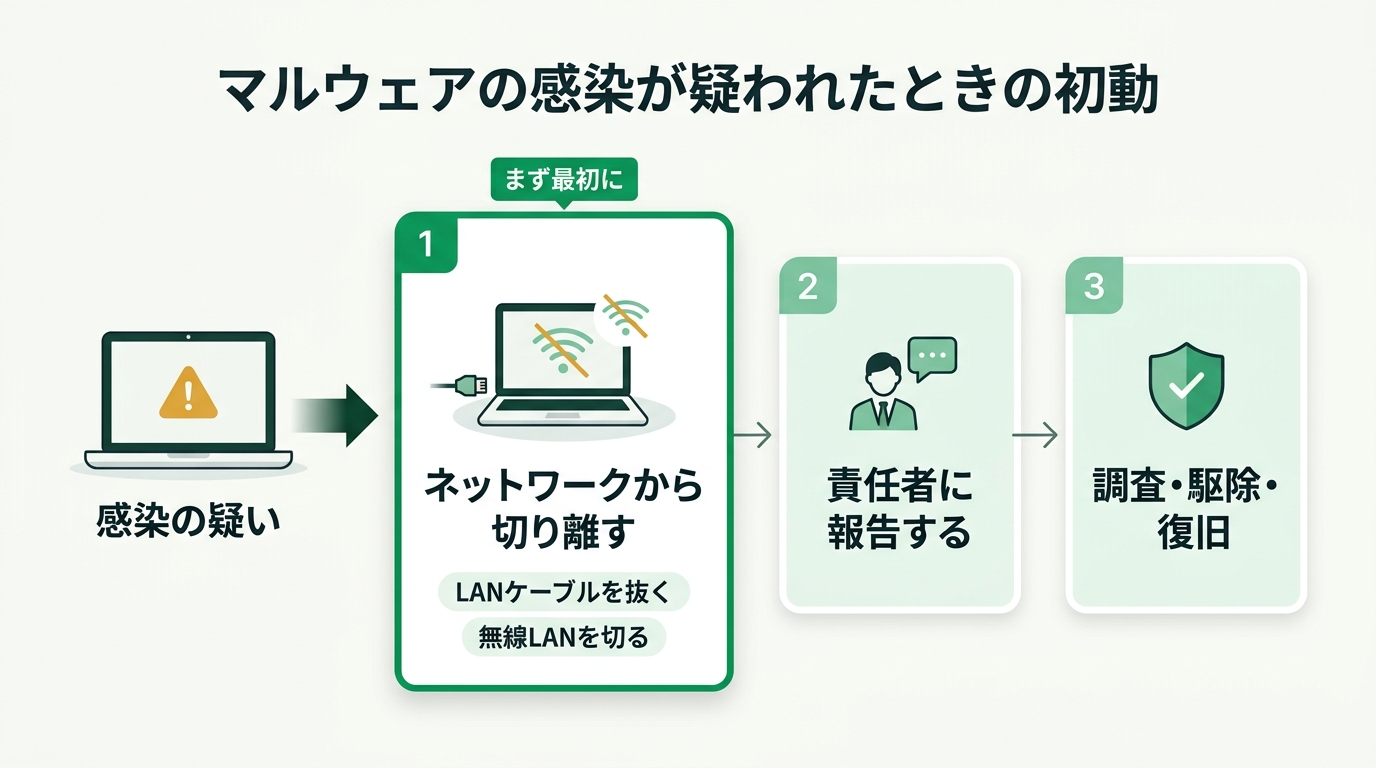
感染が疑われたら、まずネットワークから切り離し、それから報告します。
つないだままにすると、社内のほかのPCやサーバに広がったり、外部へ情報を送り出されたりするおそれがあります。次の行動は、切り離しより先にやることではありません。
最初にやることではないもの
マルウェア定義ファイルを最新にする … 調査と駆除の段階で行う。感染したPCをネットワークにつないだまま更新するのではなく、別のコンピュータで最新版を入手して取り込む、という手順がIPAの規程のサンプルにある
ソフトウェアを入れ直す … 原因も広がりも分からないうちに入れ直しても、感染は止まらない。手がかりも消える
無線LANの暗号化方式を変える … 通信の盗聴を防ぐ対策で、感染したPCからの広がりを止めるものではない
総務省のガイドラインの例文も、感染時は「事前に決められた初動対応の手順に従って対応する」ことを求めています。慌てないために、手順はあらかじめ決めて周知しておきます。 マルウェア対策ソフトや定義ファイルのしくみはマルウェア対策・バックアップの回で扱います。
ソーシャルメディアポリシーとプライバシーポリシー
情報セキュリティポリシーのほかにも、組織が定めて公開する方針があります。
ソーシャルメディアポリシー(ソーシャルメディアガイドライン、SNS利用ポリシー)は、組織とソーシャルメディアの関わり方を定めたものです。 会社の公式アカウントの運用ルールと、役員・従業員が使うときのルールの2つを定めます。
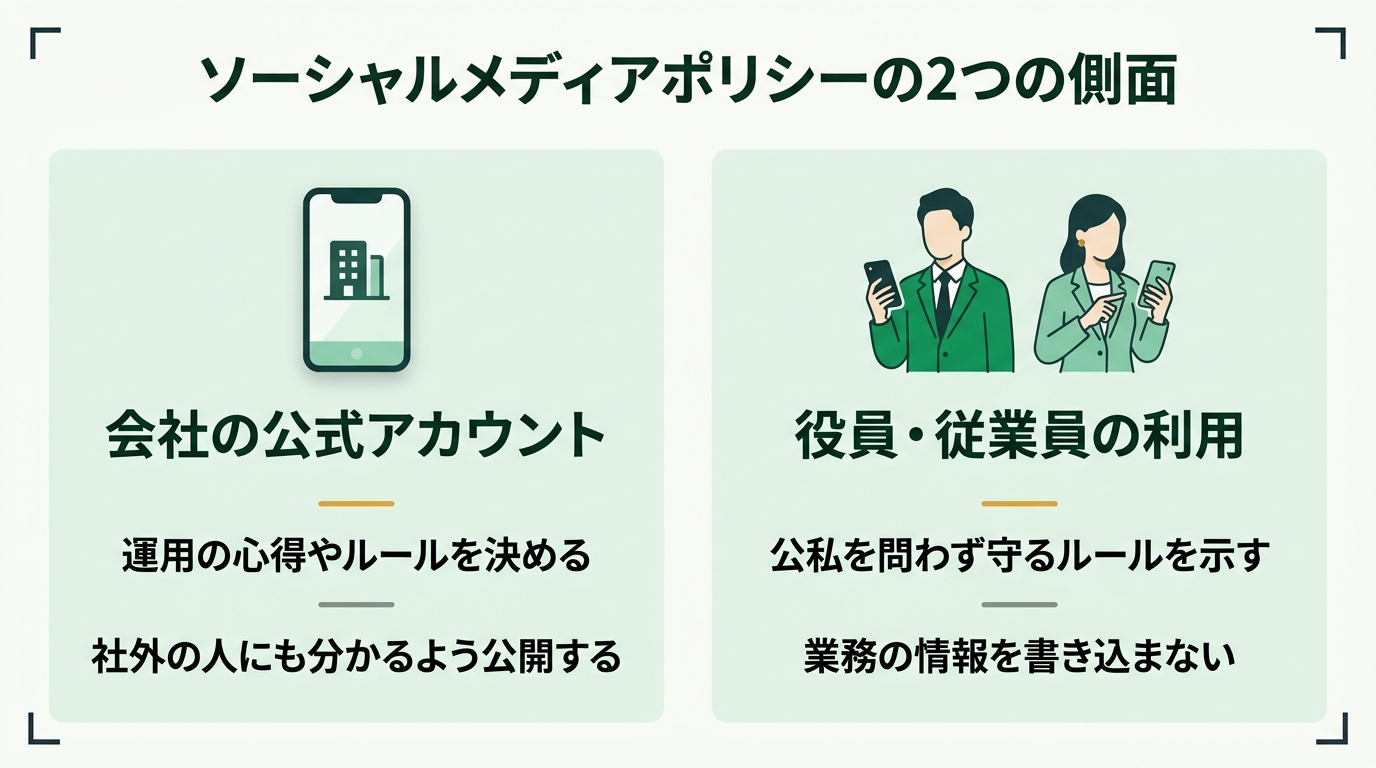
会社のアカウントの運用方針と、役員・従業員が使うときのルール。2つをまとめて定めます。
ソーシャルメディアポリシーで定めること
公式アカウントの運用 … 会社がソーシャルメディアを使うときの心得やルール。Webサイトなどに掲載して、社外の人にも分かるようにする
役員・従業員の利用 … 仕事で使うときだけでなく、個人として使うときも含めて、守るルールを示す。例:業務に関わる情報を書き込まない
個人のアカウントでの書き込みでも、業務の情報が漏れたり会社の信用を落としたりすれば会社の問題になるので、私的な利用も対象に含めます。 一方、報道機関やソーシャルメディアの側が会社に取材や問合せをするときの受付の決まりは、広報の窓口の話で、ソーシャルメディアポリシーで定めることではありません。
プライバシーポリシー(個人情報保護方針)は、個人情報を適正に扱うための組織としての取組の方針です。 個人情報保護委員会のガイドラインは、安全管理措置の最初の項目として、個人データの適正な取扱いに組織で取り組むための基本方針を定めることが重要だとし、書く項目の例として 「事業者の名称」「関係法令・ガイドライン等の遵守」「安全管理措置に関する事項」「質問及び苦情処理の窓口」を挙げています。
通販サイトを運営する会社が、お客様の個人情報を適正に扱うための取組と、取扱いについての問合せ・苦情の窓口を文書にまとめて示すことにしました。 この文書にあたるものはどれですか。
○ 正解 プライバシーポリシー(個人情報保護方針)です。
個人情報を適正に扱うための組織の取組の方針で、質問や苦情の窓口も書く項目の例に挙がっています。
× 公式アカウントの運用や、役員・従業員がソーシャルメディアを使うときのルールを定めるものです。お客様の個人情報の扱いを示すものではありません。
× 個々のシステムや業務の具体的な手順で、公開しないものです。社外の人に取組を示す文書ではありません。
× 社内のすべての情報システムに共通して守る事項や判断の基準です。個人情報に絞った取組や苦情の窓口を示す文書ではありません。
まとめ
この回で持ち帰ること
1. 基本方針(組織の考え方・経営者の意思)→ 対策基準(全体に共通の守るべき基準)→ 実施手順(具体的な手順・マニュアル)。下ほど具体的
2. 情報セキュリティポリシー=基本方針+対策基準。実施手順はその下に置き、公開しない
3. ISMSの情報セキュリティ方針=組織の意図と方向付け。経営者が定め、組織全体に向けて、関係者に伝え、継続的改善の約束を含める
4. 作る順番=責任者・担当者を決める → 基本方針 → 情報資産の洗い出しと分類 → リスク分析 → 対策基準 → 実施手順と周知
5. 感染が疑われたら、まずネットワークから切り離す(LANケーブルを抜く・無線を切る)。次に報告。定義ファイルの更新や入れ直しはそのあと
6. ソーシャルメディアポリシー=公式アカウントの運用(公開する)+役員・従業員の公私の利用ルール。プライバシーポリシー=個人情報保護方針
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の6問です。
ポリシーの構成と方針
令和4年度 問85基本方針・対策基準・実施手順令和5年度 問94ISMSの情報セキュリティ方針令和6年度 問94ポリシー策定の作業の順序令和7年度 問84情報セキュリティ方針に含めること
感染時の対応・ソーシャルメディア
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン」(令和7年3月版)、 IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年3月27日)と付録5「情報セキュリティ関連規程(サンプル)」・付録8「中小企業のためのセキュリティインシデント対応の手引き」、 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月14日施行版)。 練習問題は当サイトが説明のために作ったものです。