情報セキュリティとは、情報の機密性・完全性・可用性の3つを保つことです。事故も対策も、この3つのどれに関わるかで整理できます。
機密性・完全性・可用性
情報セキュリティの規格 JIS Q 27000 は、情報セキュリティを「情報の機密性、完全性及び可用性の維持」と定めています。 3つの要素の定義と、その言い換えは次のとおりです。
情報セキュリティの3要素
機密性 … 許された人だけが、情報を見たり使ったりできること。定義は「認可されていない個人、エンティティ又はプロセスに対して、情報を使用させず、また、開示しない特性」
完全性 … 情報が正しく、欠けていないこと。定義は「正確さ及び完全さの特性」
可用性 … 許された人が、使いたいときに使えること。定義は「認可されたエンティティが要求したときに、アクセス及び使用が可能である特性」
エンティティは、人や組織、プログラムなど、情報を扱う主体のことです。
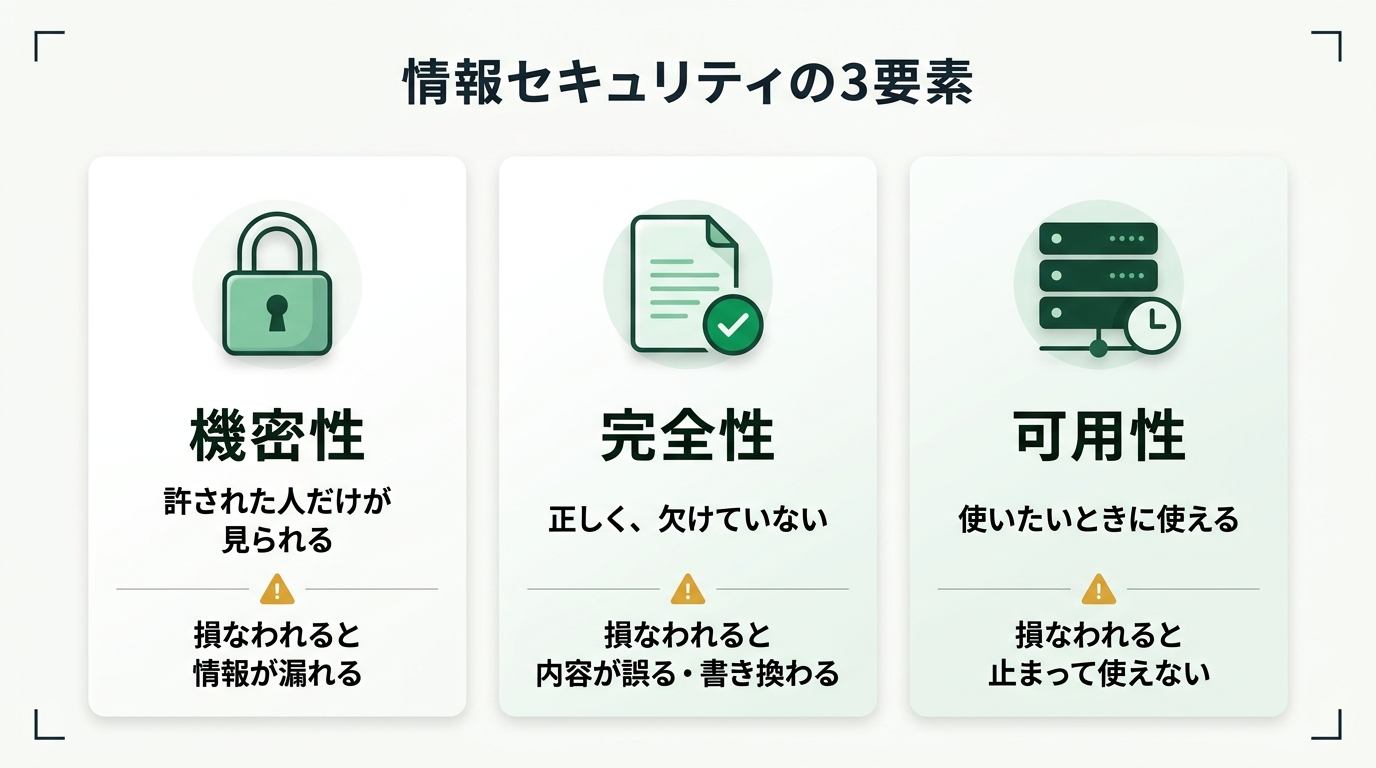
「漏れた」なら機密性、「誤った・書き換わった」なら完全性、「止まった」なら可用性です。
事故が起きたとき、どの要素が損なわれたかは、何が起きたかを1語で言うと決まります。 情報が「漏れた」なら機密性、内容が「誤った・書き換わった」なら完全性、システムが「止まって使えない」なら可用性です。
たとえば、顧客名簿が外部に流出したのは機密性の問題です。担当者が商品の単価を打ち間違え、誤った値が登録されたのは完全性の問題です。 通販サイトが大量のアクセスを送りつけられて表示されなくなったのは可用性の問題です。 2つめの例のように、攻撃でなくても、うっかりした誤りや機器の故障で要素は損なわれます。 原因が何かではなく、結果として何が失われたかで決めます。
ネットワークを通じて情報システムやデータを狙う攻撃を、まとめてサイバー攻撃といいます。 サイバー攻撃も、狙う要素で見ると整理できます。大量の通信を送りつけてサービスを止める DoS 攻撃や、それを多数の機器から一斉に行う DDoS 攻撃は可用性を、 Webページの改ざんは完全性を、情報を盗み出す攻撃は機密性を損ないます。 攻撃の手口そのものは、脅威と脆弱性の回で扱います。
ある会社の勤怠システムで、保守の作業の誤りにより、一部の社員の出勤時刻が別の社員の値で上書きされていました。 システムは止まらずに動いていて、データが社外に出た形跡もありません。損なわれた要素はどれですか。
× データは社外に出ていないので、許可のない人に見られたわけではありません。
× システムは止まらずに動いていて、使いたいときに使えています。
○ 正解 完全性です。
出勤時刻が別の値で上書きされ、データが正しくなくなりました。攻撃ではなく作業の誤りでも、正しさが失われれば完全性が損なわれたことになります。
× 漏れてもいないし、止まってもいません。起きたのは「内容が誤った」ことだけです。
対策は、どの要素を高めるか
対策も、3つのどれを高めるかで分けられます。 その対策が「漏れる・誤る・止まる」のどれを防ぐかを考えると、高める要素が決まります。
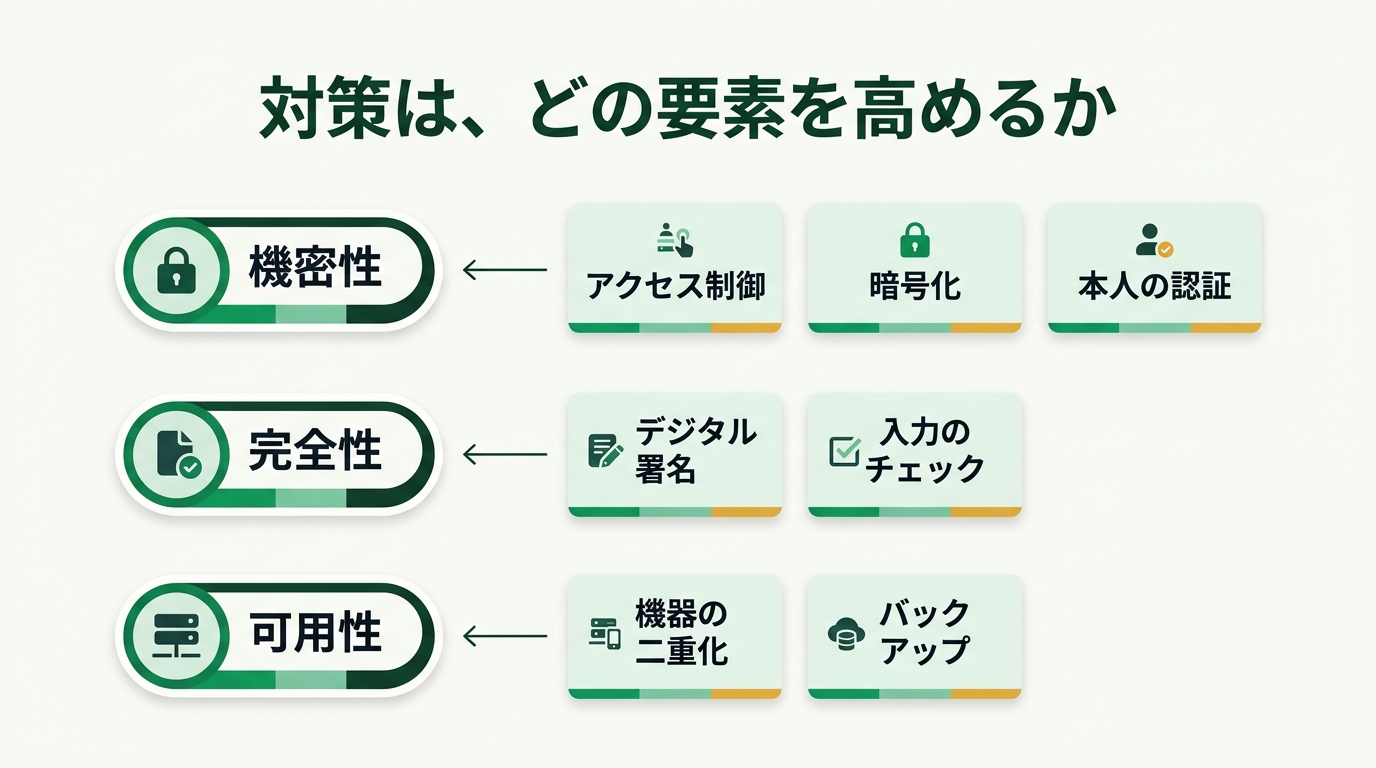
対策は、それが防ぐ事故から逆に考えると、どの要素を高めるかが決まります。
対策と高める要素
機密性を高める … アクセス制御(だれに何を許すかを決め、それ以外を拒む)、暗号化、パスワードや生体認証による本人の認証、入退室の管理。どれも「許可のない人に見せない」ための対策
完全性を高める … デジタル署名(書き換えられたら分かる)、入力した値のチェック。どれも「内容が誤ったまま・書き換えられたまま使わない」ための対策
可用性を高める … ディスクや機器の二重化(1台が壊れても、もう1台で動き続ける)、バックアップ。どれも「止まらない・止まってもすぐ戻す」ための対策
たとえば、サーバ室の入室で、暗証番号に加えて指の静脈による認証も求めるようにしたとします。 これは許可のない人を部屋に入れないための対策なので、高まるのは機密性です。サーバの故障(可用性)やデータの誤り(完全性)を防ぐ対策ではありません。 それぞれの対策の仕組みは、暗号・デジタル署名・利用者認証と マルウェア対策・バックアップ・ネットワークの防御の回で扱います。
3要素に加えて挙げられる特性
JIS Q 27000 は、情報セキュリティに真正性、責任追跡性、否認防止、信頼性などの特性を含めることもある、と注記しています。
真正性 … 利用者や情報が、名乗っているとおりの本物であること
責任追跡性 … だれがどの操作をしたかを、あとからその人までたどれること。操作の記録(ログ)を残すのは、これを支える代表的な手段
否認防止 … ある操作や出来事が起きたことと、だれがそれを起こしたかを証明でき、あとから「やっていない」と言い逃れさせないこと。デジタル署名はこれにも使われる
信頼性 … システムが、意図したとおりの動作と結果を一貫して示すこと
入室の認証を強めるのは「入れてよい人かどうか」を確かめる対策で、入ったあとで「入っていない」と言わせないための否認防止とは目的が違います。
ゼロトラスト
これまでの守り方の中心は境界型セキュリティでした。社内のネットワークとインターネットの境目にファイアウォールなどを置き、 外からの攻撃を境界で止めます。デジタル庁の「ゼロトラストアーキテクチャ適用方針」は、境界型は 内部には「信頼できるもの」だけが存在することが前提で、標的型攻撃や内部犯行の事例から限界があると言われている、と説明しています。 いったん内側に入り込まれると、内側では自由に動けてしまうからです。テレワークやクラウドサービスが広がり、 社内と社外の境目そのものもはっきりしなくなりました。
そこで出てきたのがゼロトラストです。同じ方針は、ゼロトラストを 「境界の内部が侵害されることも想定したうえで」、要求ごとに必要最小の権限でアクセス制御を行う考え方としています。 社内のネットワークからのアクセスだから安全、とは考えず、内からでも外からでも、アクセスのたびに確かめます。
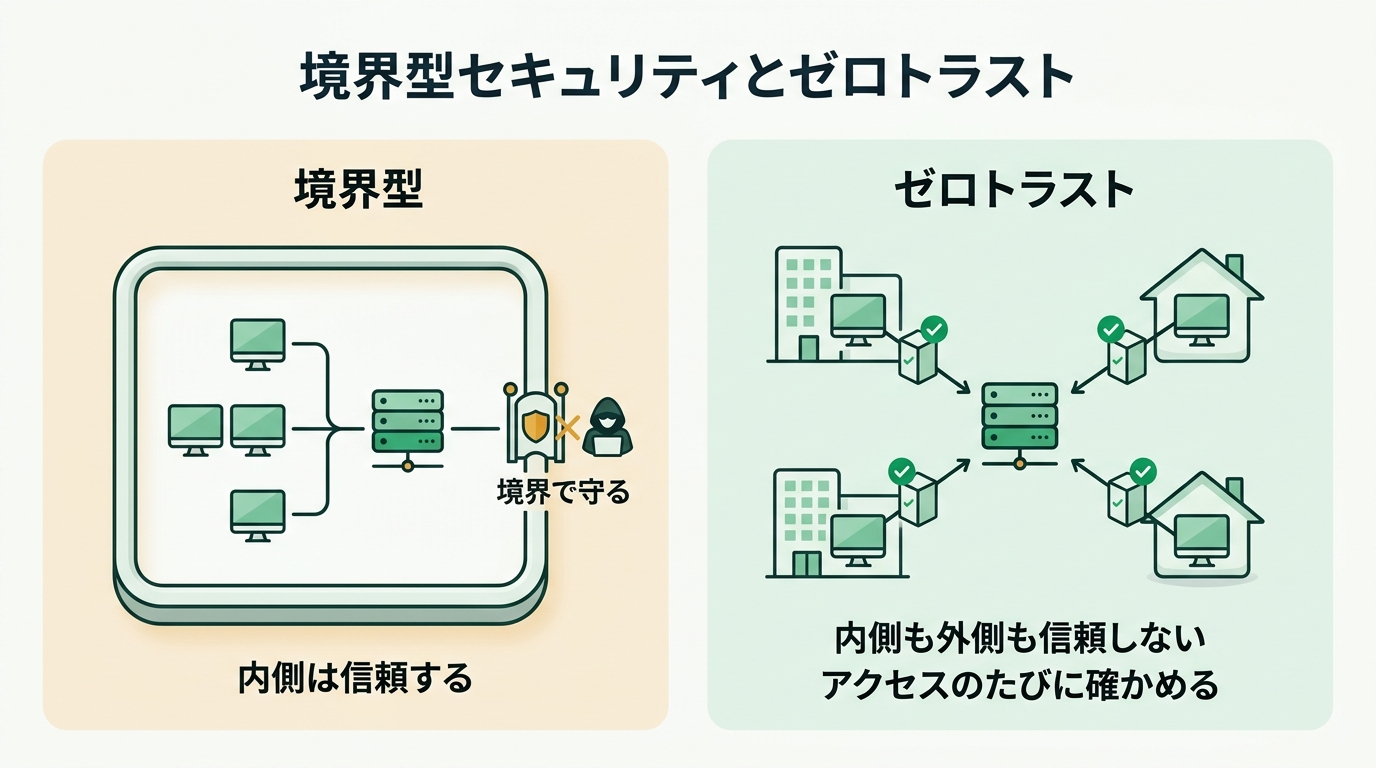
境界型は「内側なら安全」と考え、ゼロトラストは内側からのアクセスも毎回確かめます。
ゼロトラストで行うことの例
アクセスのたびに本人を確かめる … 社内からでも、パスワードに別の要素を組み合わせる多要素認証(要素が2つなら二要素認証)などで確かめる
権限は必要最小限 … その仕事に必要なデータや機能だけを使わせる
端末の状態も確かめる … OS などのバージョンや設定が安全な状態かを見てから使わせる
社内の通信も守る … 社内のネットワークも安全とは限らないとして、通信を暗号化する
見張り続ける … アクセスの状況を記録し、ふだんと違う動きを見つける
ゼロトラストは、境界の防御をやめるという意味ではありません。同じ方針は、ゼロトラストが境界型セキュリティを否定するものではないと断っています。 変わるのは「内側なら信頼してよい」という前提を捨てる点です。 逆に、インターネットにつながる端末だけに対策をして、社内だけで使う端末は対策から外すのは、内側を信頼する考え方で、ゼロトラストとは反対です。 また、見つかった脆弱性を修正するパッチを早く当てることは大切ですが、境界型でも行う基本の対策で、それだけではゼロトラストの特徴になりません。
ある会社は、在宅勤務と出社を自由に選べるようにするにあたり、ゼロトラストの考え方で社内システムの守り方を見直すことにしました。 ゼロトラストの考え方に合うものはどれですか。
× 社内ネットワークに入ったあとは信頼する形で、境界型の考え方です。入り込まれたら内側で自由に動かれてしまいます。
× 社内にいることを理由に確認を省いています。内側を信頼しないのがゼロトラストなので、反対の考え方です。
× 境界の守りを強める対策です。境界の防御も大切ですが、内側に入られたあとの備えにはなりません。
○ 正解 社内からのアクセスでも、業務システムを使うたびに本人と端末の状態を確かめ、その仕事に必要な機能だけを使わせるです。
内か外かで信頼を決めず、アクセスのたびに確かめ、権限を必要最小限にしています。ゼロトラストの考え方そのものです。
セキュリティバイデザインとプライバシーバイデザイン
システムができあがってから穴をふさぐのではなく、企画・設計の段階から情報セキュリティを組み込んでおく方策を、 セキュリティバイデザインといいます(セキュアバイデザインとも呼ばれます)。 現行のシラバスでは、アプリケーションや IoT システムのセキュリティの項目に置かれている用語です。
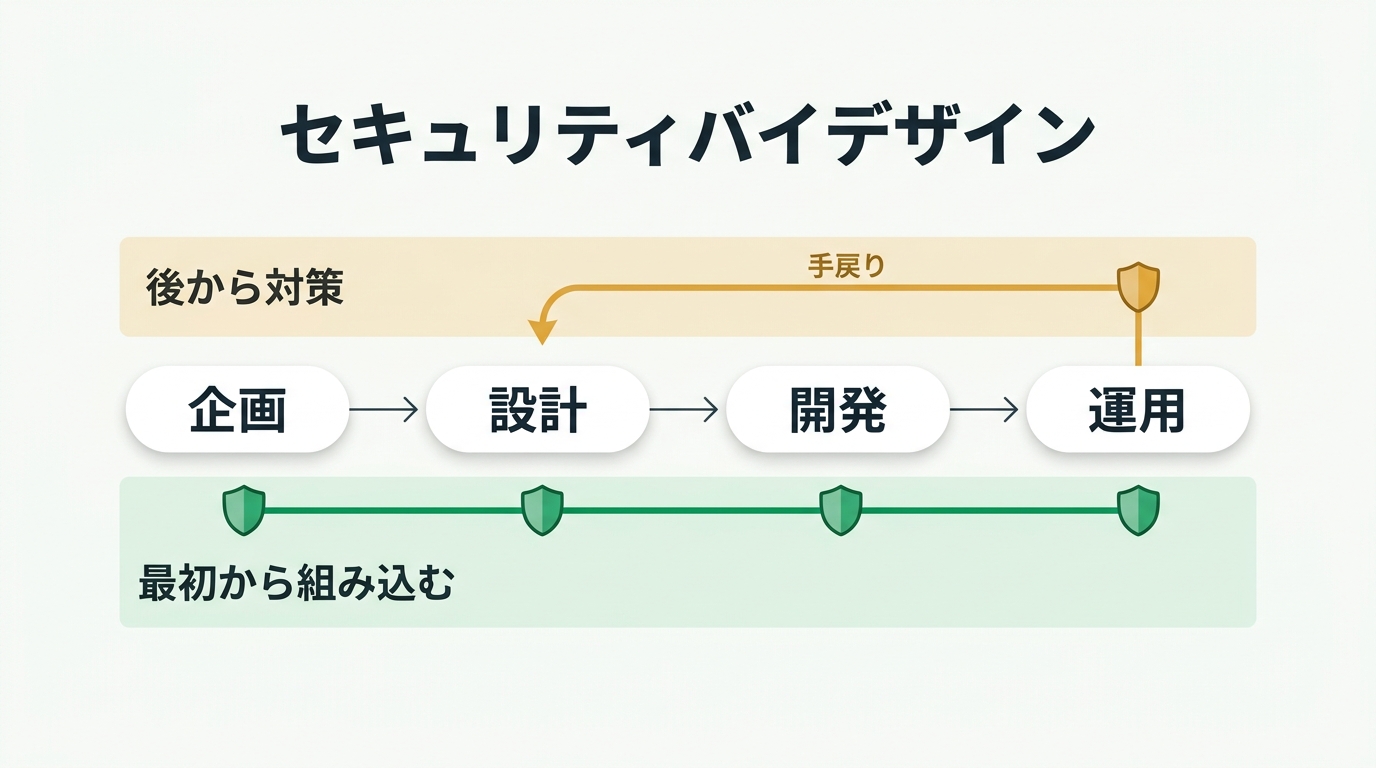
セキュリティを企画の段階から組み込むと、できあがってからの手戻りを防げます。
デジタル庁の「政府情報システムにおけるセキュリティ・バイ・デザインガイドライン」は、 企画から設計、開発、運用までの全体を通じて一貫したセキュリティを確保する方策としています。 運用に入ってから大きな対策漏れが見つかると、設計からやり直す手戻りになります。 最初から組み込めばこの手戻りを防げ、納期を守りやすく、セキュリティにかかる費用も抑えられる、というのがその利点です。
同じ考え方を個人情報の保護に当てはめたものがプライバシーバイデザインです。 個人情報保護委員会は、事前の対策を重視し、事業全体を通じて計画的にプライバシー保護の取組を行う考えと説明しています。 たとえば、新しいサービスを企画する段階で、集める個人情報を本当に必要なものだけに絞っておく、といった取組です。 この考えを実践する手法の1つに、個人情報を扱う事業がプライバシーに与える影響を事前に評価する PIA(プライバシー影響評価)があります。
名前の似た用語と混同しないようにしておきます。セキュアブートは、機器を起動するときに、正しいソフトウェアかどうかを確かめてから起動する仕組みで、設計の進め方の考え方ではありません。 ユニバーサルデザインは、年齢や障害の有無などにかかわらず、だれにでも使いやすいように設計する考え方で、セキュリティとは別のものです。リブートは、機器やソフトウェアを再起動することです。
まとめ
この回で持ち帰ること
1. 情報セキュリティ=機密性(許された人だけが見られる)・完全性(正しく欠けていない)・可用性(使いたいときに使える)を保つこと
2. 損なわれた要素は結果で決める。「漏れた」→機密性、「誤った・書き換わった」→完全性、「止まった」→可用性。うっかりの誤りや故障でも損なわれる
3. 対策は防ぐ事故で決める。アクセス制御・暗号化・本人の認証→機密性、デジタル署名・入力のチェック→完全性、二重化・バックアップ→可用性
4. ほかに真正性・責任追跡性・否認防止・信頼性を含めることもある。否認防止=あとから「やっていない」と言わせない
5. ゼロトラスト=内側も信頼しない。社内からでもアクセスのたびに確かめ(多要素認証など)、権限は必要最小限
6. セキュリティバイデザイン=企画・設計の段階からセキュリティを組み込む。個人情報の保護に当てはめたのがプライバシーバイデザイン
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の7問です。
ゼロトラスト・セキュリティバイデザイン
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 JIS Q 27000:2014(情報セキュリティマネジメントシステム-用語)の情報セキュリティと3要素の定義(JIPDEC の ISMS 解説資料による)、 デジタル庁「ゼロトラストアーキテクチャ適用方針」(2022年6月30日)、「政府情報システムにおけるセキュリティ・バイ・デザインガイドライン」(2024年1月31日)、 個人情報保護委員会「PIAの取組の促進について」(2021年6月30日)。 練習問題は当サイトが説明のために作ったものです。