ISMS(情報セキュリティマネジメントシステム)は、情報資産のリスクを組織として管理し、その取組を一度で終わらせずに回し続けるための仕組みです。
情報セキュリティマネジメントとISMS
個々の技術的な対策だけでは、組織の情報は守り切れません。どの情報をどこまで守るかを組織として決め、守られているかを確かめ、足りなければ直す。 この管理の活動が情報セキュリティマネジメントです。
情報セキュリティマネジメントの考え方
情報セキュリティポリシーに基づく情報の管理 … 経営者が定めた方針と規程に沿って情報を扱う(中身は情報セキュリティ諸規程の回)
情報資産 … 守る対象。情報システム、データ、文書など(リスクマネジメントの回)
リスクマネジメント … 情報資産ごとにリスクを特定・分析・評価し、手の打ち方を決める
情報セキュリティインシデント … 情報漏えいやシステムの停止など、組織に害を及ぼすおそれのある出来事
ISMSの普及を進めている JIPDEC は、ISMS を「個別の問題毎の技術対策の他に、組織のマネジメントとして、自らのリスクアセスメントにより必要なセキュリティレベルを決め、プランを持ち、資源を配分して、システムを運用すること」と説明しています。 目指すのは、機密性・完全性・可用性をバランスよく保ち、リスクを適切に管理していると利害関係者に信頼してもらうことです。
ISMSの活動の中心は、情報資産を洗い出し、そのリスクを特定・分析・評価して管理することです。 似た改善活動と区別しておきます。業務プロセスを見直してコストや品質を改善するのはBPR、 ITサービスの品質を継続的に改善するのはITサービスマネジメント、開発プロセスの成熟度を評価して改善するのはCMMIで、どれもISMSではありません。
ISMSの規格 ── JIS Q 27001と27002
ISMSの作り方は、国際規格 ISO/IEC 27001 と、それを日本語にした JIS Q 27001 に定められています(現在の版は JIS Q 27001:2023)。 JIS Q 27001 は、組織がISMSを確立し、実施し、維持し、継続的に改善するための要求事項です。 「どのように実現するか」という方法ではなく、「組織が何を行うべきか」を主に書いています。
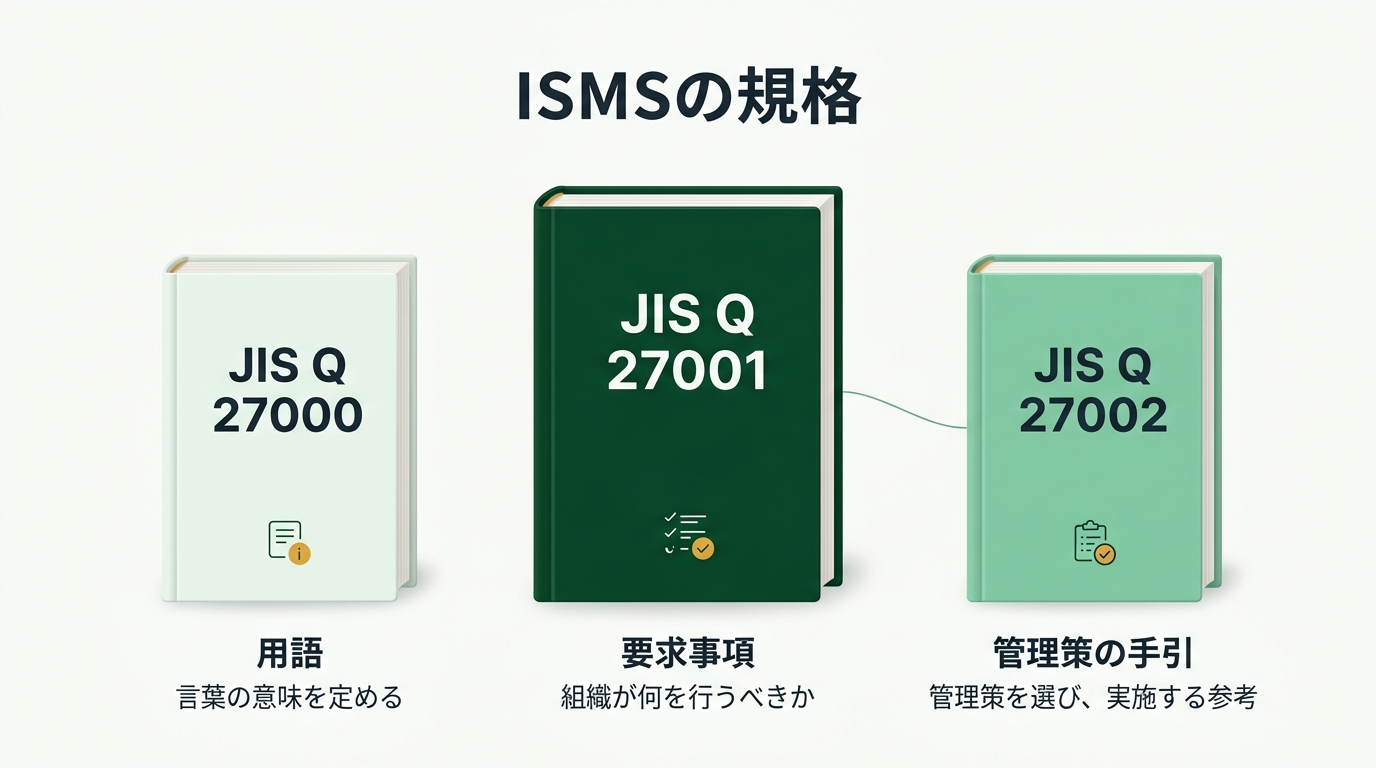
中心は要求事項のJIS Q 27001。27002は管理策の手引、27000は用語を受け持ちます。
3つの規格の役割
JIS Q 27001 … ISMSの要求事項。「〜しなければならない」の形で書かれ、認証の基準にもなる
JIS Q 27002 … 情報セキュリティ管理策の手引。管理策を選ぶ参考や実施の指針。「〜することが望ましい」の形で書かれる
JIS Q 27000 … ISMSで使う用語とその定義
JIS Q 27001 の箇条4〜10は、どの組織も必ず実施します。巻末の附属書Aの管理策は、リスクアセスメントに基づく理由があれば除外でき、 採否と除外の理由は適用宣言書にまとめます。第三者が審査して認証する仕組みは、情報セキュリティの制度の回で扱います。
PDCAで回す ── 箇条との対応
JIS Q 27001 に「PDCAモデル」という言葉はありませんが、JIPDEC のガイドは、箇条6を Plan、箇条8を Do、箇条9を Check、箇条10を Act にあたると説明しています。 そのほか、箇条4で適用範囲、箇条5で経営者の情報セキュリティ方針、箇条7で人・資源・文書などの支えを定めます。
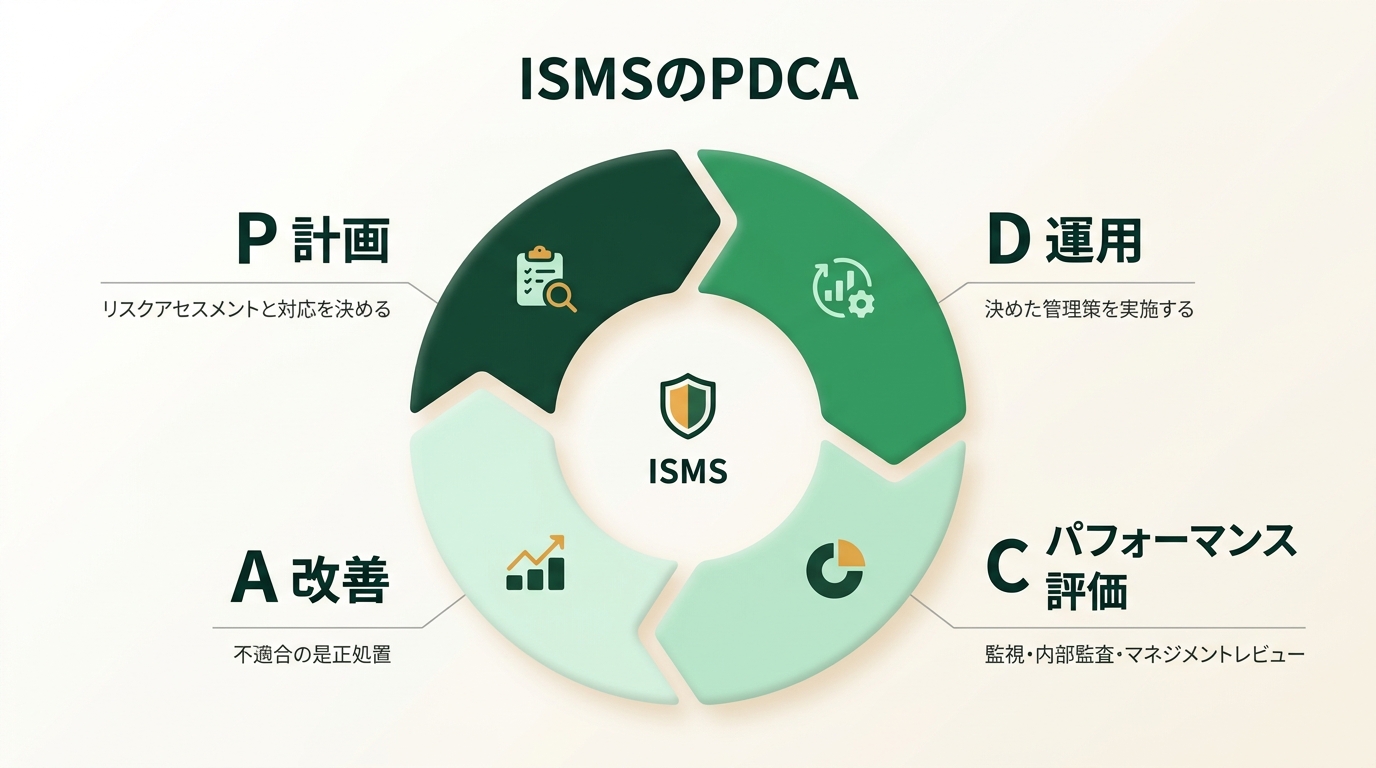
箇条6が計画、箇条8が運用、箇条9が評価、箇条10が改善にあたります。
JIS Q 27001 の箇条とPDCA
P 箇条6 計画 … 対処が必要なリスク及び機会を決定する。リスク基準を決め、リスクアセスメントとリスク対応のやり方、使う管理策、目的と計画を決める
D 箇条8 運用 … 運用の計画と管理。決めた間隔でリスクアセスメントを行い、管理策を実施する
C 箇条9 パフォーマンス評価 … 監視・測定・分析・評価、内部監査、トップマネジメントによるマネジメントレビュー
A 箇条10 改善 … 見つかった不適合(要求事項を満たしていないこと)への是正処置と、ISMSの継続的改善
見分け方は一般の PDCA と同じです(経営管理の回)。 情報資産を洗い出して対策と目標を決めるのは P、手順書どおりにサーバを毎日監視するのは、中身が「監視」でも決めたことの実行なので D、 その運用を第三者が客観的に評価するのは C、評価で見つかった問題を受けて手順を変えるのは A です。 内部監査とマネジメントレビューは「評価する」活動なので C、是正処置は「直す」活動なので A です。
ISMSを運用する会社で、内部監査で「退職した社員のアカウントが残っていた」と指摘されました。 原因を調べ、退職の手続に「アカウントの削除を確認する」手順を加えました。この活動は PDCA のどれですか。
× P は、管理策と目標を決める段階です。ここでは評価で見つかった問題を直しています。
× D は、決めた手順どおりにアカウントを管理する日々の作業です。
× C にあたるのは、問題を見つけた内部監査のほうです。
○ 正解 A(改善)です。
不適合の原因を調べ、同じことが起きないように手順を変えているので、箇条10の是正処置です。
内部監査とマネジメントレビュー
ISMSの内部監査は、組織が自分でISMSを点検する活動です。監査では次の3つを確かめます。
内部監査で確かめること
組織が決めた要求事項に従っているか … 自社の方針・規程・手順どおりか
JIS Q 27001 の要求事項に適合しているか … 規格が求めることを満たしているか
有効に実施され、維持されているか … ISMSが組織にとって効果を上げているか
どちらか片方の基準だけで監査するのではなく、自社の決まりと規格の両方に照らし、さらに有効かどうかまで判断します。 内部監査はあらかじめ定めた間隔で計画的に行うもので、不定期の抜き打ちを原則とするものではありません。 計画を立てるときは、前回の監査で見つかった問題が直っているかも確かめる必要があるので、前回の結果を生かします。 監査員は、監査の客観性と公平性を保てる人を選びます。規格は独立性までは求めていませんが、監査の指針(JIS Q 19011)は、できる限り監査の対象から独立した立場にあることが望ましいとしています(監査人の独立性は監査の回)。
内部監査の結果は、トップマネジメント(経営陣)が定めた間隔でISMS全体を見直すマネジメントレビューの重要な材料になります。
監査で見つかった不適合への処置には2段階あります。見つかった不適合そのものを取り除くのが修正、 不適合の原因を取り除いて再発を防ぐのが是正処置です。 残っていたアカウントを消すのは修正、手続に確認の手順を加えるのは是正処置です。
管理策 ── 附属書Aの93項目と4つのテーマ
管理策は、JIS Q 27000 の定義で「リスクを修正する対策」です。 方針、手順、仕組みなど、リスクを変えるあらゆる手立てを含み、対応が必要とされたリスクごとに選びます。
JIS Q 27001:2023 の附属書A には 93 の管理策が並び、JIS Q 27002:2024 は同じ93の管理策について、実施のしかたを詳しく説明しています。 93の管理策は、組織的・人的・物理的・技術的の4つのテーマに分けられています。
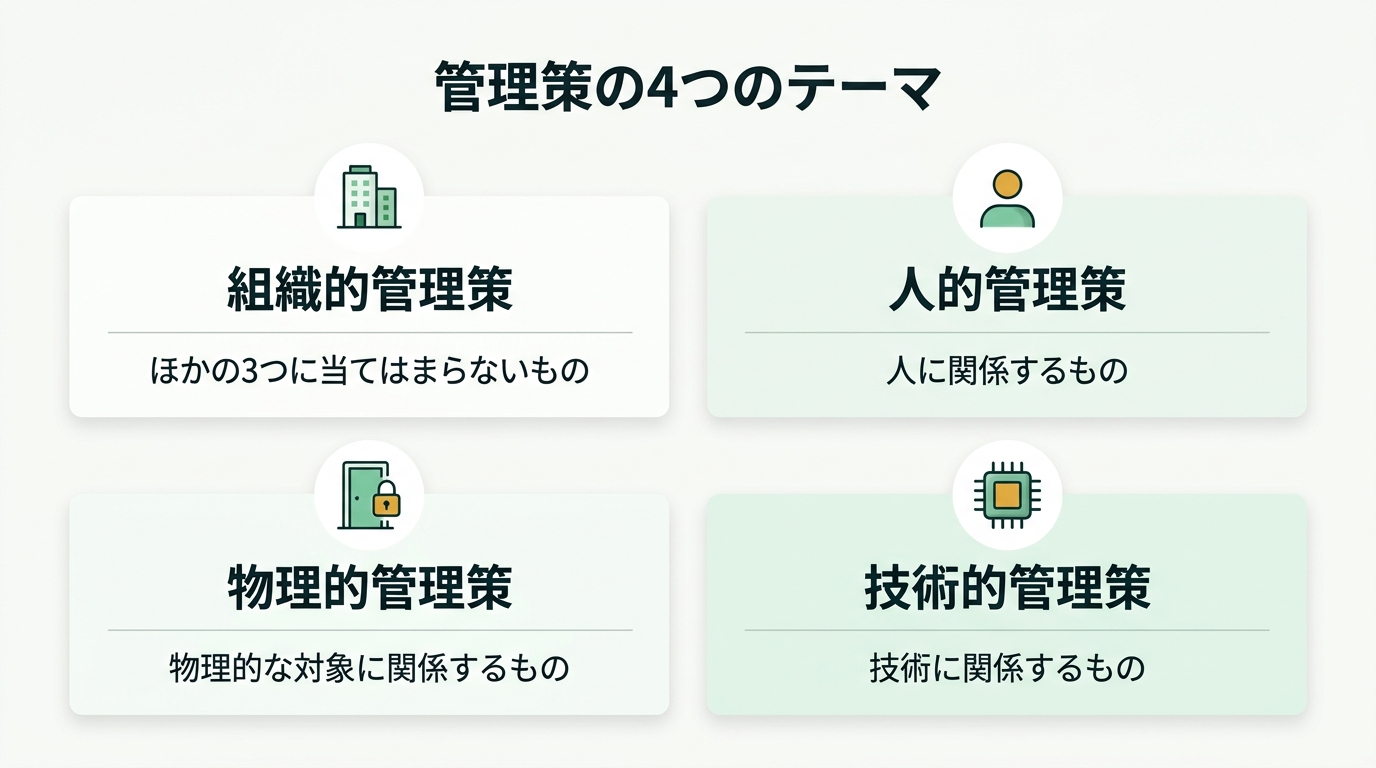
人・物・技術のどれに関係するかで分け、どれでもないものを組織的管理策にします。
管理策の4つのテーマ
人的管理策 … 個人に関係するもの。例:従業員への教育や訓練
物理的管理策 … 物理的な対象に関係するもの。例:建物や部屋への出入りの管理、物理的セキュリティの監視
技術的管理策 … 技術に関係するもの。例:情報の削除、データ漏えいの防止、ウェブフィルタリング
組織的管理策 … 上の3つのどれにも当てはまらないもの。例:脅威の情報の収集、クラウドサービスを使うときの情報セキュリティ、インシデント管理
インシデントとの関係では、発生を防ぐ予防、発生時に働く検知、発生後に働く是正の3タイプにも分けられます。
情報セキュリティインシデントの管理
JIS Q 27002 は、2つの言葉を分けて定めています。 情報セキュリティ事象は「情報セキュリティ侵害又は管理策の不具合の可能性を示す事象」、 情報セキュリティインシデントは「組織の資産に害を及ぼす又はその運用を危うくする可能性のある一つ以上の関連する特定された情報セキュリティ事象」です。 「不審なメールが届いた」のような気になる出来事が事象で、評価して害のおそれがあると特定したものがインシデントです。 報告された時点で自動的にインシデントになるわけではありません。
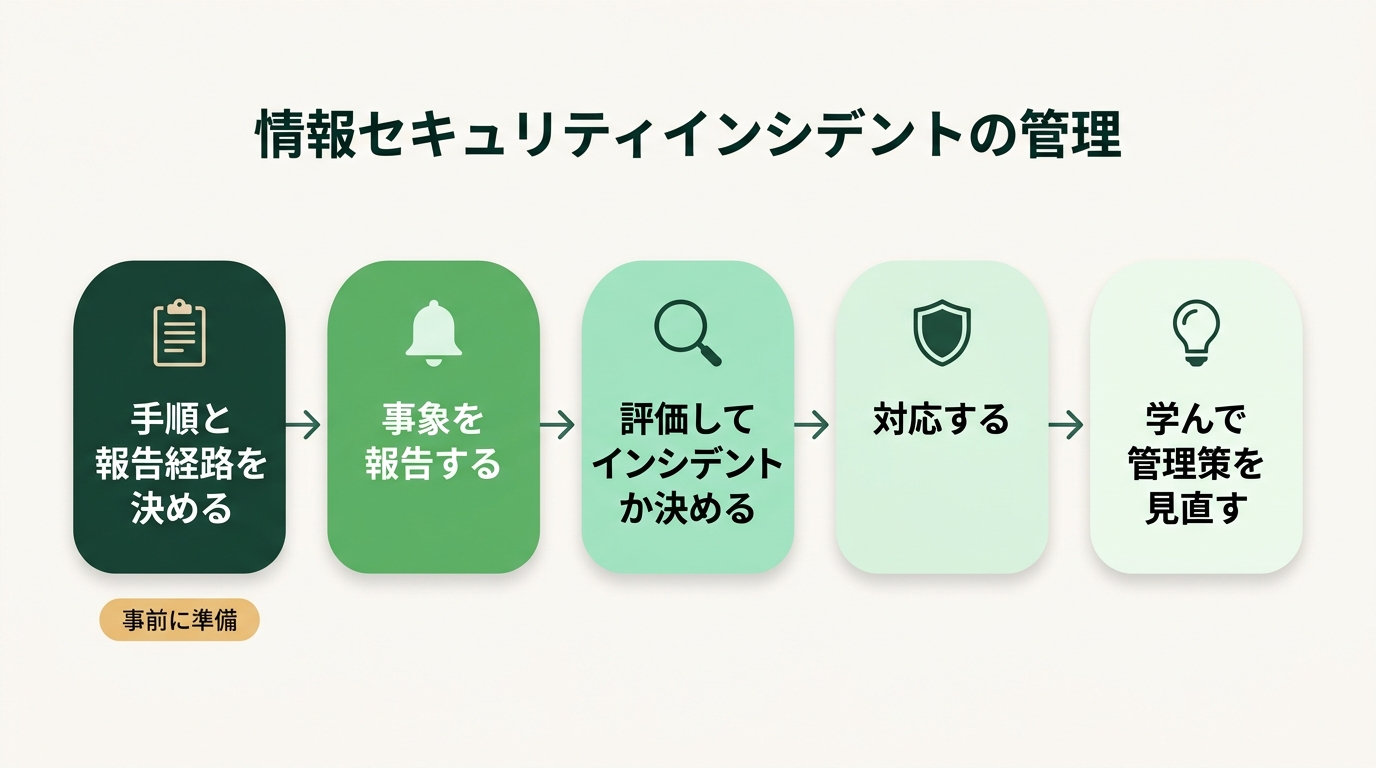
流れの一例です。手順と報告経路は事前に決めておき、対応のあとは学んだことを管理策の見直しに生かします。
JIS Q 27002 は、インシデント管理の管理策として次の5つを挙げています。
インシデント管理の5つの管理策
計画策定及び準備 … 対応の手順、責任者、連絡と報告の経路を前もって決め、文書にして関係者に知らせておく
事象の評価及び決定 … 報告された事象を評価し、インシデントとして扱うかを決める
インシデントへの対応 … 文書にしておいた手順に沿って対応する
インシデントからの学習 … 原因や管理策の不具合を振り返り、得た知識を管理策の強化と再発防止に生かす
証拠の収集 … 事象に関係する証拠を特定し、集め、保存する手順を決めて実施する
インシデントへの対応は、起きてから考えるのではなく、手順と報告経路を事前に用意しておきます。 「臨機応変が大事だから手順は作らず、やったことを記録するだけ」は逆です。学んだことも、隠さず管理策の見直しに使います。
顧客情報を含むメールを別の取引先に誤って送るインシデントが起き、相手への連絡と削除の依頼まで終えました。 次に行うこととして最も適切なのはどれですか。
× 記録や証拠は、決めた手順で集めて保存します。消すと原因も分析できません。
○ 正解 誤送信が起きた原因を分析し、送信前の確認など管理策の見直しに生かすです。
インシデントからの学習です。得た知識を管理策の強化に使い、再発を防ぎます。
× 同じ原因で再び起きるおそれが残ります。
× 個人の問題で片付けると、仕組みの弱点が見えなくなります。
まとめ
この回で持ち帰ること
1. ISMS=ポリシーに基づき、情報資産のリスクを組織として管理し続ける仕組み。中心はリスクの特定・分析・評価。業務改善(BPR)やITサービスの品質改善、開発プロセスの成熟度評価とは別のもの
2. JIS Q 27001=ISMSの要求事項(何を行うべきか)。JIS Q 27002=管理策の手引。JIS Q 27000=用語。箇条4〜10は必須、附属書Aの管理策は理由があれば除外できる
3. PDCA=P 箇条6 計画/D 箇条8 運用/C 箇条9 パフォーマンス評価(監視・内部監査・マネジメントレビュー)/A 箇条10 改善(是正処置)
4. 内部監査は、自社の決まりと JIS Q 27001 の両方への適合と、有効性を判断する。あらかじめ定めた間隔で行い、結果はマネジメントレビューへ
5. 管理策=リスクを修正する対策。附属書Aに93項目、テーマは組織的・人的・物理的・技術的の4つ
6. 事象=気になる出来事、インシデント=評価して害のおそれありと特定したもの。手順と報告経路は事前に用意し、学んだことは管理策の強化に使う
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の5問です。
インシデント管理
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 JIPDEC「ISMSユーザーズガイド」(JIS Q 27001:2023 対応、JIP-ISMS111-4.0、2025年3月)、 JIPDEC「情報セキュリティマネジメントシステム適合性評価制度の概要」(JIS Q 27001:2014 対応版、2014年4月)。 規格の文言は、これらの資料が JIS Q 27000:2019・JIS Q 27002:2024 から引用している範囲で用いています。 練習問題は当サイトが説明のために作ったものです。