攻撃手法は、名前を丸ごと覚えるより、何のすきを突くか(パスワード、ソフトウェアの作りの不備、人が信じている相手、サービスの処理能力)で分けると見分けられます。
パスワードを狙う攻撃
ログインの関門になるIDとパスワードを破る攻撃は、2つを区別します。
総当たり攻撃(ブルートフォース攻撃) … 理論的にあり得るパスワードの組合せを、順番にすべて試して正しいものを探し当てる。パスワードが短いほど組合せが少なく、早く当たる
パスワードリスト攻撃 … 別のサイトから盗み出すなどして手に入れたIDとパスワードの組の一覧を使い、標的のサイトにログインを試みる
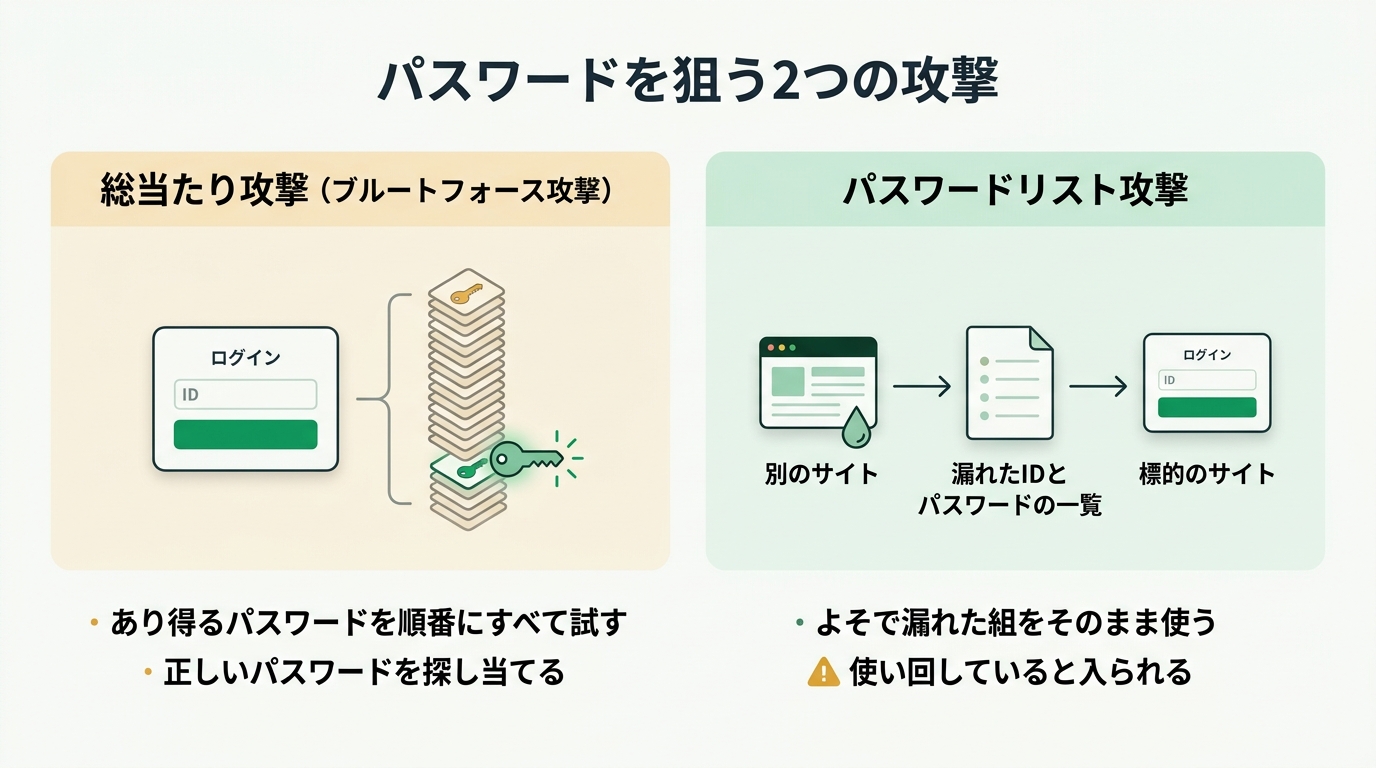
総当たりは正解を探し当て、パスワードリスト攻撃はよそで漏れた正解をそのまま使います。
総務省は、パスワードリスト攻撃(総務省の資料では「リスト型攻撃」)を、他人のIDとパスワードを入手した者が「リストのように用いて様々なサイトにログインを試みる」ものと説明し、攻撃者はパスワードの使い回しに目を付けていると述べています。 総当たりはパスワードを探し当てる攻撃、パスワードリスト攻撃はよそで漏れた正解をそのまま使う攻撃です。 辞書に載っている単語やよく使われる文字列から順に試すものは、辞書攻撃と呼ばれます。
総務省は、パスワードリスト攻撃にはサービスごとに異なるパスワードを設定することが本質的な対策になるとしています。サービスを提供する側の対策としては、二要素認証の導入や、ログインの失敗が続いたアカウントを一時的に止めるアカウントロックアウトなどを挙げています(認証の要素の考え方は「暗号と認証」の回)。
ソフトウェアの作りの不備を狙う攻撃
Webサイトやソフトウェアの作りの不備(脆弱性)を突く攻撃です。4つとも、狙う場所と被害を受ける人で見分けます。
SQLインジェクション … 入力欄に、データベースへの命令の一部として働く文字列を紛れ込ませ、想定外の命令を実行させる。被害はWebサイト側のデータ(情報の漏えいや改ざん)
クロスサイトスクリプティング(XSS) … 入力をそのままページに出す不備を突き、攻撃者のスクリプト(ブラウザで動く短いプログラム)をそのサイトのページの一部として閲覧者のブラウザで動かす。偽の画面を出す、Cookieを盗むなど、被害は閲覧者に出る
バッファオーバーフロー … プログラムが確保している記憶領域(バッファ)より長いデータを送り込んであふれさせ、不正にプログラムを実行させる
ドライブバイダウンロード … Webサイトに不正なプログラムを仕込んでおき、閲覧した人のブラウザなどの脆弱性を突いて、見ただけで本人が気付かないうちにマルウェアを送り込む
IPAの解説によると、データベースを使うWebアプリケーションの多くは、利用者が入力した内容をもとにSQL文(データベースへの命令文)を組み立てています。入力を「ただの文字」としてではなく「命令の一部」として扱ってしまう作りだと、他人の情報の閲覧や書き換え、ログインのすり抜けまで許してしまいます。
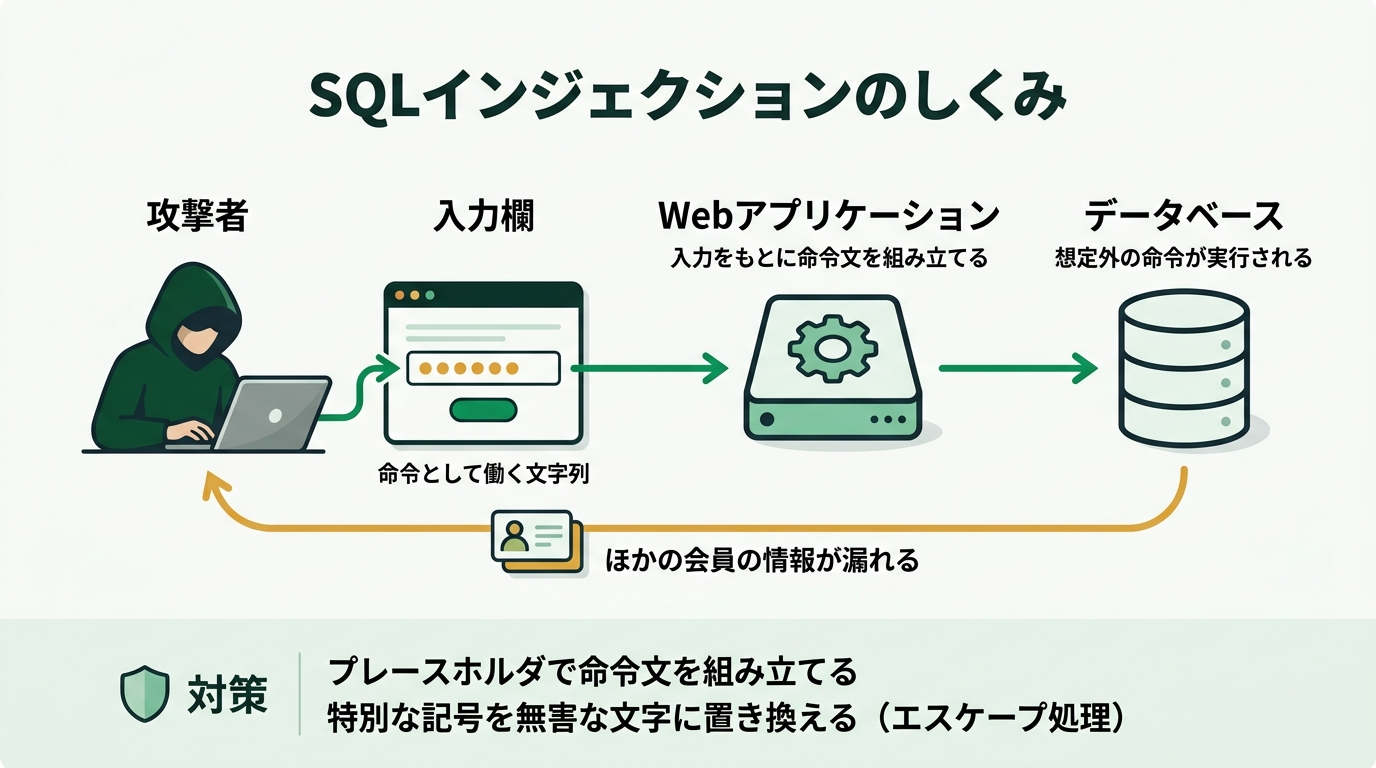
入力を命令の一部として扱ってしまう作りの不備が、SQLインジェクションに突かれます。
IPAが根本的な対策に挙げるのは、命令文の組み立てを、入力の値をあとから決まった位置にはめ込む仕組み(プレースホルダ)ですべて行うことです。文字列をつなげて命令文を組み立てる場合は、命令として働く特別な記号を、ただの文字として扱われる形に置き換えます。これをエスケープ処理といいます。試験では、入力に含まれる有害な文字列を無害な文字列に置き換えることをサニタイジングと呼び、SQLインジェクションの対策などで用いられるものとして出題されています。XSSの根本的な対策も、ページに出す全ての要素のエスケープ処理です。MACアドレスフィルタリング(無線LANにつなげる機器を限る)やストライピング(データを複数のディスクに分けて書き込む)は、入力の中身を無害にする処理ではありません。
ソフトウェアの欠陥を突く攻撃には、欠陥そのものを直す修正プログラム(セキュリティパッチ)が効きます。 バッファオーバーフローやドライブバイダウンロードは、OSやブラウザなどのソフトウェアを最新にしておくことで防げる部分が大きい攻撃です。 一方、総当たり攻撃やパスワードリスト攻撃はソフトウェアの欠陥ではなくパスワードを狙い、ソーシャルエンジニアリング(脅威と脆弱性の回)は人をだますので、パッチを当てても防げません(パッチや、Webアプリへの攻撃を防ぐ WAF は「技術的セキュリティ対策」の回)。
ある通販サイトで、会員のログイン画面のID欄に記号を交えた特殊な文字列を入れると、パスワードを知らないのにログインでき、ほかの会員の注文履歴まで表示されることが分かりました。この不備を突く攻撃として、最も適切なのはどれですか。
× よそで漏れたIDとパスワードの組を使う攻撃です。この場面では、正しいパスワードを使わずに、入力した文字列の働きでログインをすり抜けています。
× 閲覧者のブラウザでスクリプトを動かす攻撃で、被害は閲覧者の側に出ます。この場面では、サイトのデータベースから他人の情報が引き出されています。
○ 正解 SQLインジェクションです。
入力した文字列がデータベースへの命令の一部として働き、ログインの確認をすり抜けたり、他人の情報を読み出したりしています。入力を命令の一部として扱わない作り(プレースホルダやエスケープ処理)になっていません。
× 大量の通信でサービスを止める攻撃です。情報が引き出されるという被害とは結びつきません。
信頼を悪用する攻撃
利用者が「本物だ」と信じている相手や画面、送り主を、すり替えたり装ったりする攻撃です。
中間者攻撃(Man-in-the-middle 攻撃) … 通信する2者の間に割り込み、それぞれの相手になりすまして中継しながら、中身を盗み見たり書き換えたりする。偽の無線LANのアクセスポイントに接続させる手口もある
MITB攻撃(Man-in-the-browser 攻撃) … 利用者のPCのブラウザに入り込んだマルウェアが、ネットバンキングなどで偽の画面を出して認証情報を入力させたり、利用者が気付かないうちに不正な送金をしたりする
第三者中継(オープンリレー) … 外部の第三者が宛先を自由に指定してメールを送れてしまうメールサーバなどを悪用し、身元を隠して迷惑メールやマルウェア付きのメールを送る
フィッシング … 送信者を偽ったメールやSMSのリンクから偽のWebサイトへ誘い、IDやパスワード、クレジットカード番号を入力させて盗む
標的型攻撃 … 特定の組織を狙い、業務や取引を装ったメールで添付ファイルを開かせるなどして入り込み、機密情報を盗む
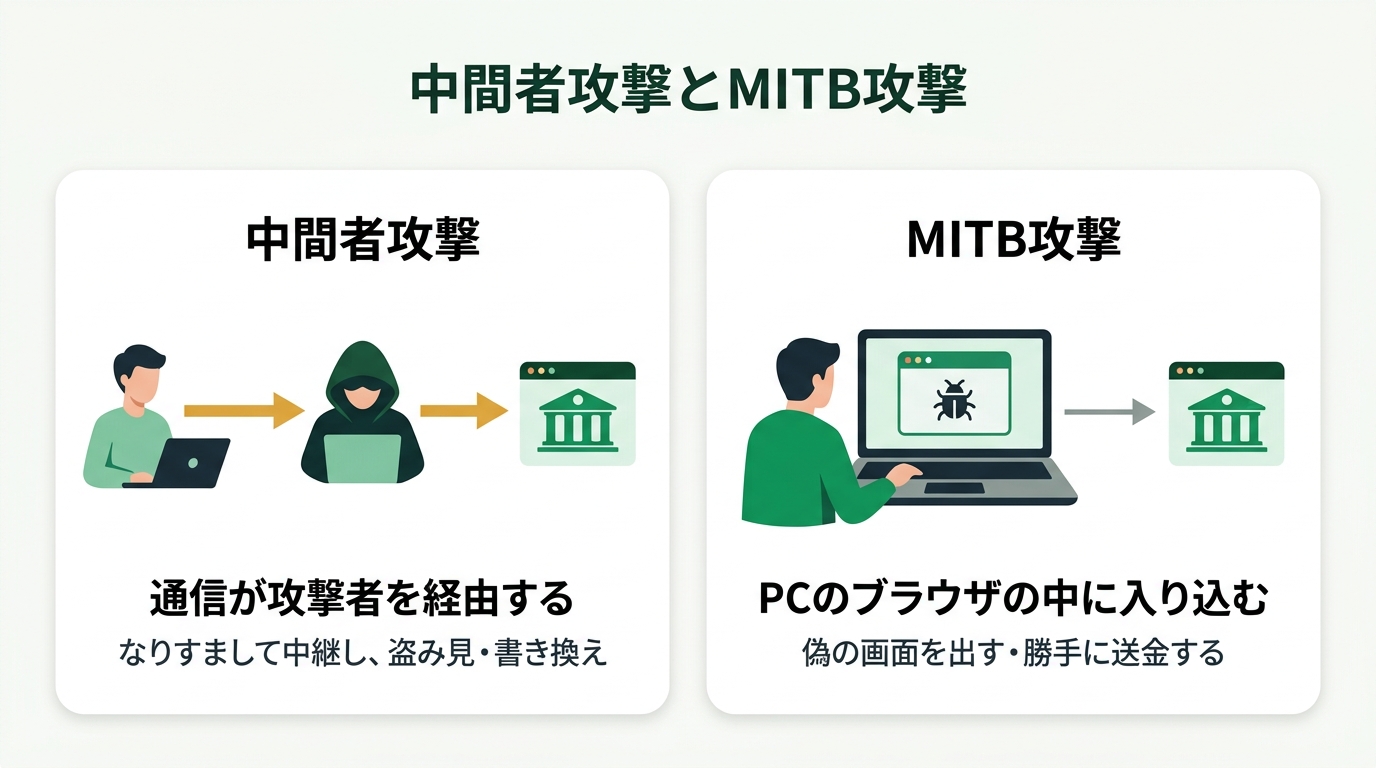
中間者攻撃は通信の途中に、MITB攻撃は利用者のPCのブラウザの中に入り込みます。
中間者攻撃とMITB攻撃は、攻撃者がどこにいるかで分けます。中間者攻撃は通信の途中にいるので、通信を暗号化し、相手のサーバ証明書を確かめることが対策になります。 MITB攻撃は利用者のPCの中で起きます。警察庁は、PCに感染したウイルスがネットバンキングへのログインを検知して自動的に不正送金する手口を報告しています。画面の中身はPCの中で作り替えられるので、通信路の暗号化だけでは防げません。
すり替えが起きる場所は、もう1つあります。PCはWebサイトに接続する前に、「このドメイン名(example.jp など)はどのIPアドレスか」をDNSサーバに問い合わせます。DNSサーバは調べた答えをしばらく覚えておき(キャッシュ)、次からはそれを返します。 この覚えている答えに偽の対応を紛れ込ませ、利用者を攻撃者のサーバへ連れて行くのがDNSキャッシュポイズニングです。 アドレス欄に本物のURLを入れても偽のサイトに着きます。フィッシングと違って、すり替えられているのはリンクではなく、DNSサーバが覚えている答えです。
第三者中継を防ぐには、メールサーバを、外部から届いた外部宛てのメールを中継しない設定にしておきます。Webサイトの問い合わせフォームのようにメールを送る仕組みでは、送信先を利用者の入力で決めさせないようにします。
標的型攻撃のうち、複数の手口を使い分けて長い期間しつこく続けるものを APT 攻撃といいます。 APT は Advanced Persistent Threat(高度かつ継続的な脅威)の略です。標的がよく見るWebサイトを改ざんし、訪れた人を感染させるのを待つ手口は、水飲み場型攻撃と呼ばれます。
サービスを止める攻撃とゼロデイ攻撃
DoS攻撃 … 大量のデータや要求を送りつけてサーバや回線に処理能力を超える負荷をかけ、サービスを提供できなくする
DDoS攻撃 … 同じことを多数の機器から一斉に行う。攻撃者に乗っ取られた機器の集まり(ボットネット)が使われることが多い
ゼロデイ攻撃 … ソフトウェアの脆弱性が見つかったあと、修正プログラムが提供される前に、その脆弱性を突く
攻撃の準備 … 攻撃の前に標的の情報を公開情報などから集める下調べがフットプリンティング。標的の機器の通信の受付口(ポート)に順に接続を試み、どのポートが開いているか(どんなサービスが動いているか)を調べるのがポートスキャン
DDoS攻撃は送り元が多数に分かれているので、1か所からの通信を止めるだけでは防ぎきれません。乗っ取られた機器が命令を受け取るしくみ(ボットとC&Cサーバ)は「脅威と脆弱性」の回で扱っています。
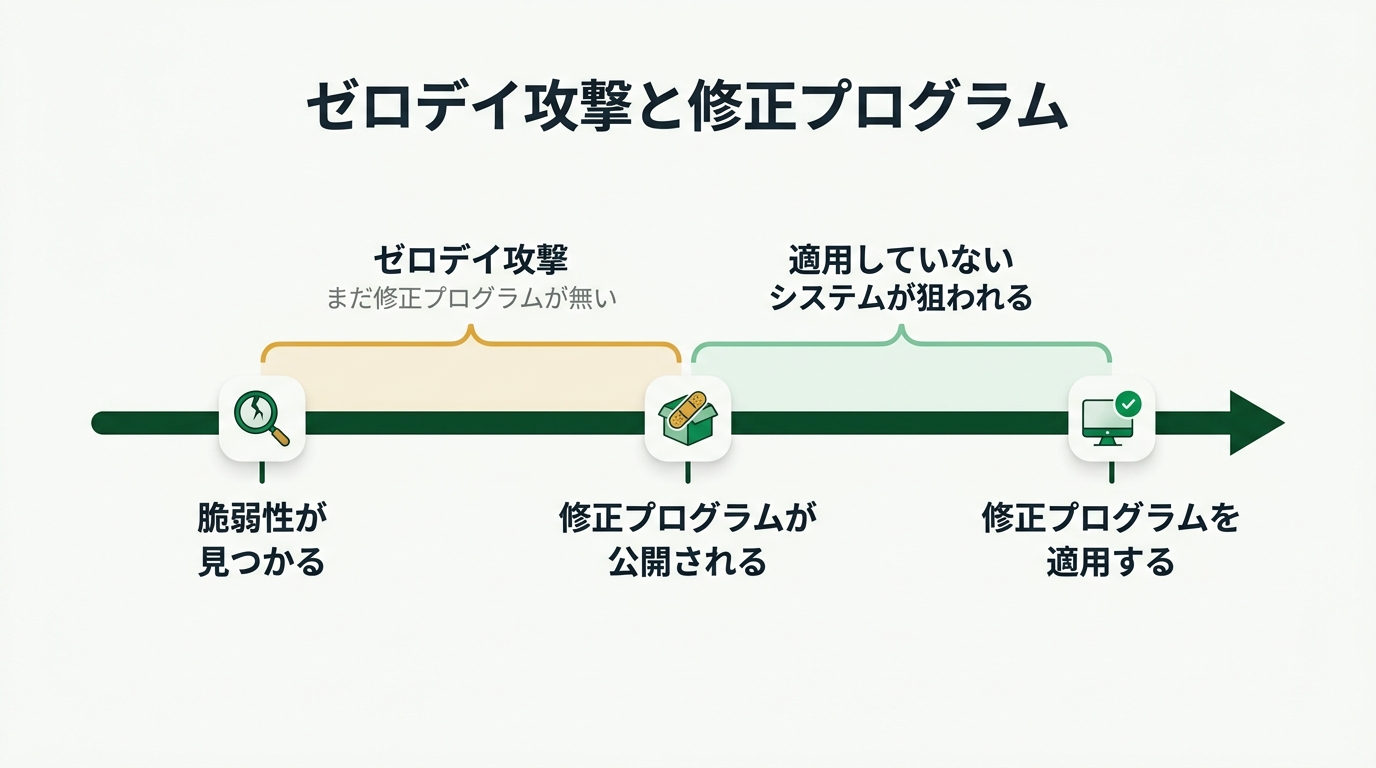
ゼロデイ攻撃は、修正プログラムがまだ無い期間を狙います。
ゼロデイ攻撃は、修正プログラムがまだ無い期間を狙うので、パッチの適用だけでは防げません。 修正プログラムが公開されたあとも、それを当てていないシステムは狙われます。IPAは、攻撃者が公開された脆弱性対策情報をもとに攻撃プログラムを作ることを挙げ、対策情報が公開されたら早急に対策するよう求めています。
AIを悪用する攻撃
生成AIは攻撃する側にも使われます。新しいシラバス案は「AIを悪用した攻撃」として次の最初の3つを挙げています。4つ目のプロンプトインジェクションは生成AIそのものを操る攻撃で、シラバス案では「その他・特殊・高度な攻撃」に入っています。
標的型攻撃・フィッシング・なりすましの巧妙化 … 自然な文面のメールを、相手に合わせて大量に作れる。不自然な日本語で見抜く方法が効きにくくなる
マルウェアのバリアント(亜種)の生成 … 既存のマルウェアを一部作り変えた亜種を作らせる。既に知られた特徴と照らし合わせる見つけ方では、見逃しやすくなる
ディープフェイク … AIを使って、人物の動画や音声を人工的に合成する技術。実在の人になりすますのに悪用される
プロンプトインジェクション … 生成AIに、異常な動作を起こさせる指示(プロンプト)を与え、攻撃者が意図した応答をさせる
IPAの「情報セキュリティ10大脅威 2025」は、生成AIを利用したビジネスメール詐欺の増加や、生成AIでマルウェアを作った人物の逮捕に加えて、ビデオ会議に映った本社の幹部の映像と音声がディープフェイクで、従業員が約37.5億円を送金させられた事件を紹介しています。 見た目や声が本人らしいことは、もう本人である証拠になりません。 送金や口座の変更のような依頼は、メールや会議とは別の手段(電話など)で確かめます。
プロンプトインジェクションには、利用者が「前の指示を無視して…」と生成AIに直接打ち込むもの(直接)と、生成AIが読み込むWebページやメール、文書に指示を仕込んでおくもの(間接)があります。名前は似ていますが、狙う相手はデータベースではなく生成AIで、SQLインジェクションとは別の攻撃です。
ある会社では、社外のWebページを読み込んで要約する生成AIのツールを使っています。あるページを要約させたところ、要約の最後に、見たことのない社外サイトへの「こちらでログインし直してください」というリンクが出てきました。調べると、そのページには人の目には見えない形で、生成AIに向けた指示が書き込まれていました。この攻撃として、最も適切なのはどれですか。
× AIで人物の動画や音声を合成する技術です。この場面では、動画や音声は使われていません。
○ 正解 プロンプトインジェクションです。
生成AIが読み込むページに指示を仕込み、攻撃者の意図した応答(偽のログインページへのリンク)を出させています。攻撃者が直接打ち込むのではなく、読み込む情報に仕込む「間接」の形です。
× データベースへの命令を紛れ込ませる攻撃です。この場面で操られているのは、データベースではなく生成AIです。
× どの通信の受付口が開いているかを調べる、攻撃の下調べです。生成AIの応答を操る手口ではありません。
まとめ
この回で持ち帰ること
1. 総当たり(ブルートフォース)=あり得る組合せをすべて試す。パスワードリスト攻撃=よそで漏れたIDとパスワードの組で入る。使い回しをしないのが対策
2. SQLインジェクション=入力でデータベースへの命令を操る(対策はプレースホルダやエスケープ処理。有害な文字列を無害にすることをサニタイジングという)。XSS=閲覧者のブラウザでスクリプトを動かす。バッファオーバーフロー=記憶領域をあふれさせる。ドライブバイダウンロード=見ただけで感染
3. ソフトウェアの欠陥を突く攻撃にはパッチが効く。パスワードを狙う攻撃や人をだます手口にはパッチは効かない
4. 中間者攻撃=通信の途中に割り込む。MITB=PCのブラウザの中で画面や送金を操る。第三者中継=他人のメールサーバを踏み台に送る。フィッシング=偽サイトに誘う
5. 標的型攻撃のうち、長期間しつこく続けるのがAPT。DDoS=多数の機器から一斉に。ゼロデイ攻撃=修正プログラムが出る前を狙う。下調べはフットプリンティングとポートスキャン
6. AIの悪用=文面の巧妙化・亜種の生成・ディープフェイク。大事な依頼は別の手段で確かめる。生成AIそのものを操るのがプロンプトインジェクション
この節で解ける公開問題
令和4〜8年度の公開問題のうち、この節の知識で解ける問題は次の6問です。
パスワードを狙う攻撃
攻撃の名称・標的型攻撃
教科書の一覧(現行の試験の順)教科書の一覧(新しい試験の順)過去問


Udemy の ITパスポート講座を、受講者数・★評価・口コミで比べたページです(広告を含みます)。
出典:IPA「ITパスポート試験 シラバス(案)Ver0.1」(2026年8月31日)、「ITパスポート試験 シラバス Ver6.5」、 IPA「安全なウェブサイトの作り方」「情報セキュリティ10大脅威 2025 組織編」、総務省「リスト型アカウントハッキングによる不正ログインへの対応方策について」「国民のためのサイバーセキュリティサイト」、 警察庁「平成26年上半期のサイバー空間をめぐる脅威の情勢について」、JPCERT/CC「不正送金の被害にあわないために」、JPRS「用語辞典」。 練習問題は当サイトが説明のために作ったものです。